Zugriffsmodell und Self-Service
Afi Microsoft 365 Backup bietet ein flexibles und granulares Rollenmodell. Damit können Sie:
- die Sicherungsverwaltung an eine Gruppe vertrauenswürdiger Benutzer delegieren (die Backup Operators);
- Administratoren einsetzen, die nur bestimmte Ressourcengruppen verwalten und darauf zugreifen können;
- eingeschränkten Self-Service-Zugriff für Benutzer des Microsoft 365-Mandanten aktivieren.
Mit dem granularen Rollenmodell können Administratoren genau die Berechtigungen gewähren, die ihren Sicherheits- und Geschäftsanforderungen entsprechen. Die Gruppe Backup Operators kann beispielsweise so konfiguriert werden, dass ihre Mitglieder Fortschritt und Zustand von Sicherungen überwachen und auf Benutzeranfrage Daten wiederherstellen, aber keine Sicherungsdaten exportieren können. Aus Sicherheitsgründen ist Self-Service standardmäßig deaktiviert und muss bei Bedarf ausdrücklich von einem Administrator aktiviert werden.
Afi-Zugriffsmodell
Afi verwendet ein mandantenfähiges Organisations- und Zugriffsmodell. Dadurch können Sie mehrere Mandanten, beispielsweise Microsoft 365 und Google Workspace, unter einem einzigen Afi-Konto (einer Organisation) hinzufügen und verwalten. Zugriff wird im Afi-Zugriffsmodell ausschließlich durch explizite Berechtigungszuweisungen gewährt. Das Modell ermöglicht nach dem Prinzip der geringsten Rechte eine granulare Zugriffskonfiguration auf jeder Ebene: für die gesamte Organisation, bestimmte Mandanten, Ressourcengruppen oder ausgewählte Ressourcen innerhalb eines Mandanten.
Die Zugriffseinstellungen der Organisation werden auf der Registerkarte Configuration → Admins verwaltet und gewähren Zugriff auf die gesamte Afi-Organisation und alle darin enthaltenen Mandanten. Mandantenspezifische Zugriffseinstellungen werden auf der Registerkarte Service → Settings → Access groups verwaltet.
Standardmäßig wird ein Afi-Organisationskonto mit einem einzigen Administrator erstellt: dem Benutzer, der das Konto eingerichtet hat. Organisationsadministratoren können auf der Registerkarte Configuration → Admins in der Gruppe Organization Administrators hinzugefügt oder entfernt werden und haben vollständigen Zugriff auf die Organisation und alle ihre Mandanten. Einstellungen auf Organisationsebene werden in diesem Artikel beschrieben. Dieser Artikel behandelt die mandantenspezifischen Zugriffseinstellungen für Microsoft 365-Mandanten.

Gruppe Administrators
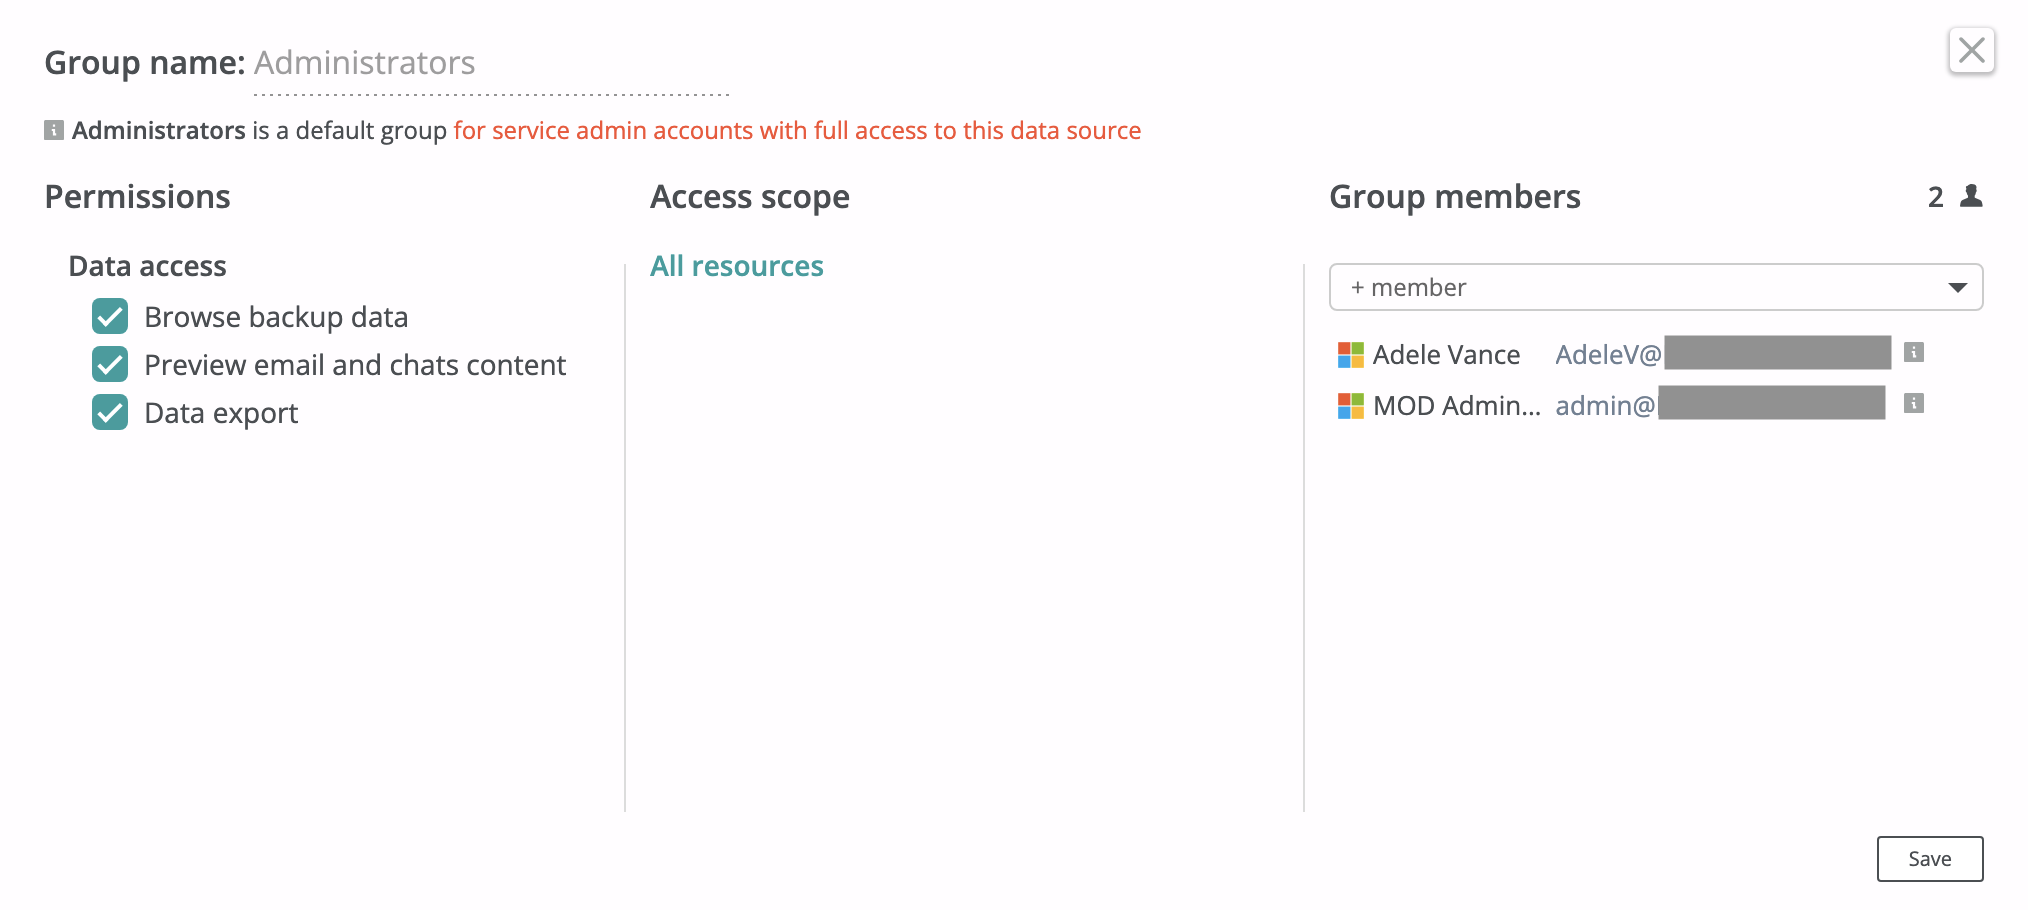
Mitglieder der Gruppe Administrators haben vollständigen Zugriff auf den Mandanten. Selbst in einer Afi-Organisation mit nur einem Mandanten haben sie jedoch keinen Zugriff auf Einstellungen auf Organisationsebene, etwa Lizenzierung, Zugriffsverwaltung der Organisation oder das Afi-Auditprotokoll auf Organisationsebene.
Information
Der Zugriff von Organisations- und Mandantenadministratoren auf Sicherungsdaten kann vollständig gesperrt werden, indem die Berechtigung zum Navigieren in Sicherungsdaten für den Mandanten deaktiviert wird. Sie können den Zugriff auch teilweise einschränken, indem Sie die Vorschau von E-Mail- und Chatinhalten und/oder das Herunterladen von Daten begrenzen.
Gruppe Backup Operators
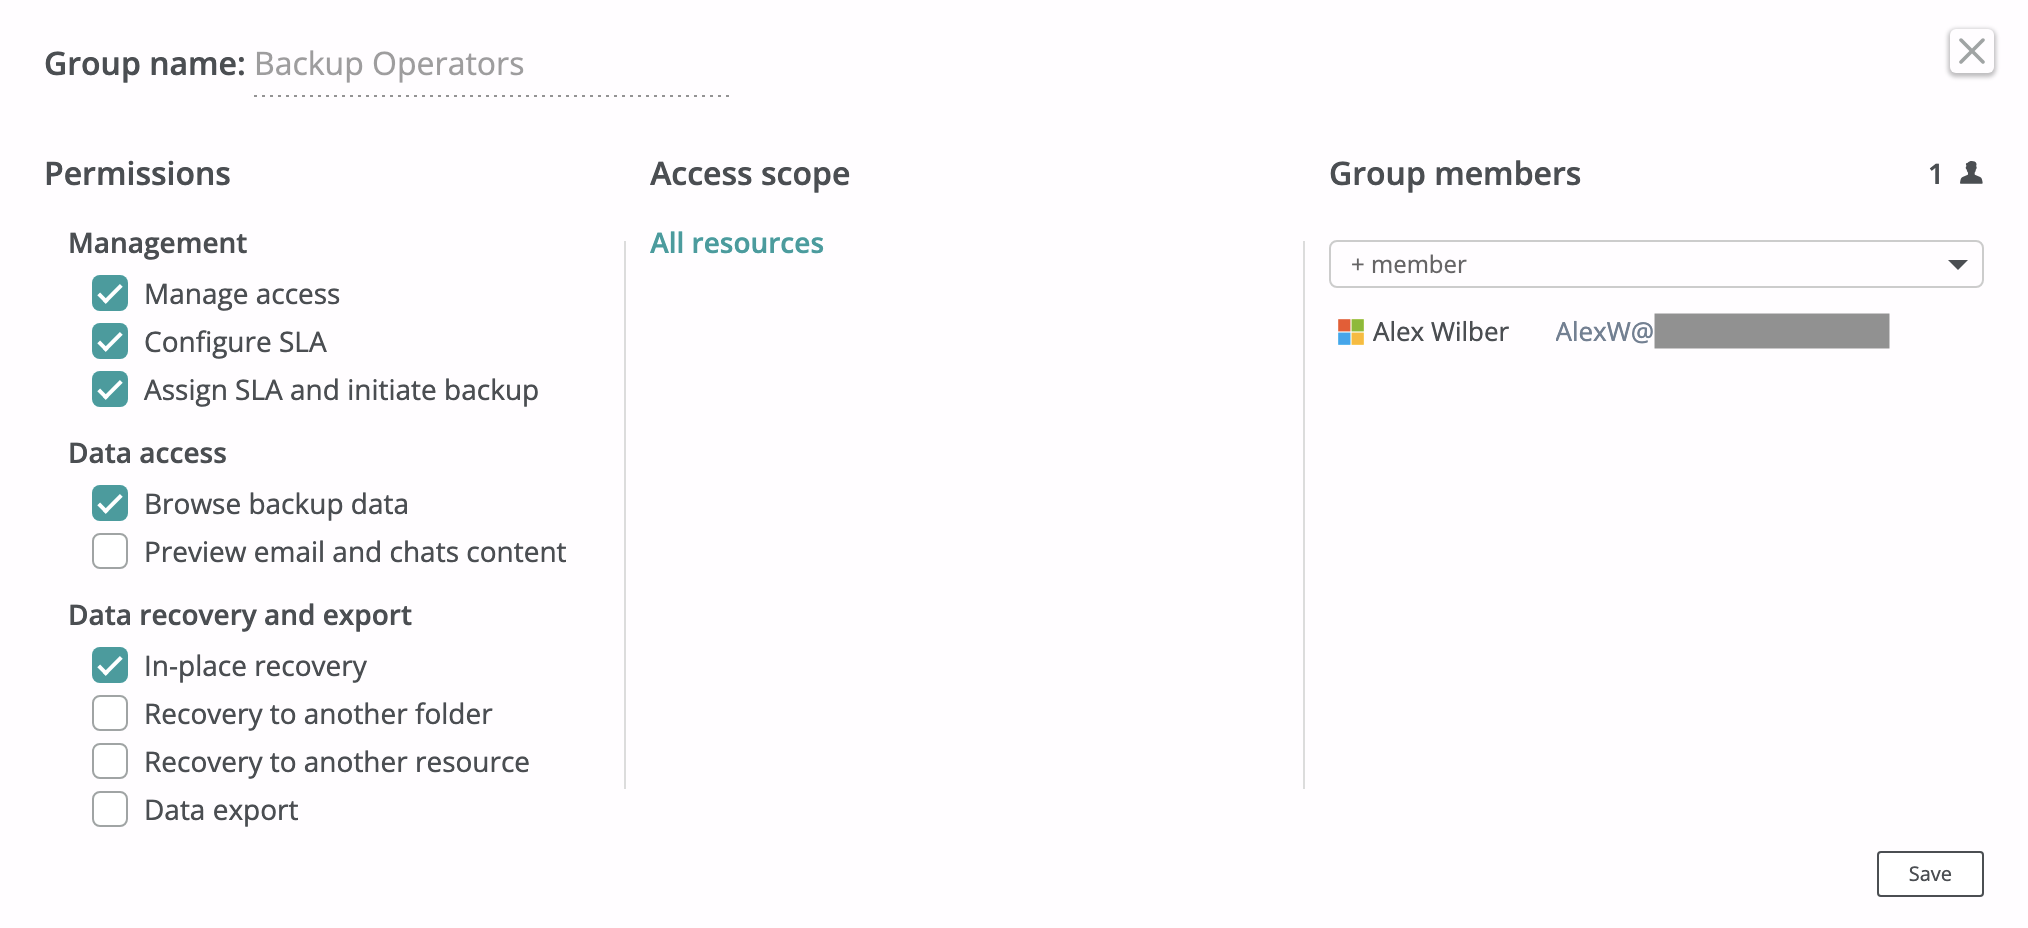
Die Gruppe Backup Operators ist eine Standardzugriffsgruppe jedes Afi-Mandanten. Sie kann eingeschränkten mandantenweiten Zugriff auf Sicherungsverwaltung, Daten, Wiederherstellung und Export gewähren. Der folgende Screenshot zeigt die Gruppe Backup Operators mit einem Mitglied, das Sicherungen und Sicherungs-SLA-Richtlinien verwalten, Sicherungsdaten einsehen und Wiederherstellungen am ursprünglichen Speicherort ausführen kann.
Benutzerdefinierte Zugriffsgruppen
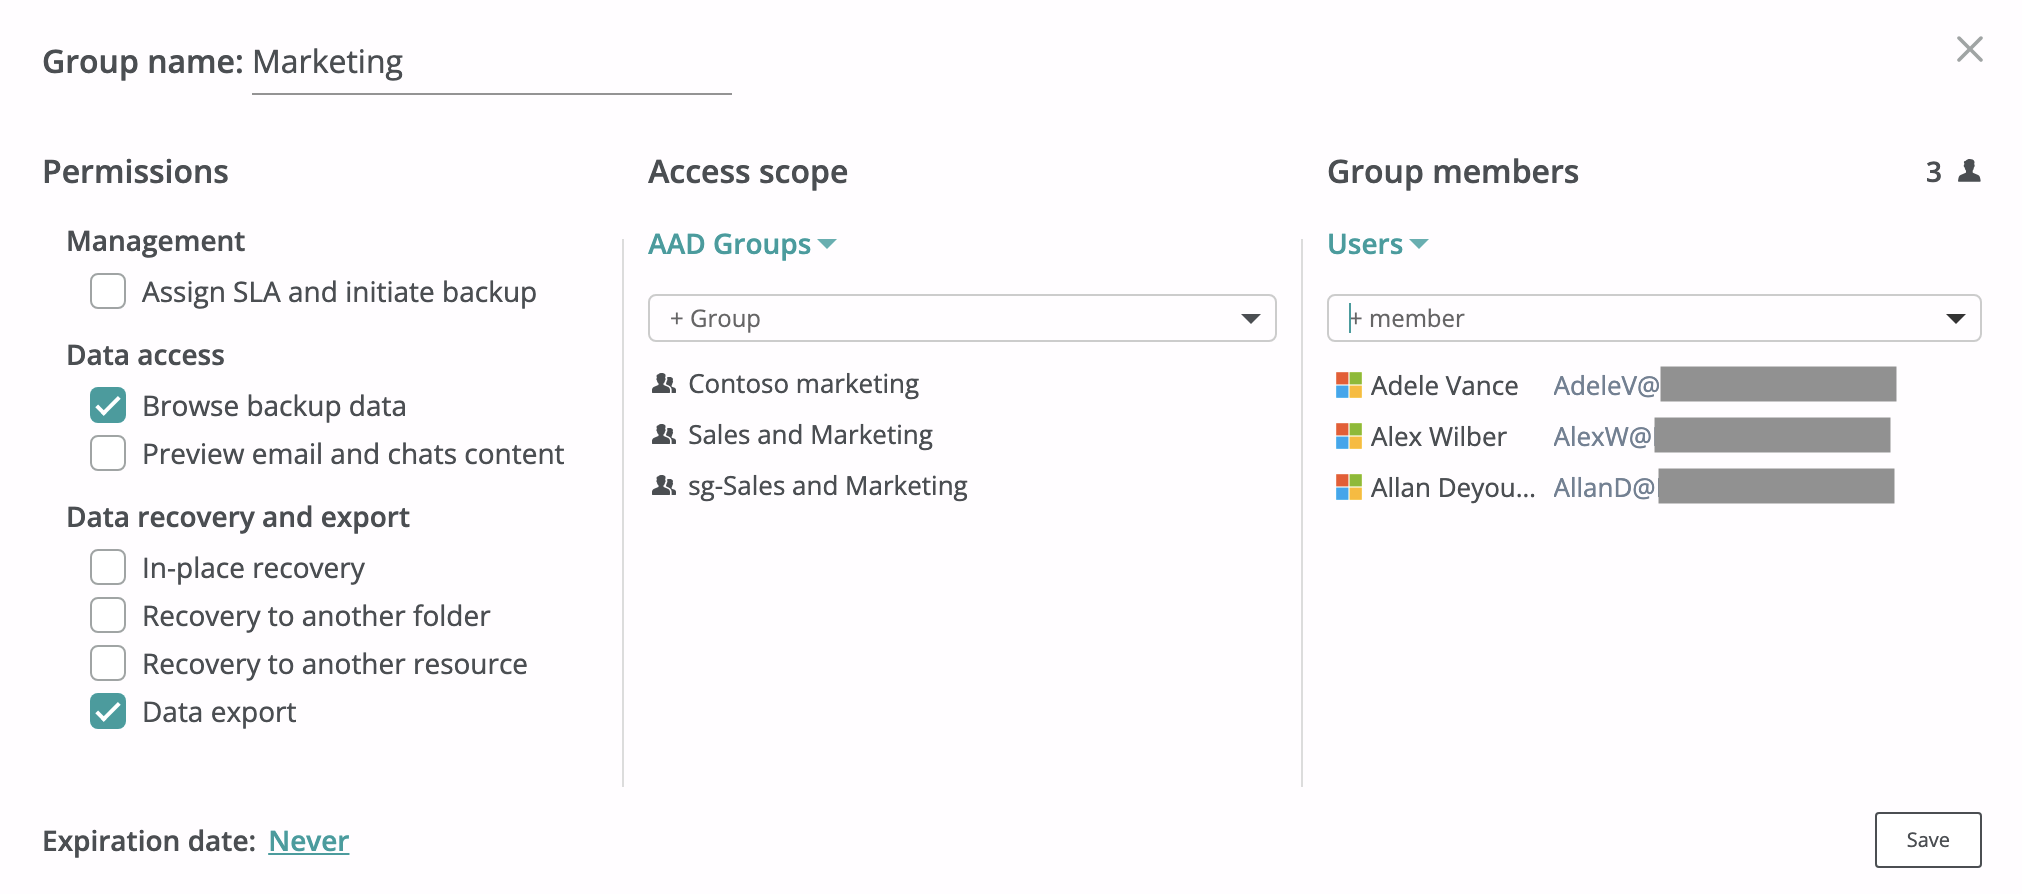
Mit benutzerdefinierten Zugriffsgruppen können Sie mehrere Administratorgruppen mit eingeschränkten Berechtigungen für einen Mandanten erstellen. Außerdem können Sie den Zugriff gezielt auf Ressourcen einer bestimmten Entra ID-Gruppe oder auf manuell ausgewählte Ressourcen beschränken. Zugriffsgruppenmitglieder, also Benutzer, denen über eine Zugriffsgruppe Zugriff gewährt wird, können manuell aus dem Mandanten ausgewählt oder aus einer Entra ID-Gruppe im Mandanten synchronisiert werden. Für benutzerdefinierte Zugriffsgruppen kann außerdem eine begrenzte Gültigkeitsdauer konfiguriert werden; standardmäßig ist sie unbegrenzt.
So konfigurieren Sie eine benutzerdefinierte Zugriffsgruppe:
- Wechseln Sie zur Registerkarte Service → Settings → Access groups.
- Klicken Sie auf + Group, um eine neue Gruppe hinzuzufügen, oder wählen Sie eine bestehende Gruppe aus, um ihre Einstellungen zu bearbeiten.
- Wählen Sie im angezeigten Dialog den Zugriffsbereich aus (also die Ressourcen, auf die Gruppenmitglieder zugreifen können). Folgende Zugriffsbereiche stehen zur Verfügung:
- All resources: Gewährt Zugriff auf alle Ressourcen und die zugehörigen Einstellungen innerhalb des Mandanten.
- Entra ID groups: Gewährt Zugriff auf Ressourcen in den ausgewählten Microsoft Entra ID-Gruppen (ehemals Azure AD).
- Dynamic groups: Gewährt Zugriff auf Ressourcen in den ausgewählten dynamischen Ressourcengruppen, deren Ressourcen anhand konfigurierter Kriterien wie Name, E-Mail-Adresse oder Abteilung ausgewählt werden.
- Self-service: Gewährt ausgewählten Benutzern oder Mitgliedern der ausgewählten Entra ID-Gruppe Self-Service-Zugriff auf ihre eigenen Sicherungen.
- Custom: Gewährt nur Zugriff auf die von Ihnen ausgewählten Ressourcen.
- Wählen Sie die Gruppenmitglieder aus, die auf die Ressourcen im ausgewählten Bereich zugreifen dürfen.
- Konfigurieren Sie die Berechtigungen, die diesen Mitgliedern für die Ressourcen im Zugriffsbereich gewährt werden sollen.
Zugriffsgruppen mit begrenzter Gültigkeitsdauer
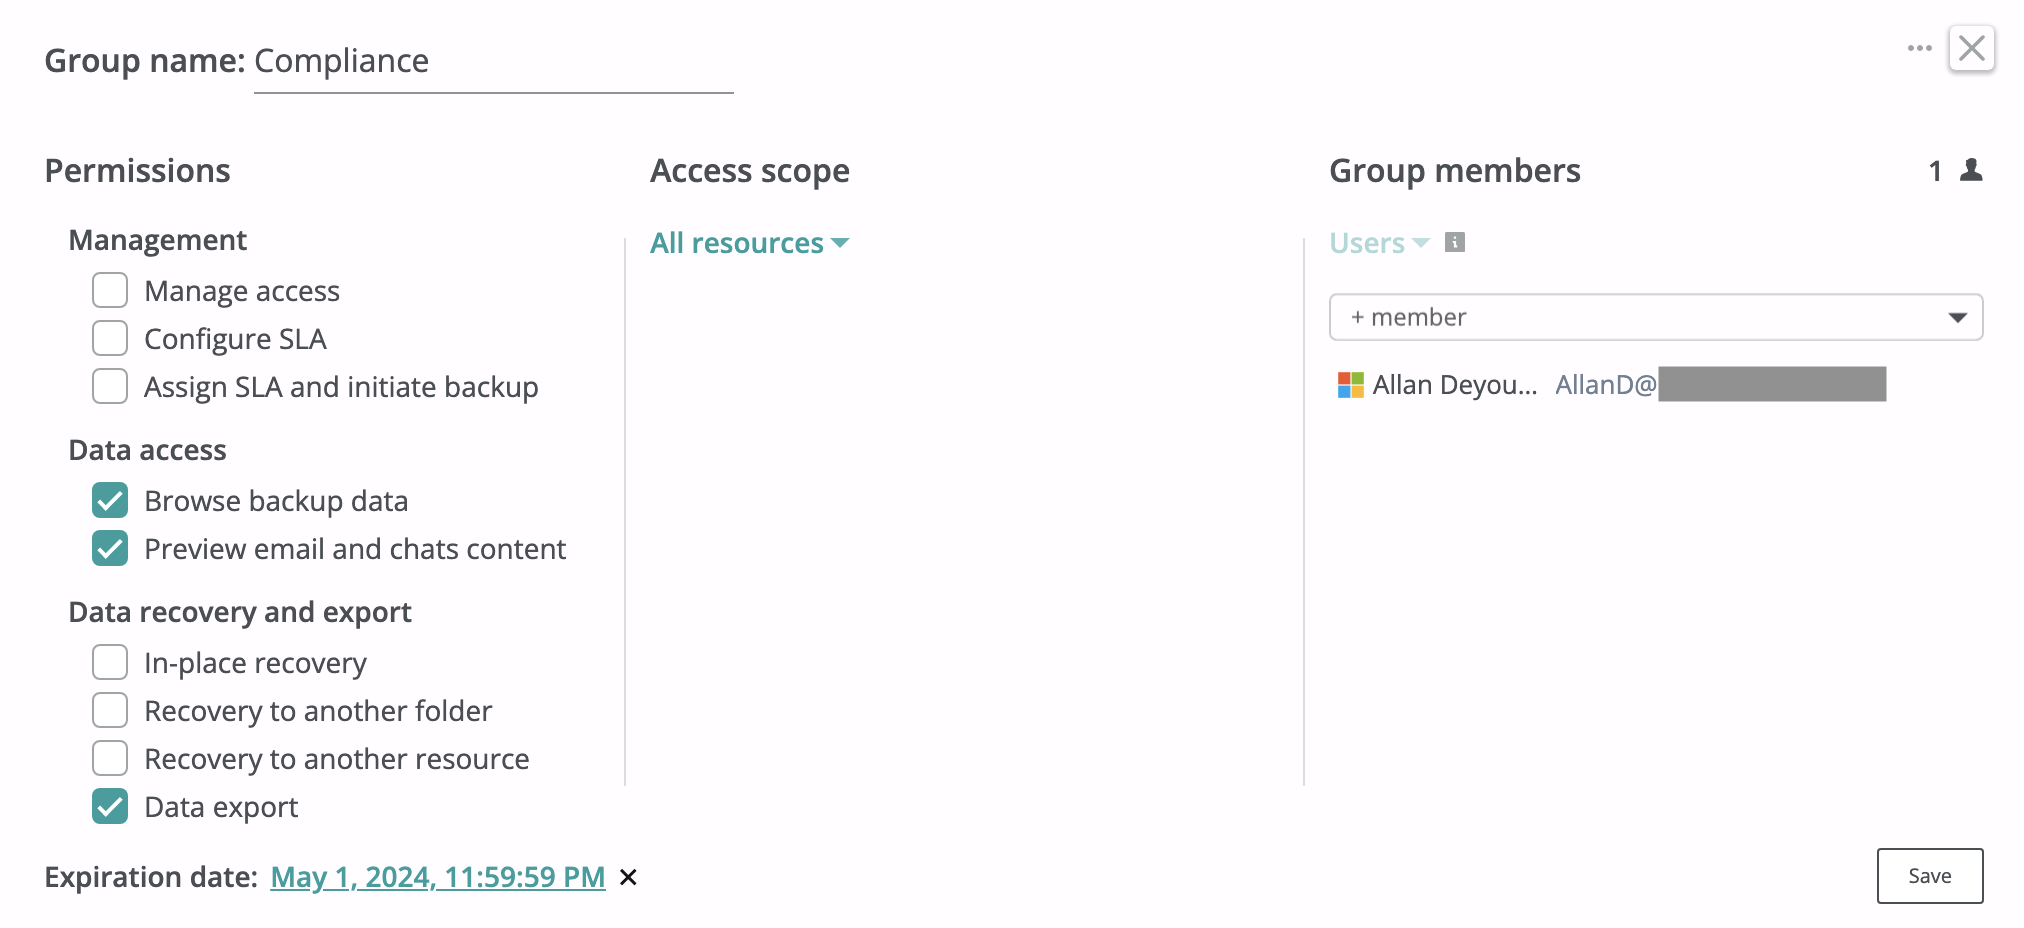
In manchen Fällen ist es sinnvoll, eine Zugriffsgruppe mit begrenzter Gültigkeitsdauer zu konfigurieren, um den Zugriff nur für einen bestimmten Zeitraum zu gewähren. Beispielsweise können Sie während einer internen Untersuchung oder eines Audits vorübergehenden Zugriff auf eine Gruppe von Ressourcen gewähren. Die Gültigkeitsdauer einer Zugriffsgruppe kann über das Steuerelement Expiration date unten im Konfigurationsdialog der Zugriffsgruppe geändert werden.
Zugriffsgruppenmitglieder aus einer Microsoft Entra ID-Gruppe synchronisieren
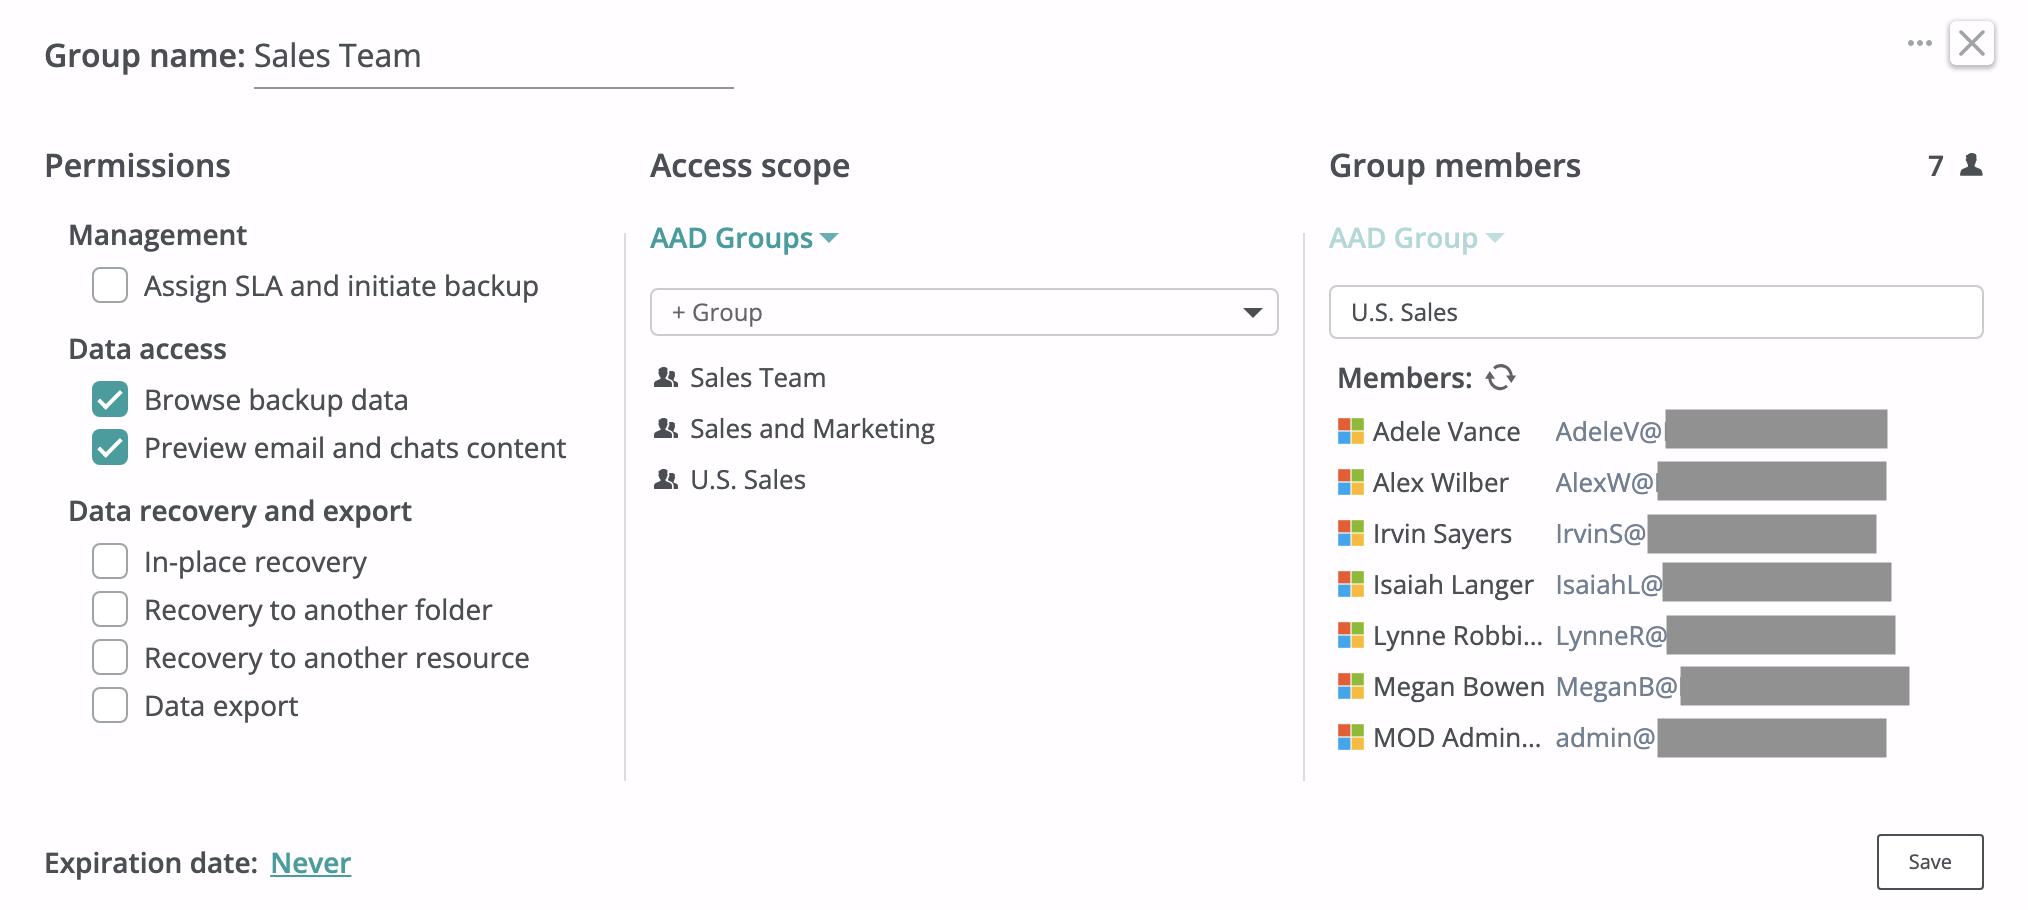
Zugriffsgruppenmitglieder können aus einer Entra ID-Gruppe synchronisiert werden. So lassen sich Zugriffsberechtigungen zentral in Entra ID verwalten und Änderungen an Afi übertragen. Um eine Zugriffsgruppe zu erstellen und Mitgliedern einer Entra ID-Gruppe Zugriff zu gewähren, wählen Sie im Dropdownmenü des Abschnitts Group members die Option Entra ID (AAD) Group aus und geben Sie den Gruppennamen an. Nach dem Erstellen der Zugriffsgruppe müssen Sie die Mitgliedersynchronisierung mit Microsoft 365 auslösen, damit Afi die Gruppenmitglieder erkennt. Andernfalls werden die Mitglieder bei der regelmäßigen, alle 24 Stunden ausgeführten Synchronisierung eingetragen:
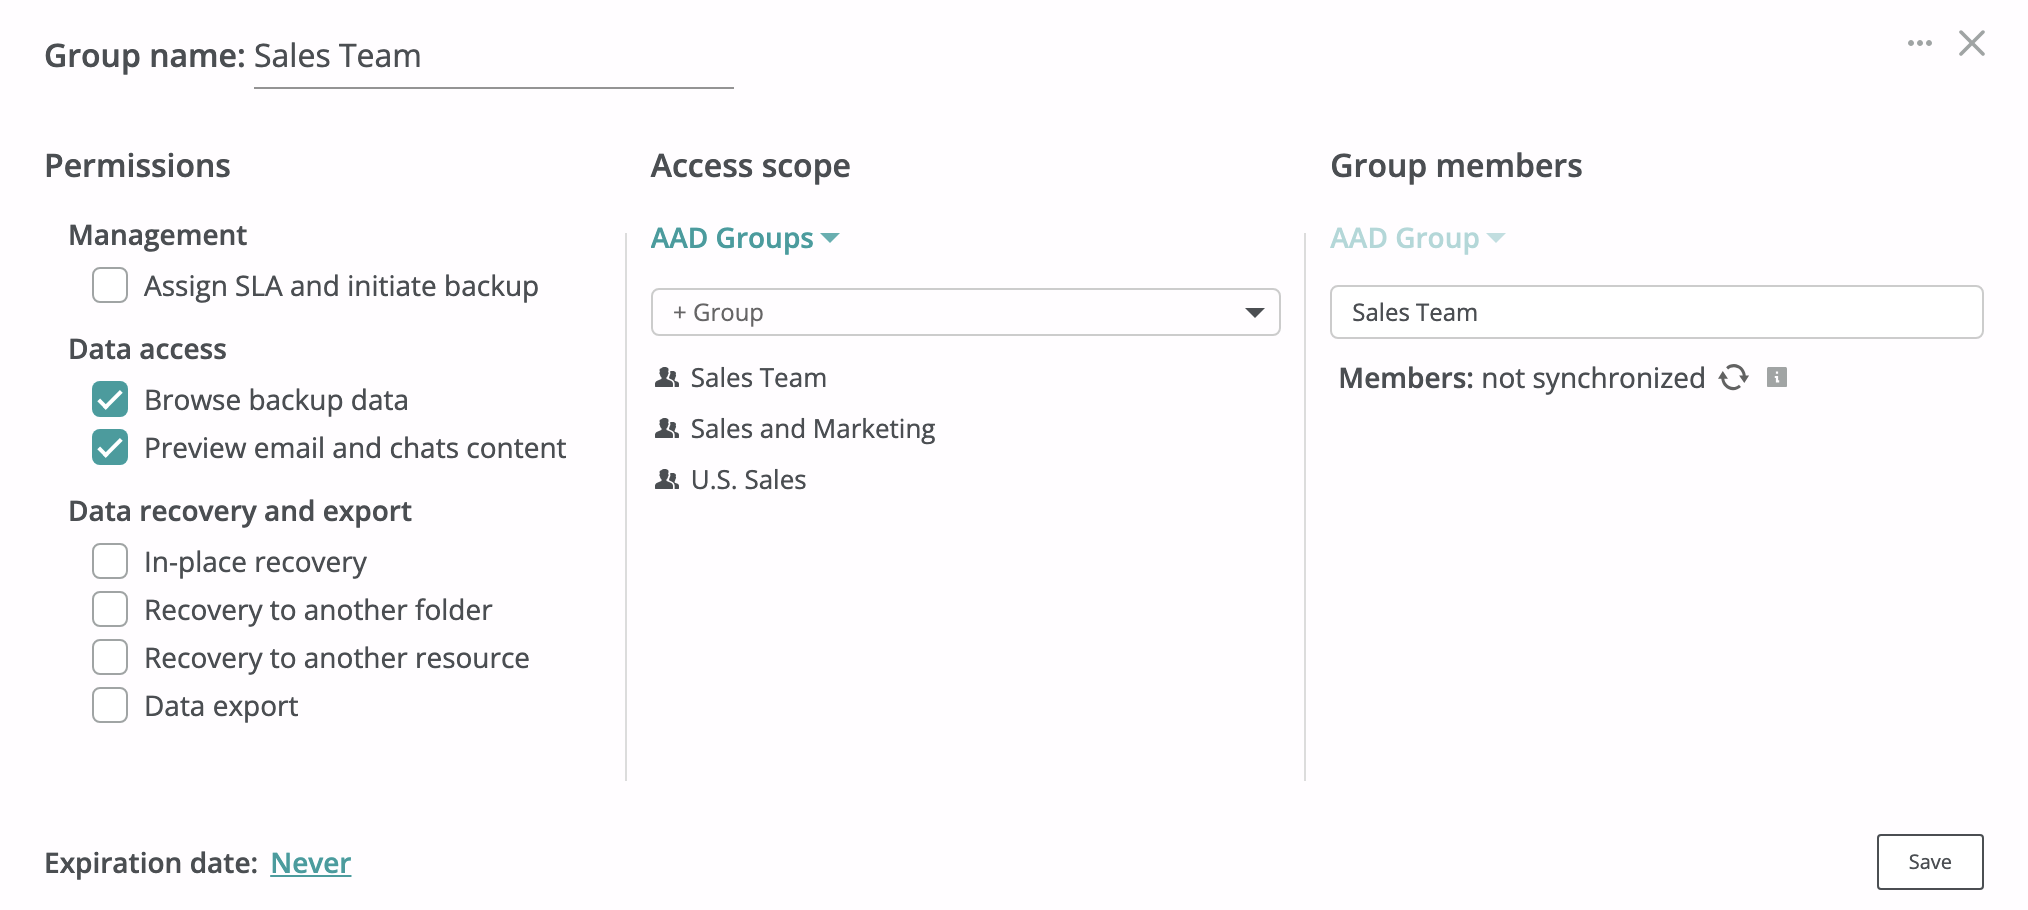
Nach der Synchronisierung der Gruppenmitglieder aus Microsoft 365 werden sie im Abschnitt Group members angezeigt. Änderungen an Gruppenmitgliedschaften werden bei der regelmäßigen Synchronisierung mit Microsoft 365 einmal alle 24 Stunden an Afi übertragen.
Self-Service-Zugriff
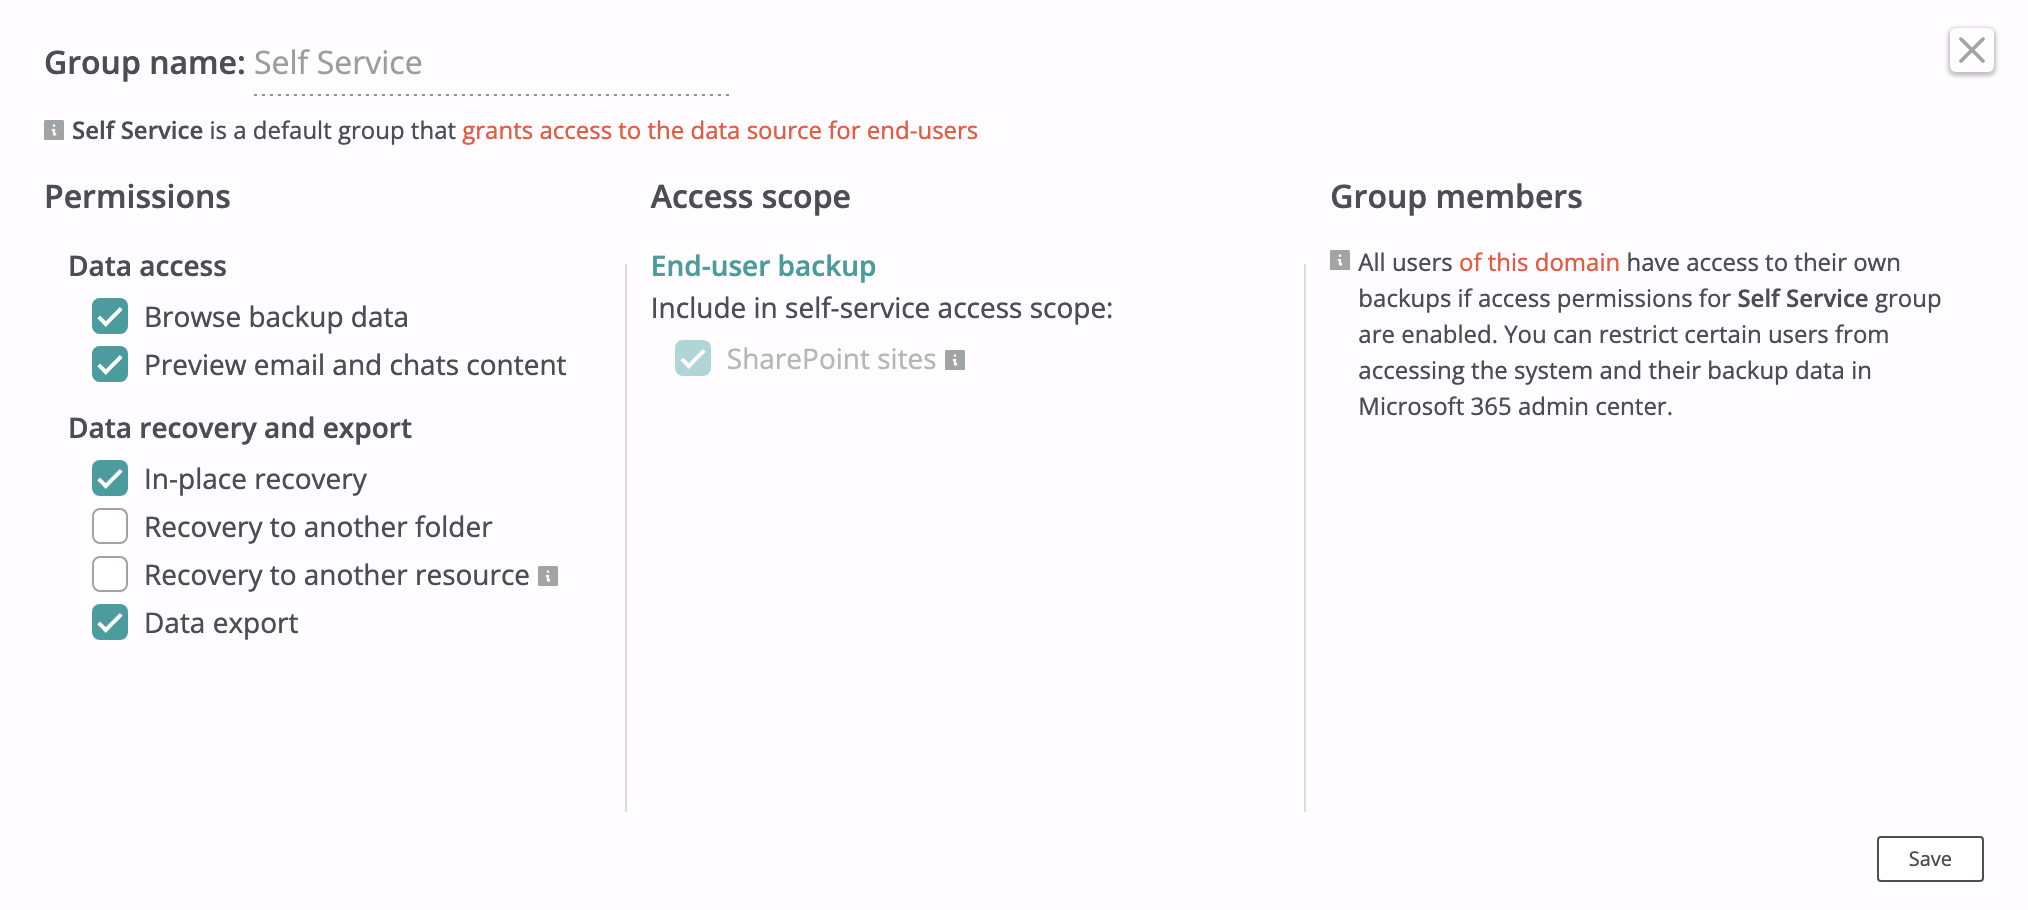
Afi ermöglicht es Organisations- und Mandantenadministratoren, Self-Service für Endbenutzer eines Mandanten zu aktivieren. Diese können dann im Afi-Portal auf ihre eigenen Sicherungen zugreifen und Daten selbst exportieren oder wiederherstellen, ohne Administratoren einzubeziehen. Self-Service-Benutzer greifen über Microsoft SSO mit den entsprechenden Benutzerkonten des Microsoft 365-Mandanten auf das Afi-Portal zu. Ihre Aktionen, einschließlich des Zugriffs auf Sicherungsdaten, Suchabfragen sowie Export- und Wiederherstellungsaufträge, werden ebenso wie die Aktionen von Administratoren und Zugriffsgruppenoperatoren protokolliert.
Der Self-Service-Zugriff kann außerdem auf SharePoint-Websites sowie Gruppen-/Teamwebsites erweitert werden, deren Besitzer der Benutzer ist, also Websites, für die der Benutzer in Microsoft 365 die Rolle Websitesammlungsadministrator (Site Collection Administrator) hat.
Information
Der Self-Service-Zugriff ist für Afi-Mandanten standardmäßig deaktiviert.
Self-Service-Zugriff für ausgewählte Benutzer und Benutzergruppen konfigurieren
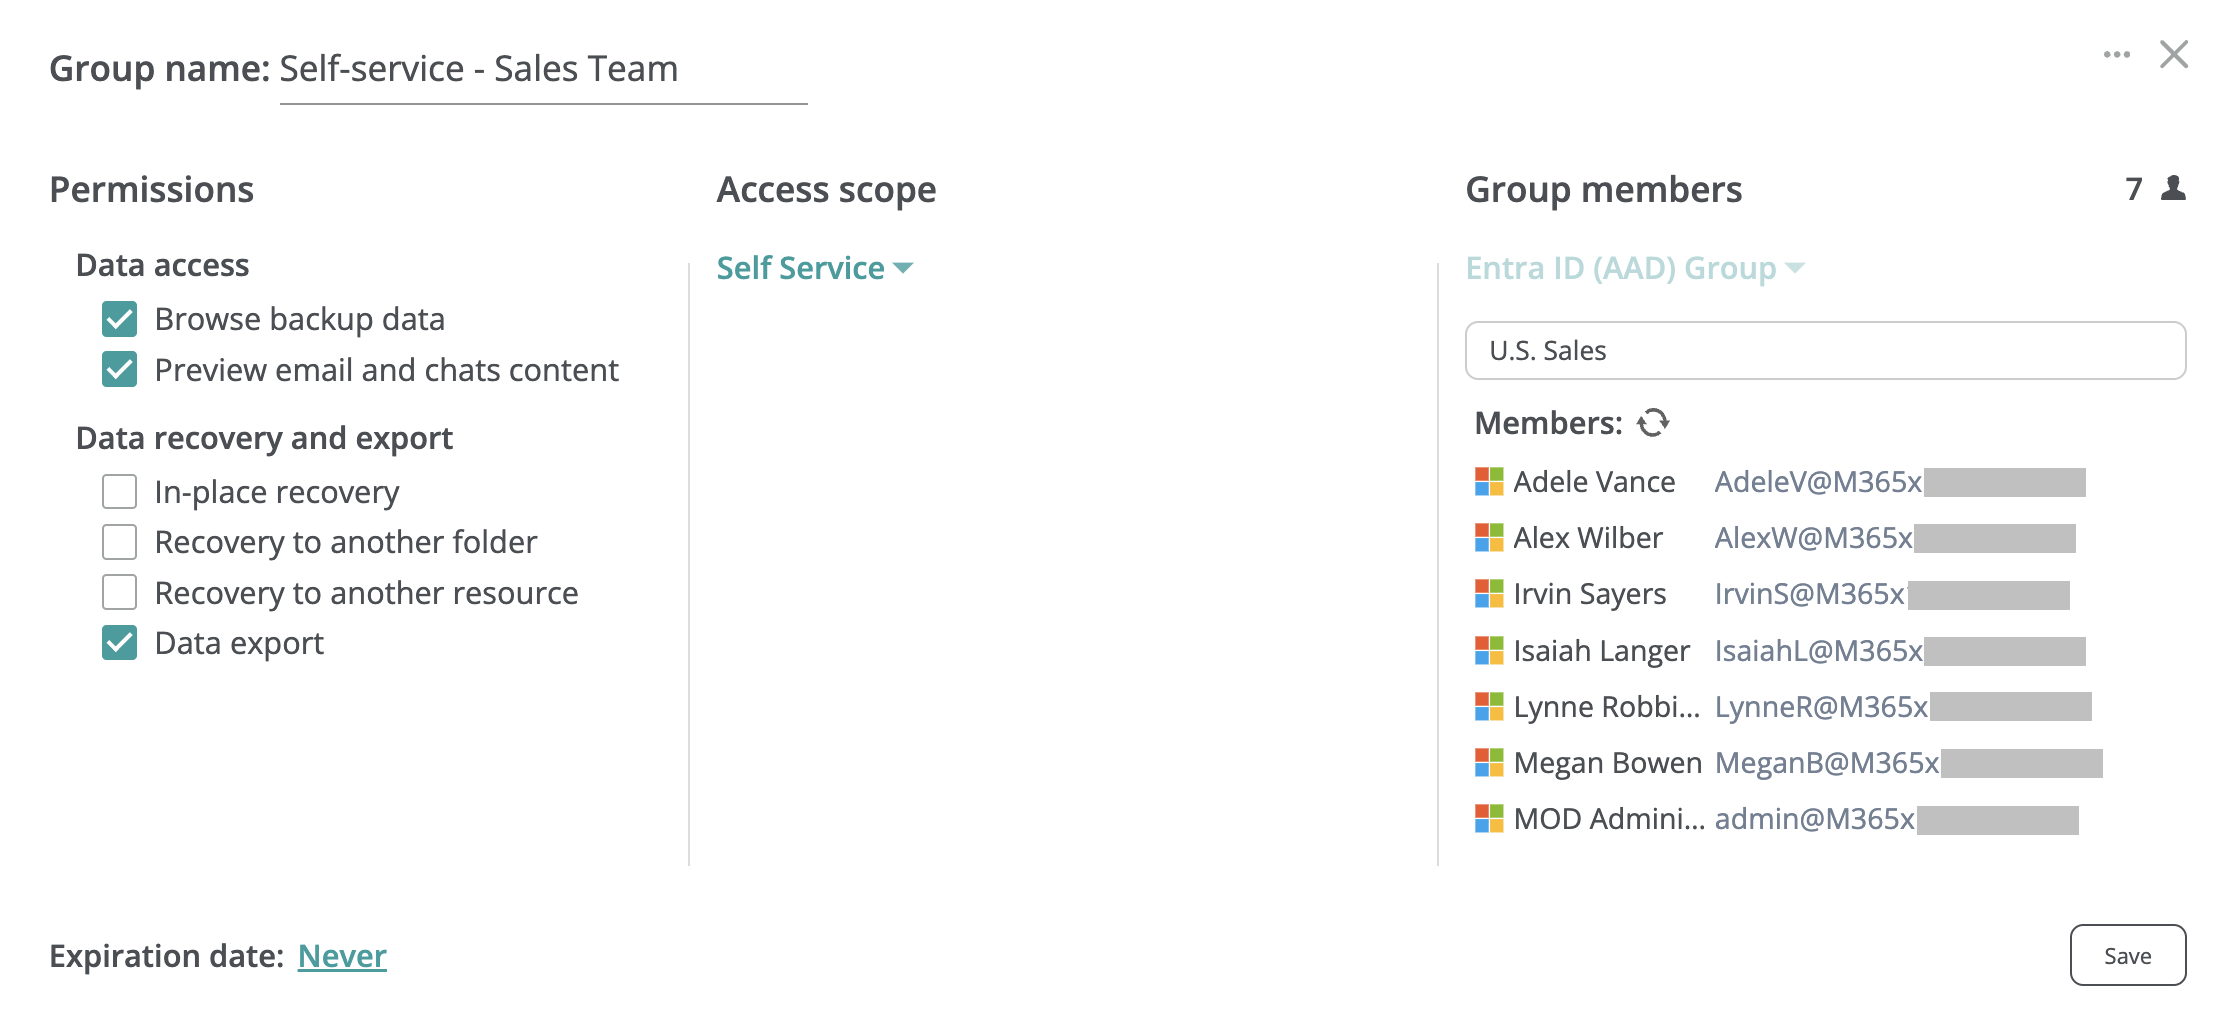
Sie können den Self-Service-Zugriff auf ausgewählte Benutzer oder Benutzergruppen im Microsoft 365-Mandanten beschränken, indem Sie eine benutzerdefinierte Self-Service-Zugriffsgruppe erstellen. Wählen Sie dazu im Abschnitt Access scope des Konfigurationsdialogs der Zugriffsgruppe die Option Self Service aus. Fügen Sie anschließend im Abschnitt Group members die Benutzer oder eine Entra ID-Gruppe hinzu, denen Self-Service-Zugriff gewährt werden soll.
Information
Um Benutzern in mehreren Entra ID-Gruppen Self-Service-Zugriff zu gewähren, erstellen Sie für jede dieser Entra ID-Gruppen eine eigene Zugriffsgruppe.
Wenn Sie Benutzern einer Entra ID-Gruppe Self-Service-Zugriff auf ihre eigenen Sicherungen gewähren, können Sie wie im vorigen Abschnitt beschrieben eine außerplanmäßige Synchronisierung der Gruppenmitglieder auslösen.
Um zusätzlich einzuschränken, welche Microsoft 365-Benutzer die Afi-Anwendung im Microsoft 365-App-Startfeld sehen oder sich beim Afi-Portal anmelden dürfen, folgen Sie dieser Anleitung.
Erläuterung der Berechtigungen
Zugriffsgruppenberechtigungen im Detail
| Berechtigung | Beschreibung |
|---|---|
| Manage access | Ein Mitglied der Zugriffsgruppe kann die Zugriffseinstellungen innerhalb des Mandanten ändern, indem es neue Zugriffsgruppen erstellt oder Einstellungen und Mitglieder bestehender Gruppen bearbeitet. |
| Configure SLA | Ein Mitglied der Zugriffsgruppe kann auf der Registerkarte Service → Settings → SLA Sicherungs-SLA-Richtlinien im Mandanten erstellen, ändern oder löschen. |
| Assign SLA and initiate backup | Ein Mitglied der Zugriffsgruppe kann Ressourcen im Zugriffsbereich der Gruppe Sicherungs-SLA-Richtlinien zuweisen und Einstellungen für automatischen Schutz konfigurieren. |
| Browse backup data | Ein Mitglied der Zugriffsgruppe kann in den Sicherungsdaten aller Sicherungen im Zugriffsbereich der Gruppe navigieren. Ohne zusätzliche Berechtigungen kann es die Daten jedoch nicht exportieren und keine E-Mail- oder Chatinhalte in der Vorschau anzeigen. |
| Preview email and chats content | Ein Mitglied der Zugriffsgruppe kann E-Mail-, Teams-Chat-, Teams-Kanal- und Copilot-Inhalte in allen Sicherungen im Zugriffsbereich der Gruppe in der Vorschau anzeigen. |
| In-place recovery | Ein Mitglied der Zugriffsgruppe kann eine Wiederherstellung auslösen, die alle ausgewählten Elemente (beispielsweise E-Mails oder Dateien) aus einer Sicherung in derselben Ressource und unter denselben Pfaden wie zum Zeitpunkt der Sicherung wiederherstellt. Verwenden Sie diesen Wiederherstellungsmodus mit Vorsicht, da Dateien überschrieben werden, wenn sie seit der Sicherung geändert wurden. |
| Recovery to another folder | Ein Mitglied der Zugriffsgruppe kann Sicherungsdaten in einem separaten Ordner beziehungsweise an einem separaten Speicherort innerhalb der Zielressource wiederherstellen. Dies ist die sicherste Wiederherstellungsoption und gewährleistet, dass keine Daten versehentlich überschrieben werden. |
| Recovery to another resource | Ein Mitglied der Zugriffsgruppe kann Sicherungsdaten in einer anderen Ressource wiederherstellen. Diese Option wird zusammen mit einer der folgenden Optionen aktiviert: Recovery to another folder (Standard) oder In-place recovery. |
| Data export | Ein Mitglied der Zugriffsgruppe kann Sicherungsdaten aus allen Sicherungen im Zugriffsbereich der Gruppe herunterladen. |
Self-Service-Berechtigungen im Detail
| Berechtigung | Beschreibung |
|---|---|
| Browse backup data | Jeder Benutzer eines Mandanten kann seine eigenen Sicherungsdaten einsehen. Ohne zusätzliche Berechtigungen kann er die Daten jedoch nicht exportieren und keine E-Mail- oder Chatinhalte in der Vorschau anzeigen. |
| Preview email and chats content | Jeder Benutzer eines Mandanten kann E-Mail-, Teams-Chat-, Teams-Kanal- und Copilot-Inhalte seiner eigenen Sicherungen in der Vorschau anzeigen. |
| Data export | Jeder Benutzer eines Mandanten kann Daten aus seiner eigenen Sicherung herunterladen. |
| In-place recovery | Jeder Benutzer eines Mandanten kann seine eigenen Daten am ursprünglichen Speicherort wiederherstellen; dabei rekonstruiert der Wiederherstellungsvorgang die ursprüngliche Ordnerstruktur. Verwenden Sie diesen Wiederherstellungsmodus mit Vorsicht, da Dateien überschrieben werden, wenn sie seit der Sicherung geändert wurden. |
| Recovery to another folder | Jeder Benutzer eines Mandanten kann seine eigenen Daten aus einem beliebigen ausgewählten Sicherungs-Snapshot (beispielsweise von vor einem Monat) in einem separaten Ordner innerhalb des eigenen Kontos wiederherstellen. |
| Recovery to another resource | Jeder Benutzer eines Mandanten kann seine eigenen Daten aus einem beliebigen ausgewählten Sicherungs-Snapshot in einer anderen Ressource wiederherstellen, auf die er in Afi zugreifen kann. Bei der Wiederherstellung einer SharePoint-Website auf einer neuen Website kann dies auch eine neue Ressource sein. |