Administración del acceso
El servicio de copia de seguridad de Afi para Amazon Web Services dispone de un modelo de roles flexible y granular que permite:
- delegar la administración de las copias de seguridad en un grupo de usuarios de confianza (denominados Backup Operators);
- designar administradores con un ámbito de acceso limitado para gestionar grupos de recursos específicos y acceder a ellos.
La granularidad del modelo de roles permite a un administrador conceder únicamente un conjunto limitado de permisos adaptado a sus necesidades específicas de seguridad y negocio. Por ejemplo, el grupo Backup Operators se puede configurar para supervisar el progreso y el estado de las copias de seguridad, así como para realizar operaciones de restauración de datos a petición de los usuarios, pero sin acceso a la vista previa del contenido de los volúmenes o de las tablas de las bases de datos.
Modelo de acceso de Afi
Afi adopta un modelo organizativo y de acceso multiinquilino que permite añadir y gestionar varios inquilinos (por ejemplo, AWS y Microsoft 365) desde una sola cuenta (organización) de Afi. Los permisos de acceso a Afi se conceden explícitamente y se pueden configurar de forma granular en cualquier nivel, ya sea para toda una organización, inquilinos específicos, grupos de recursos o recursos seleccionados de un inquilino, conforme al principio de privilegios mínimos.
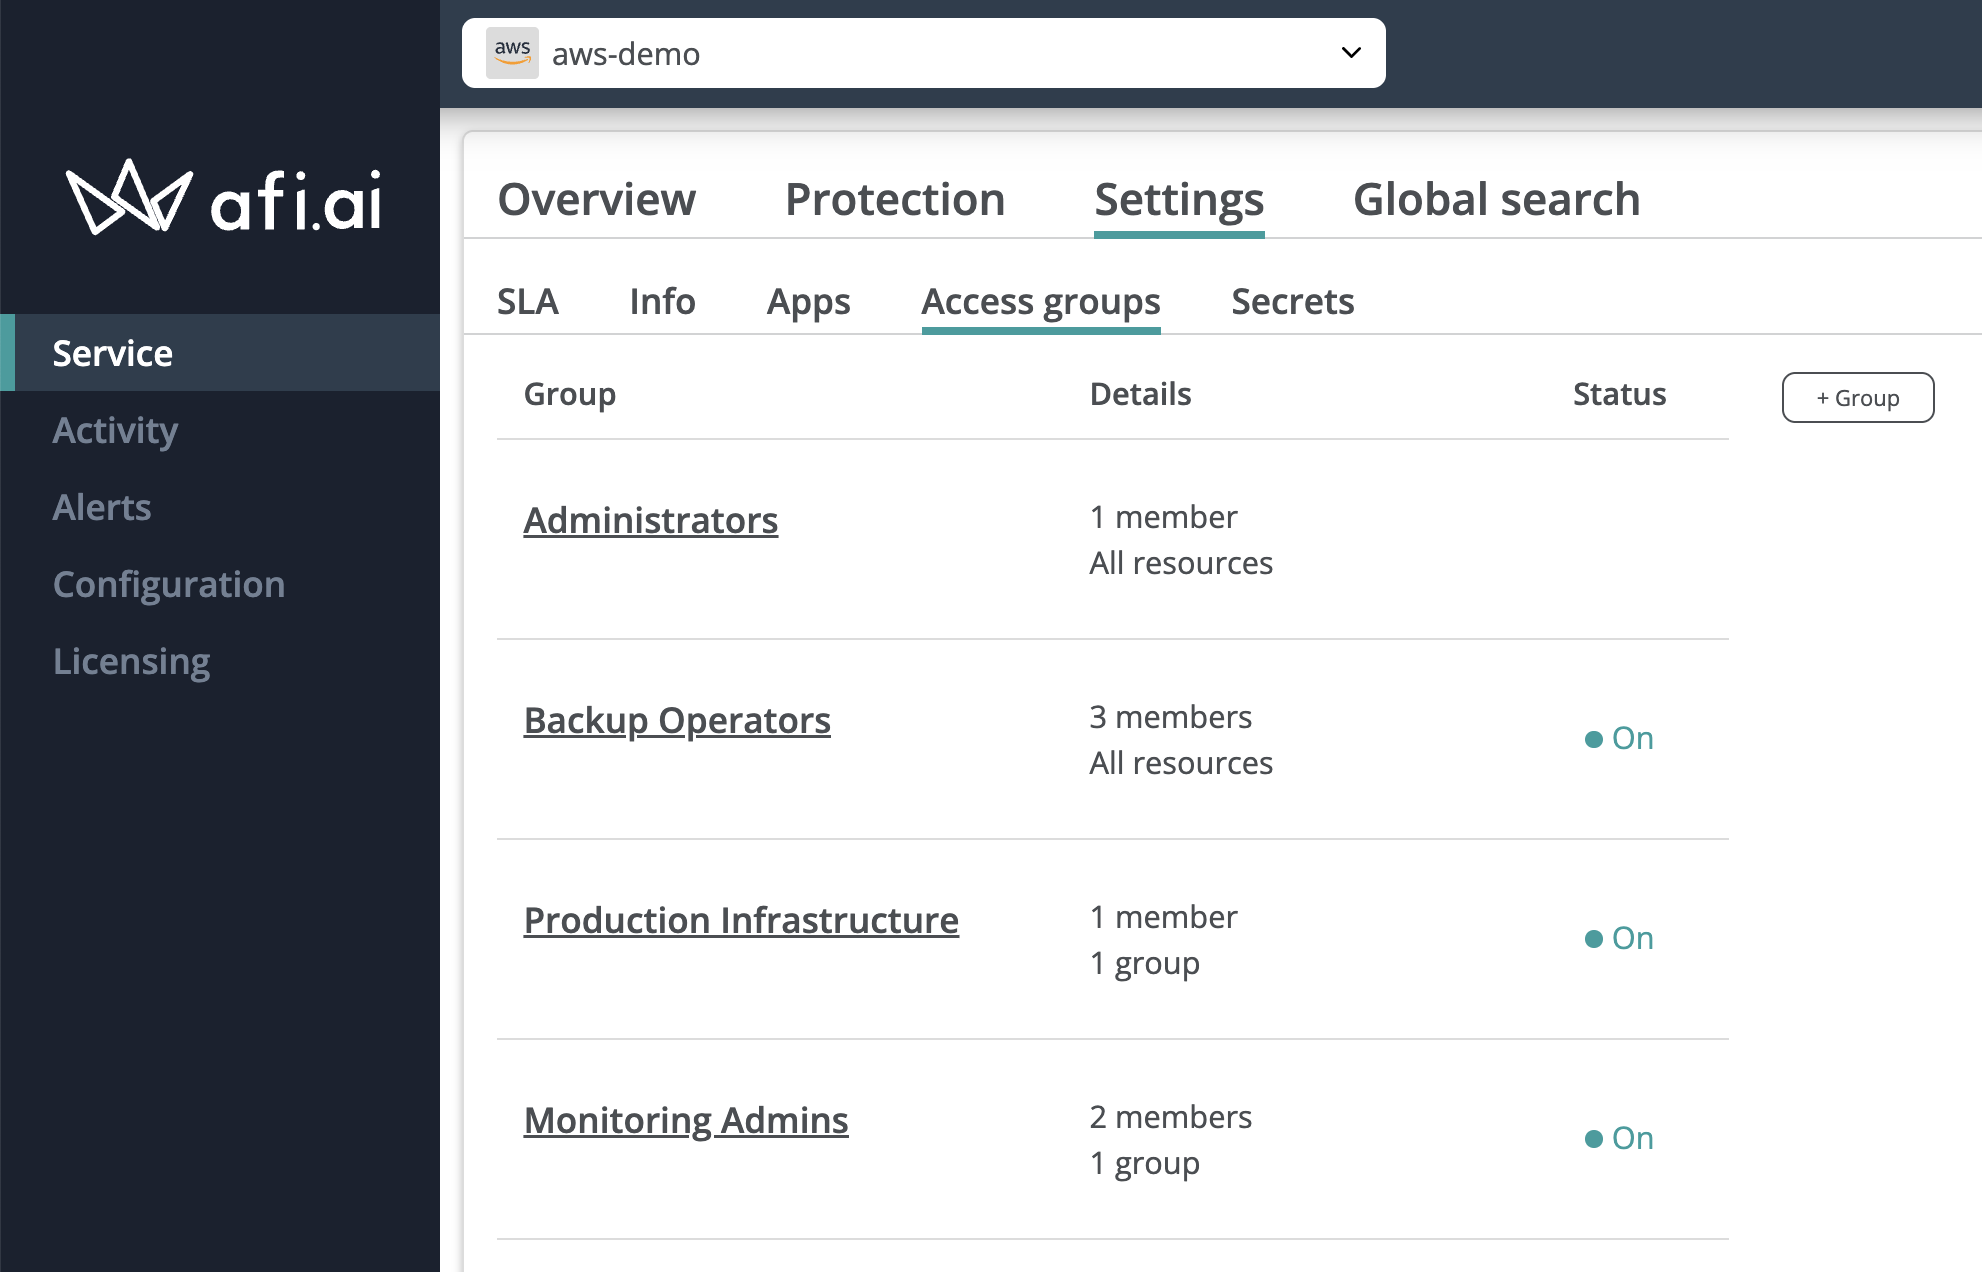
La configuración de acceso de la organización se gestiona en la pestaña Configuration → Admins y concede acceso a toda la organización de Afi y a todos sus inquilinos. La configuración de acceso de cada inquilino se gestiona en la pestaña Service → Settings → Access groups.
De forma predeterminada, una cuenta de organización de Afi se crea con un único administrador: el usuario que configuró la cuenta. Los administradores de la organización se pueden añadir o eliminar en la pestaña Configuration → Admins y pertenecen al grupo Organization Administrators; tienen acceso completo a la organización y a todos sus inquilinos. La configuración en el ámbito de la organización se describe en el siguiente artículo, mientras que este se centra en la configuración de acceso específica de los inquilinos de AWS.
Grupos de acceso
Para gestionar el acceso a los recursos y la configuración de un inquilino, puede utilizar los grupos de acceso predeterminados (Administrators y Backup Operators) o configurar grupos personalizados con un ámbito de acceso limitado según sus casos de uso. Las secciones siguientes describen los tipos de grupos de acceso y las opciones de configuración disponibles.
Un administrador puede invitar a cualquier cuenta de usuario de Microsoft 365 o Google (empresarial o personal) a formar parte de un grupo de acceso y, una vez aceptada la invitación, el usuario podrá acceder al inquilino y a los recursos para los que se le haya concedido acceso.
¿Cómo invitar a un miembro a un grupo?
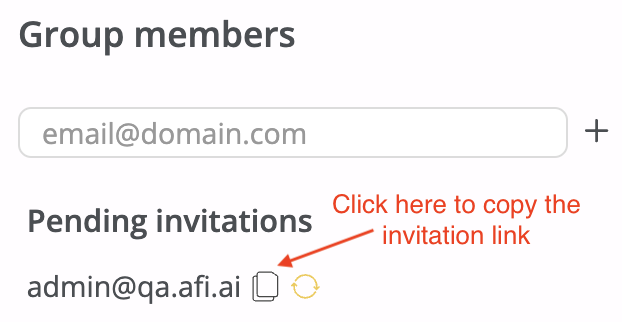
Si es administrador de Afi y tiene permiso para gestionar el acceso, puede invitar a un usuario a un grupo de acceso. Haga clic en el mosaico del grupo, introduzca la dirección de correo electrónico principal del usuario en el campo de la sección Group members, haga clic en el icono + y, a continuación, pulse Save.
Cuando se invita a un usuario, el servicio de Afi le envía por correo electrónico una invitación para unirse al grupo de acceso correspondiente mediante el enlace incluido. Cada enlace es válido durante 7 días y, si elimina al usuario y vuelve a añadirlo al grupo, el enlace de invitación anterior deja de ser válido. Para unirse al grupo, el usuario debe seguir el enlace e iniciar sesión en el portal de Afi con la cuenta especificada en la invitación.
Grupo Administrators
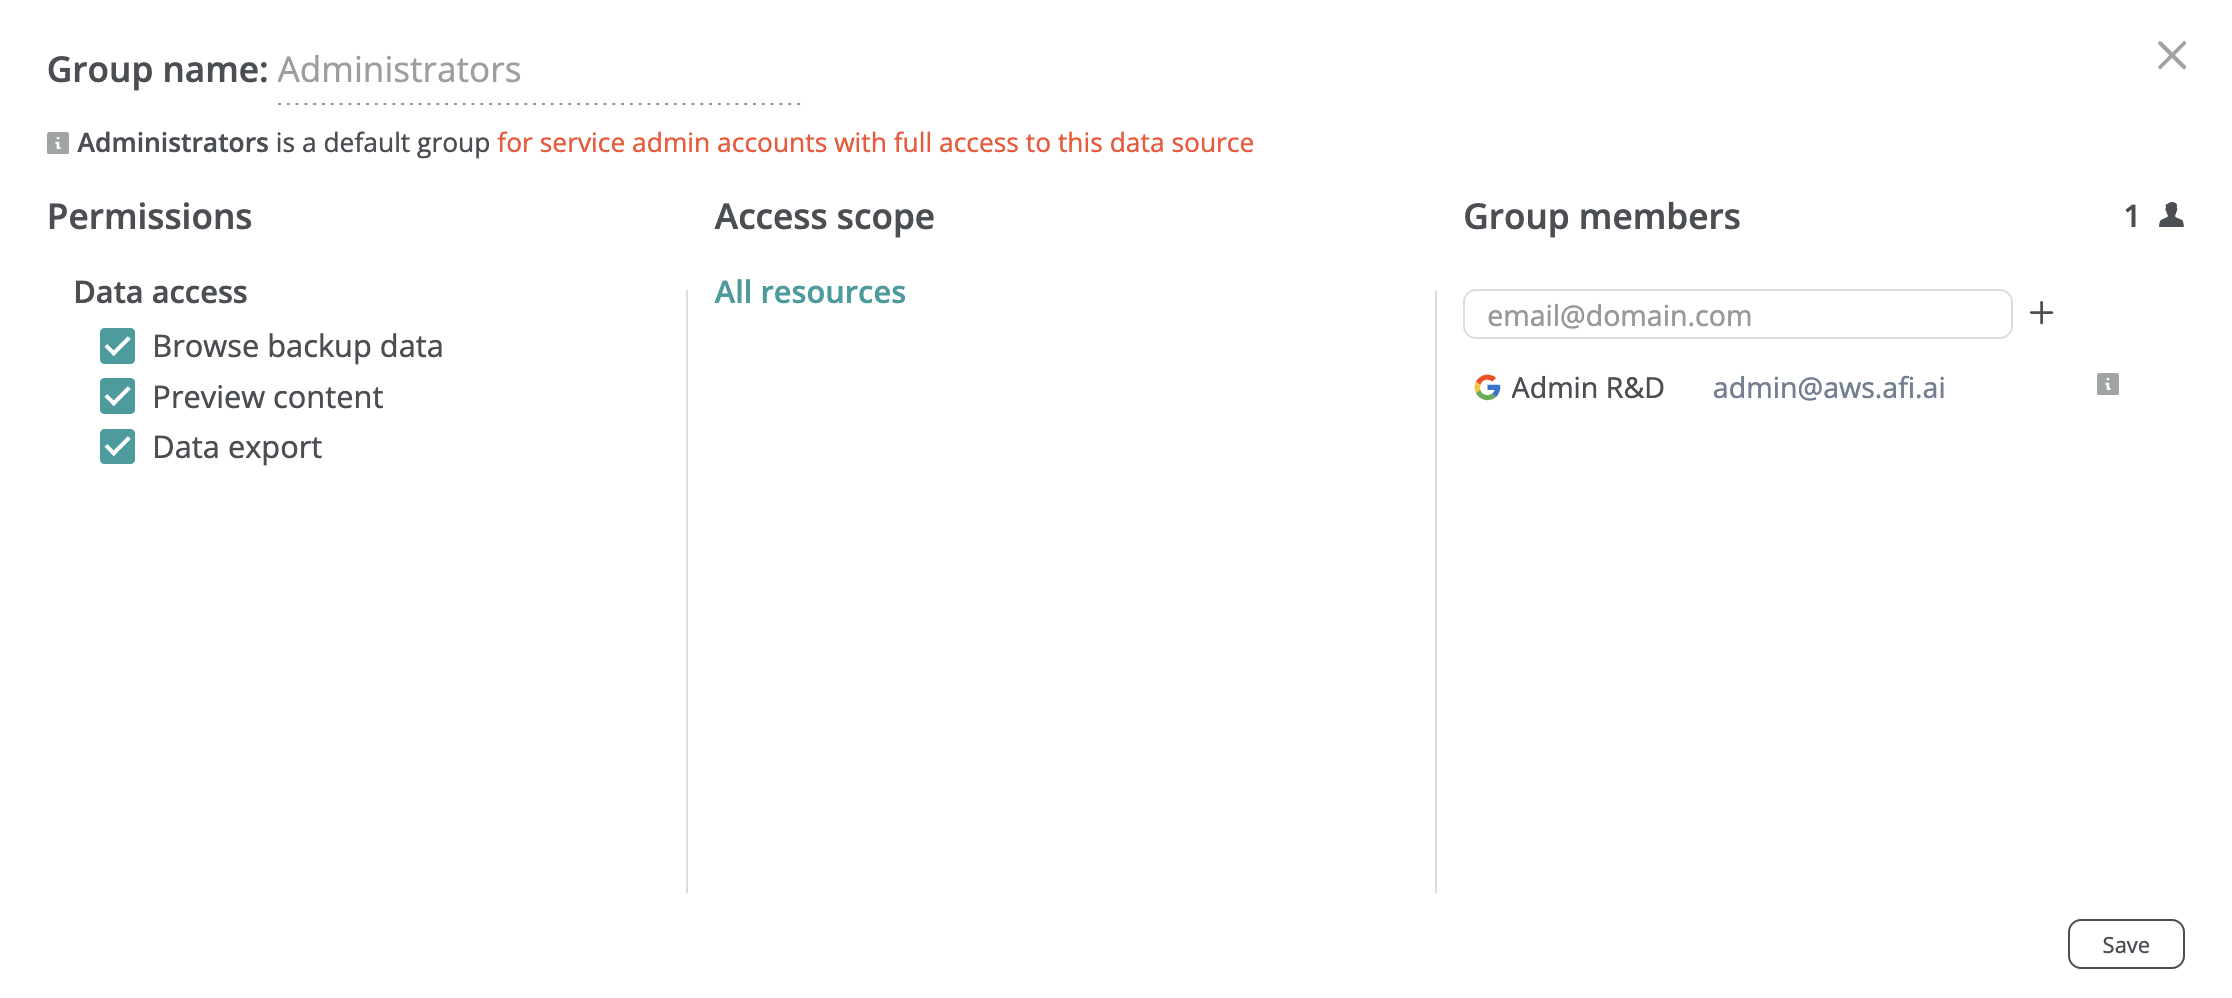
Los Administrators del inquilino tienen acceso completo a este; sin embargo, incluso en una organización de Afi con un solo inquilino, no tienen acceso a la configuración en el ámbito de la organización, como las licencias, la administración del acceso o el registro de auditoría de Afi en ese ámbito.
Información
El acceso de los administradores de la organización y del inquilino a los datos de las copias de seguridad se puede restringir por completo deshabilitando el permiso para explorar datos de un inquilino, o parcialmente limitando la vista previa del contenido de los volúmenes y/o la descarga de datos.
Grupo Backup Operators
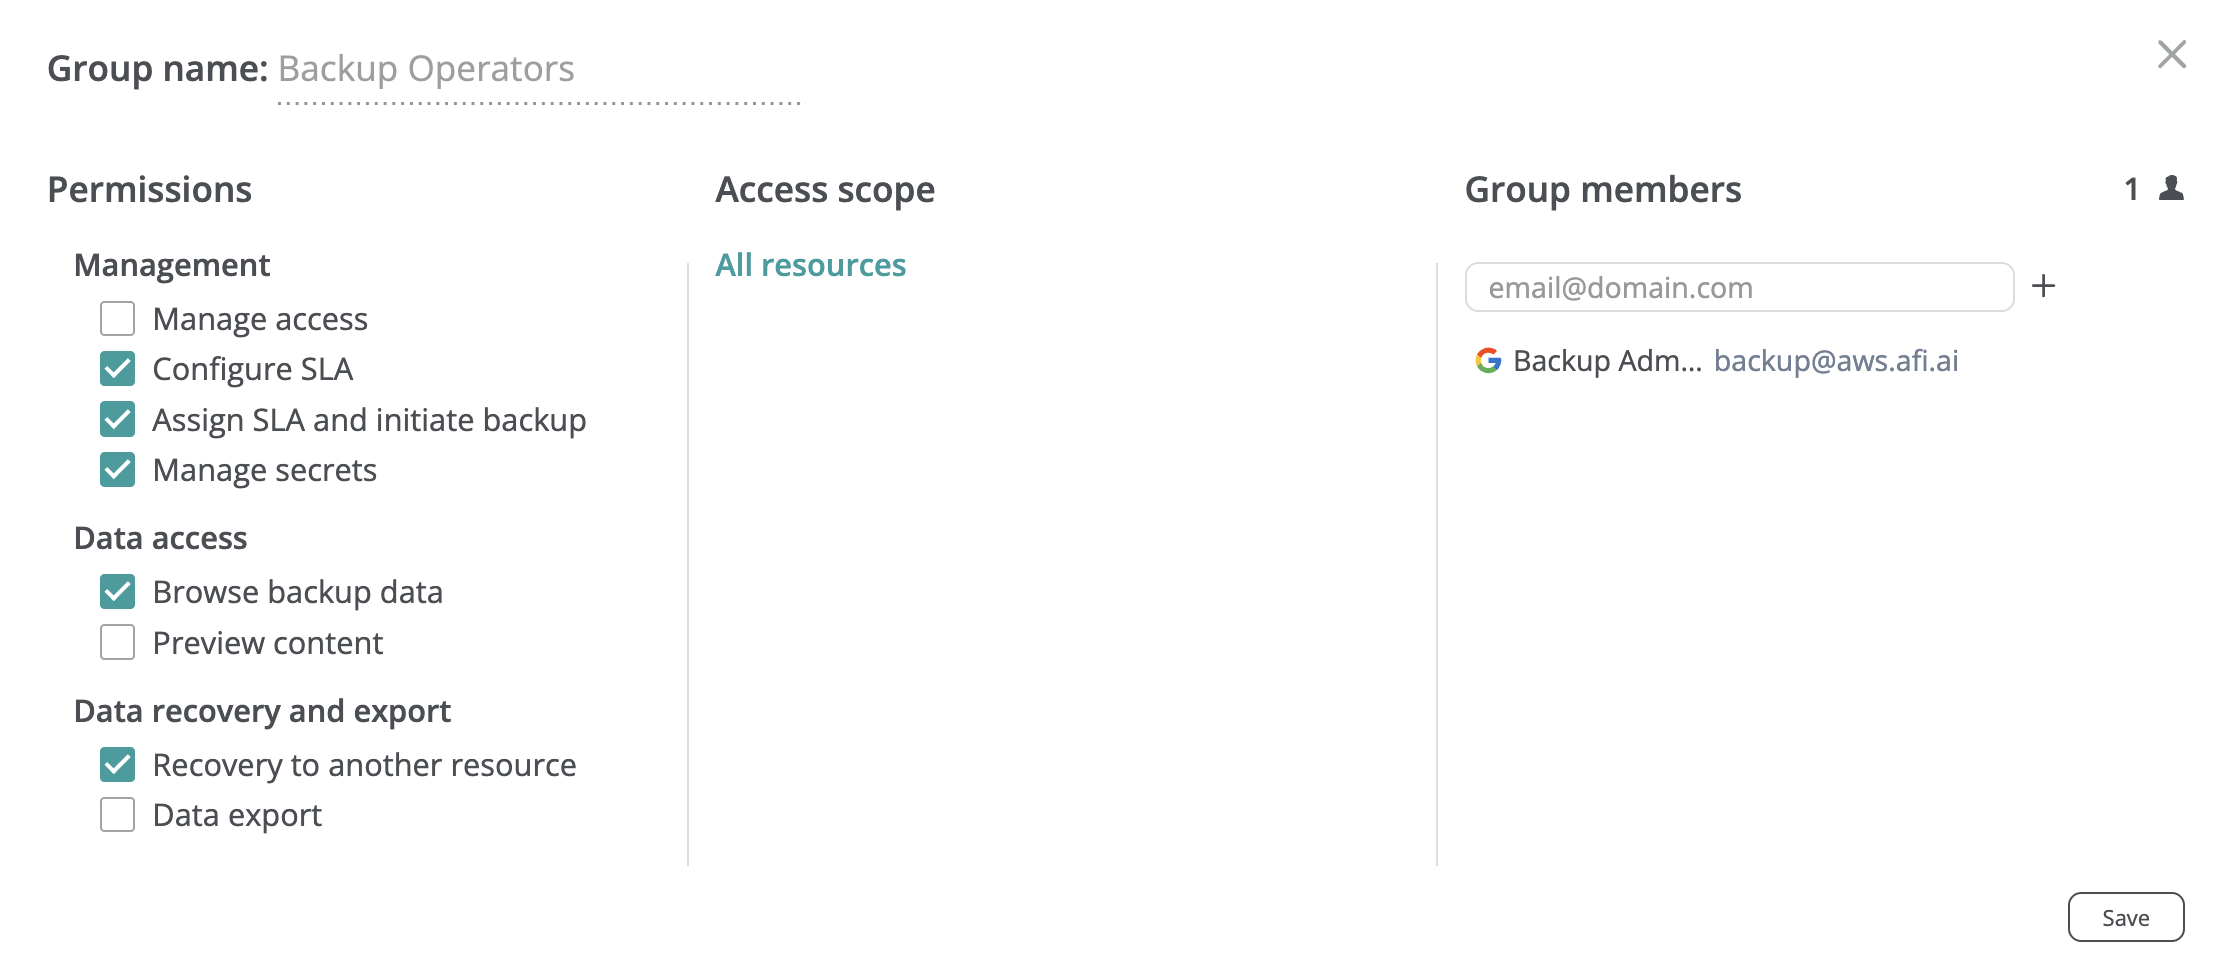
El grupo Backup Operators es un grupo de acceso predeterminado de cada inquilino de Afi y se puede utilizar para proporcionar un acceso limitado en todo el inquilino a la administración de copias de seguridad, el acceso a los datos, la restauración y la exportación. La captura de pantalla siguiente muestra el grupo Backup Operators con un único miembro que puede gestionar las copias de seguridad y las políticas de SLA de copia de seguridad, explorar los datos de las copias de seguridad y realizar restauraciones.
Grupos de acceso personalizados
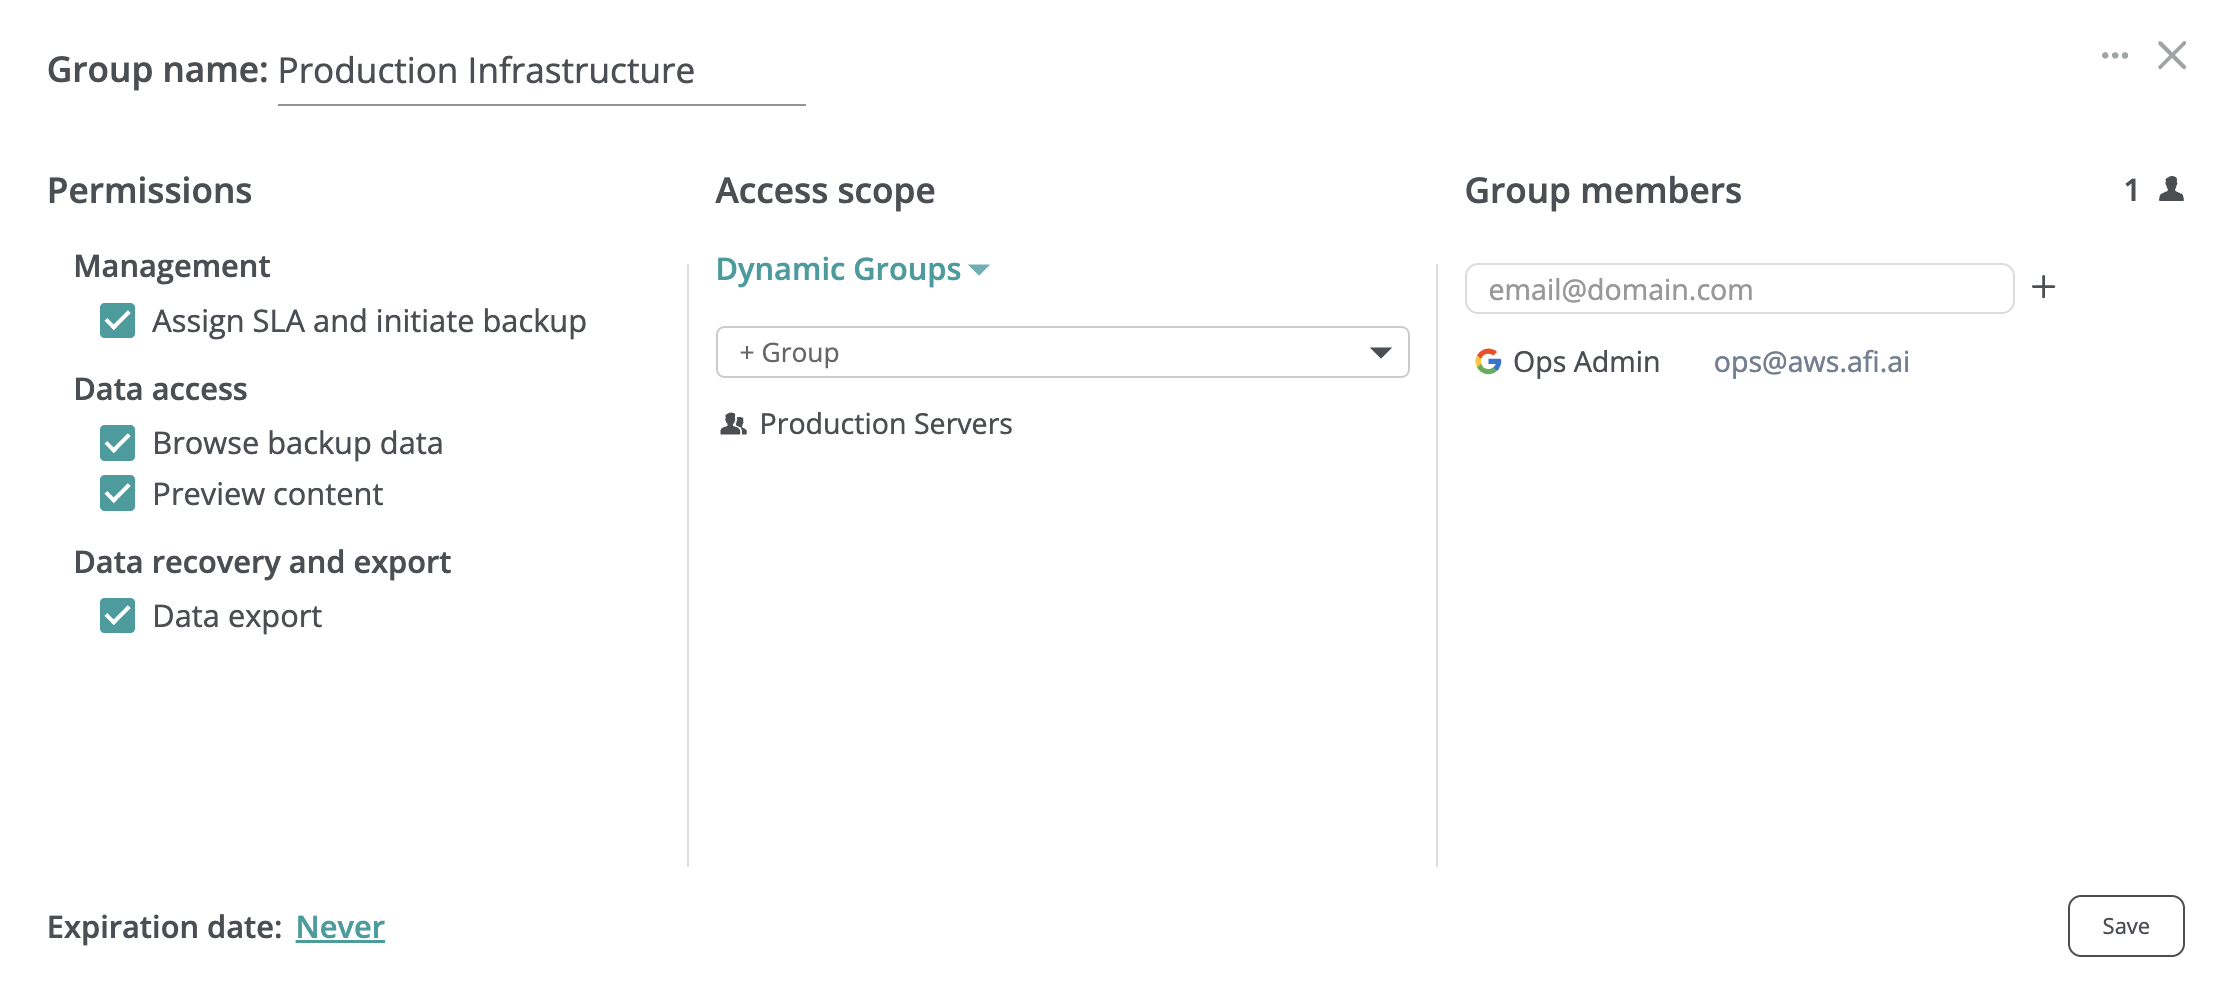
Los grupos de acceso personalizados permiten crear varios grupos de administradores con permisos limitados para un inquilino, así como conceder acceso granular a los recursos que pertenecen a un grupo de recursos específico o a un conjunto de recursos seleccionado manualmente (máquinas virtuales). Los grupos de acceso personalizados también se pueden configurar con una duración limitada, aunque de forma predeterminada es ilimitada.
Para configurar un grupo de acceso personalizado, siga estos pasos:
- Vaya a la pestaña Service → Settings → Access groups.
- Haga clic en + Group para añadir un grupo nuevo, o seleccione uno existente para editar su configuración.
- En el cuadro de diálogo que aparece, elija el ámbito de acceso (es decir, a qué recursos pueden acceder los miembros del grupo). Están disponibles los siguientes ámbitos:
- All resources: concede acceso a todos los recursos y a la configuración correspondiente del inquilino.
- Dynamic groups: concede acceso a los recursos de los grupos dinámicos seleccionados, que incluyen los recursos que cumplen los criterios configurados (por ejemplo, región y etiquetas).
- Custom: concede acceso únicamente a los recursos específicos que seleccione.
- Elija los miembros del grupo que deben tener acceso a los recursos del ámbito seleccionado.
- Configure los permisos que desea conceder a esos miembros sobre los recursos incluidos en el ámbito.
Grupos de acceso con duración limitada
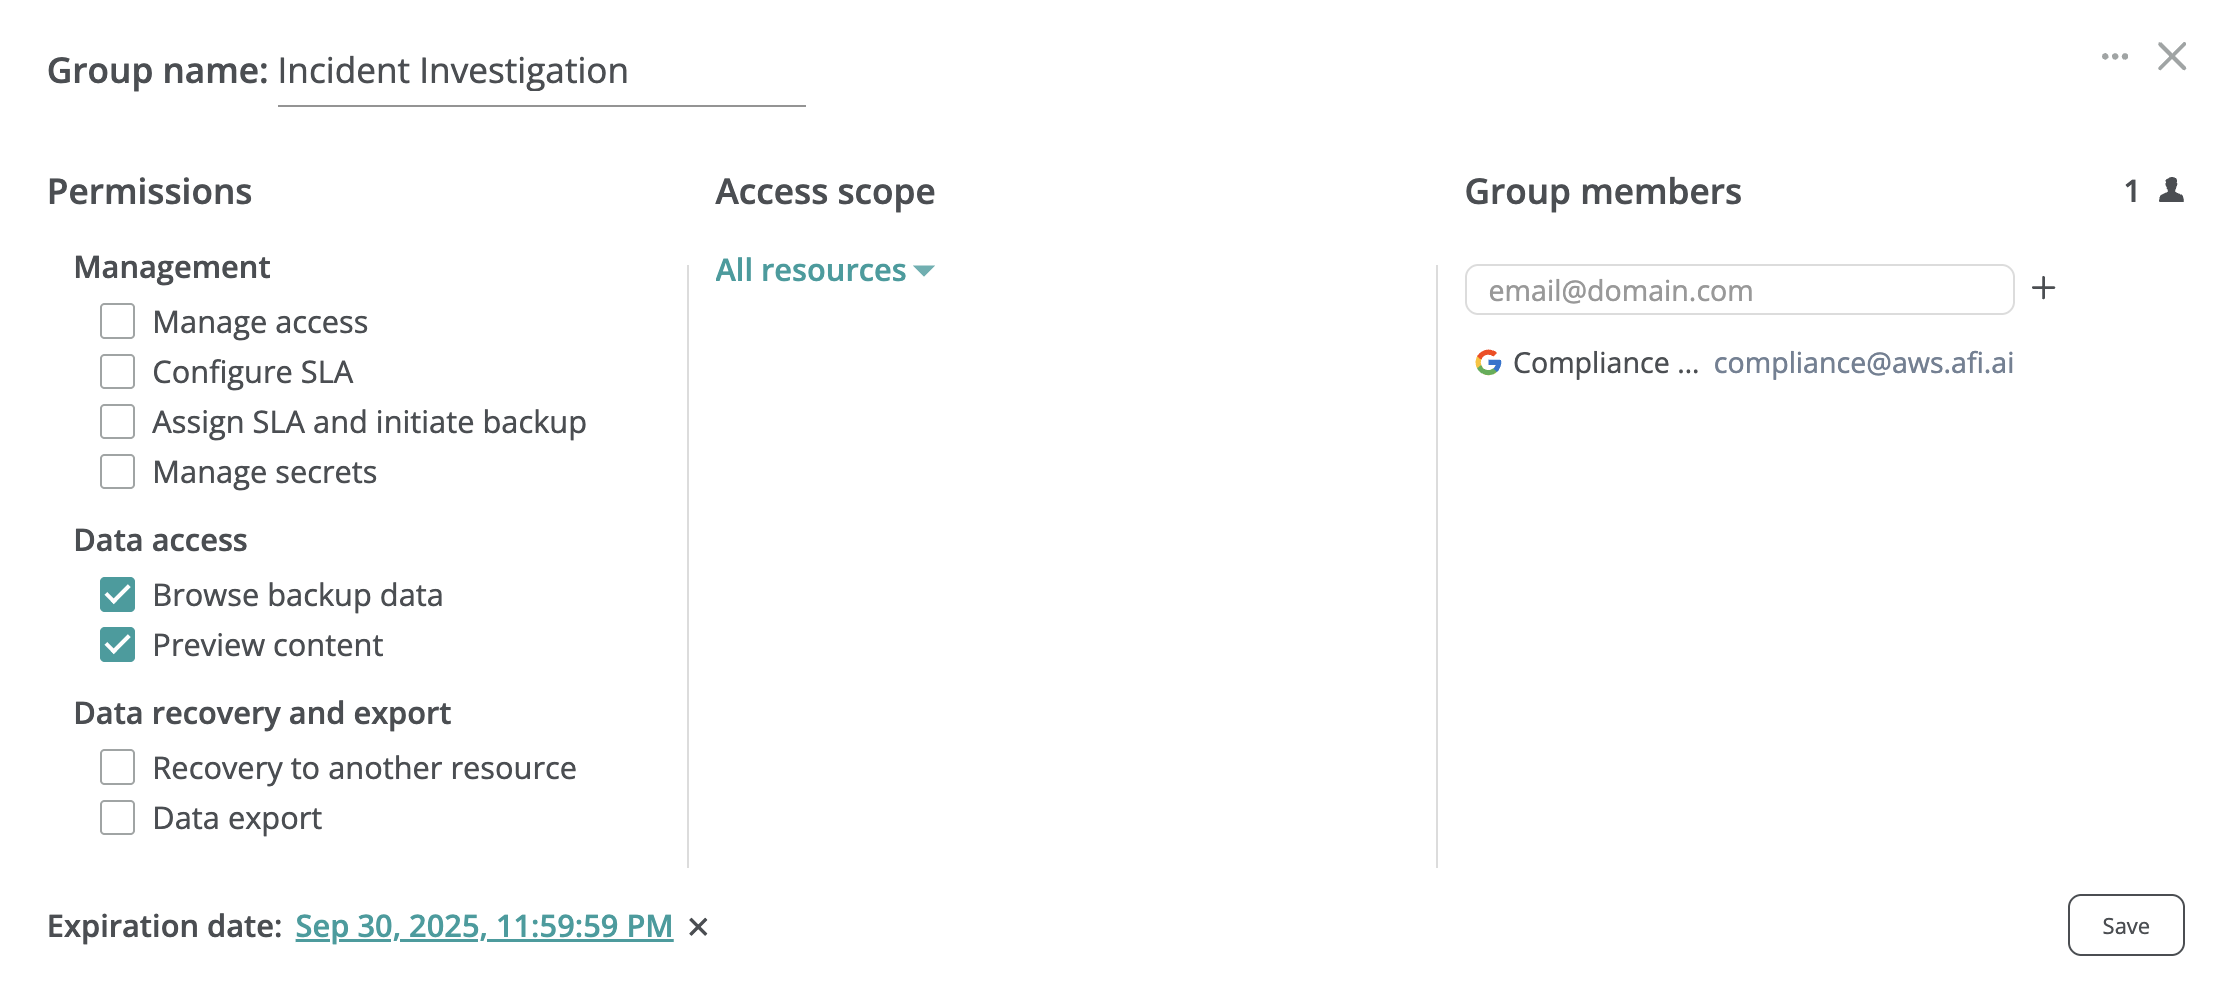
En algunos casos resulta útil configurar un grupo de acceso con una duración limitada para proporcionar acceso únicamente durante un periodo determinado. Por ejemplo, puede querer conceder acceso temporal a un conjunto de recursos durante una investigación o auditoría interna. La duración de un grupo de acceso se puede modificar mediante el control Expiration date situado en la parte inferior del cuadro de diálogo de configuración del grupo.
Explicación de los permisos
| Permiso | Descripción |
|---|---|
| Manage access | Cualquier miembro del grupo de acceso puede cambiar la configuración de acceso del inquilino creando grupos de acceso nuevos o editando la configuración y los miembros de los existentes. |
| Configure SLA | Cualquier miembro del grupo de acceso puede crear, modificar o eliminar políticas de SLA de copia de seguridad del inquilino en la pestaña Service → Settings → SLA. |
| Assign SLA and initiate backup | Un miembro del grupo de acceso puede asignar políticas de SLA de copia de seguridad a los recursos incluidos en el ámbito de acceso del grupo y gestionar la configuración de la protección automática. |
| Browse backup data | Un miembro del grupo de acceso puede explorar los datos de todas las copias de seguridad incluidas en el ámbito de acceso del grupo, pero no puede exportarlos ni obtener una vista previa del contenido de los volúmenes o de las tablas de las bases de datos sin permisos adicionales. |
| Preview content | Un miembro del grupo de acceso puede obtener una vista previa del contenido de los volúmenes y de las tablas de las bases de datos de todas las copias de seguridad incluidas en el ámbito de acceso del grupo. |
| Recovery to another resource | Un miembro del grupo de acceso puede restaurar una máquina virtual o una base de datos desde una copia de seguridad. |
| Data export | Un miembro del grupo de acceso puede descargar los datos de todas las copias de seguridad incluidas en el ámbito de acceso del grupo. |