Administración del acceso
El servicio de copia de seguridad de Afi para Salesforce tiene un modelo de roles flexible y granular que permite:
- asignar usuarios de confianza como Administrators y delegar la administración de copias de seguridad en Backup Operators;
- crear grupos de acceso personalizados con los permisos y el ámbito necesarios para tareas concretas;
- conceder acceso temporal para una auditoría o una investigación.
Los administradores pueden conceder un conjunto limitado de permisos adaptado a sus necesidades de seguridad y de negocio. Por ejemplo, el grupo Backup Operators puede gestionar las políticas de SLA de copia de seguridad y realizar operaciones de restauración cuando se le solicite, mientras que la exportación de datos permanece deshabilitada.
Modelo de acceso de Afi
Afi adopta un modelo organizativo y de acceso multiinquilino que permite añadir y gestionar varios inquilinos (fuentes de datos), como Salesforce, Microsoft 365, Google Workspace y otros servicios compatibles, en una sola cuenta de Afi (organización). El acceso se configura explícitamente en el ámbito de la organización y de los inquilinos. Los grupos de acceso predeterminados del inquilino, Administrators y Backup Operators, se aplican al ámbito All resources, que incluye la organización de Salesforce y sus sandboxes conectados, mientras que los grupos de acceso personalizados se pueden limitar a recursos seleccionados, por ejemplo, a sandboxes concretos.
El acceso a toda la organización de Afi se gestiona en la pestaña Configuration → Admins y concede acceso a la organización y a sus fuentes de datos. El acceso de cada inquilino se gestiona en la pestaña Service → Settings → Access groups.
De forma predeterminada, una cuenta de organización de Afi se crea con un solo administrador: el usuario que configuró la cuenta. Los administradores de la organización se pueden añadir o eliminar en el grupo Organization Administrators de la pestaña Configuration → Admins y tienen acceso completo a la organización y a todos sus inquilinos. La configuración en el ámbito de la organización se describe en el siguiente artículo, mientras que este artículo se centra en la configuración de acceso en el ámbito del inquilino específica de los inquilinos de Salesforce.
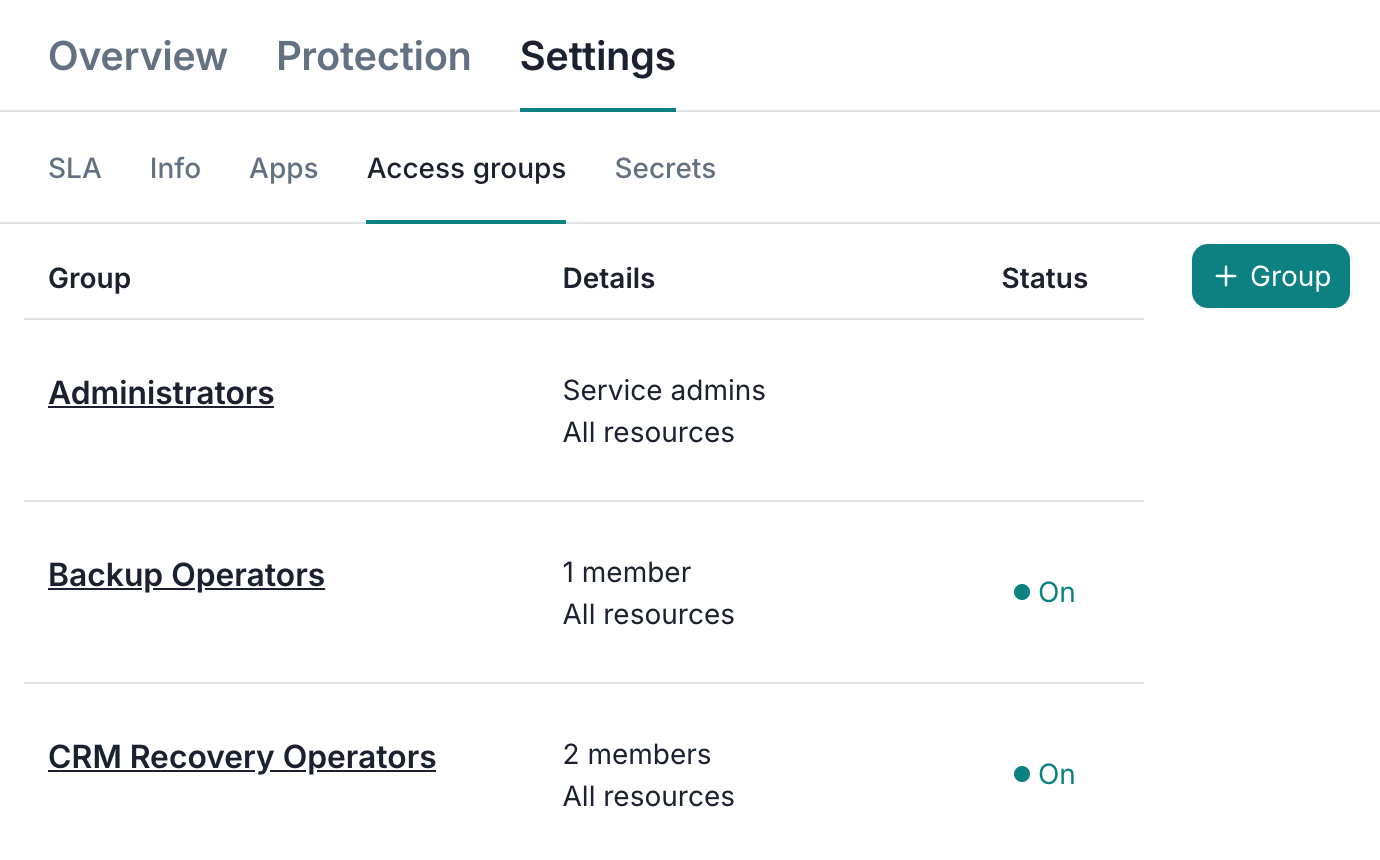
Grupos de acceso
¿Cómo invitar a un miembro a un grupo?
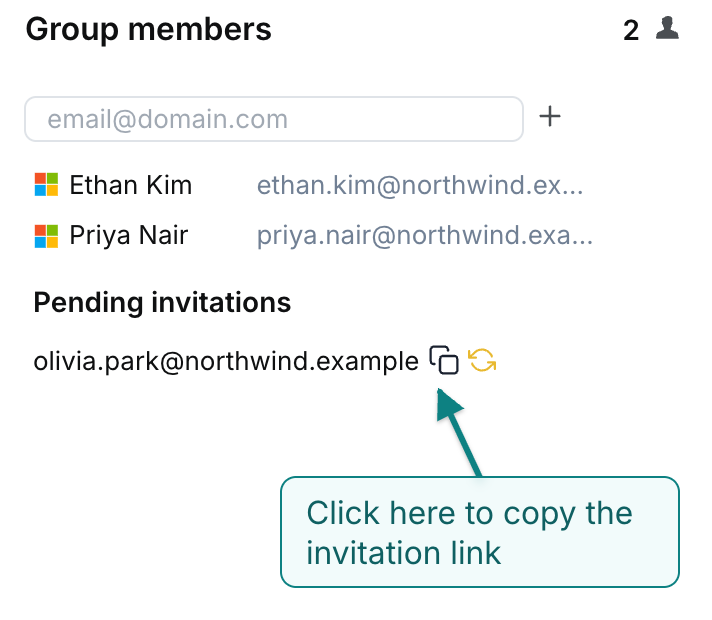
Si es administrador de Afi y tiene permiso para gestionar el acceso, puede invitar a un usuario a un grupo de acceso. Haga clic en el mosaico del grupo, introduzca la dirección de correo electrónico principal del usuario en el campo de la sección Group members, haga clic en el icono + y, a continuación, pulse Save.
Cuando se invita a un usuario, el servicio Afi le envía por correo electrónico una invitación para unirse al grupo de acceso correspondiente mediante el enlace incluido en el mensaje. Cada enlace es válido durante 7 días y, si elimina a un usuario y vuelve a añadirlo al grupo, el enlace de invitación anterior deja de ser válido. Para unirse al grupo, el usuario debe seguir el enlace e iniciar sesión en el portal de Afi con la cuenta especificada en la invitación.
Información
Afi utiliza el inicio de sesión único (SSO) de Google Workspace y Microsoft 365 para la autenticación, por lo que puede invitar al grupo de acceso de un inquilino de Salesforce a cualquier usuario de Google (con cuenta personal, empresarial o educativa) o a cualquier usuario empresarial de Microsoft 365.
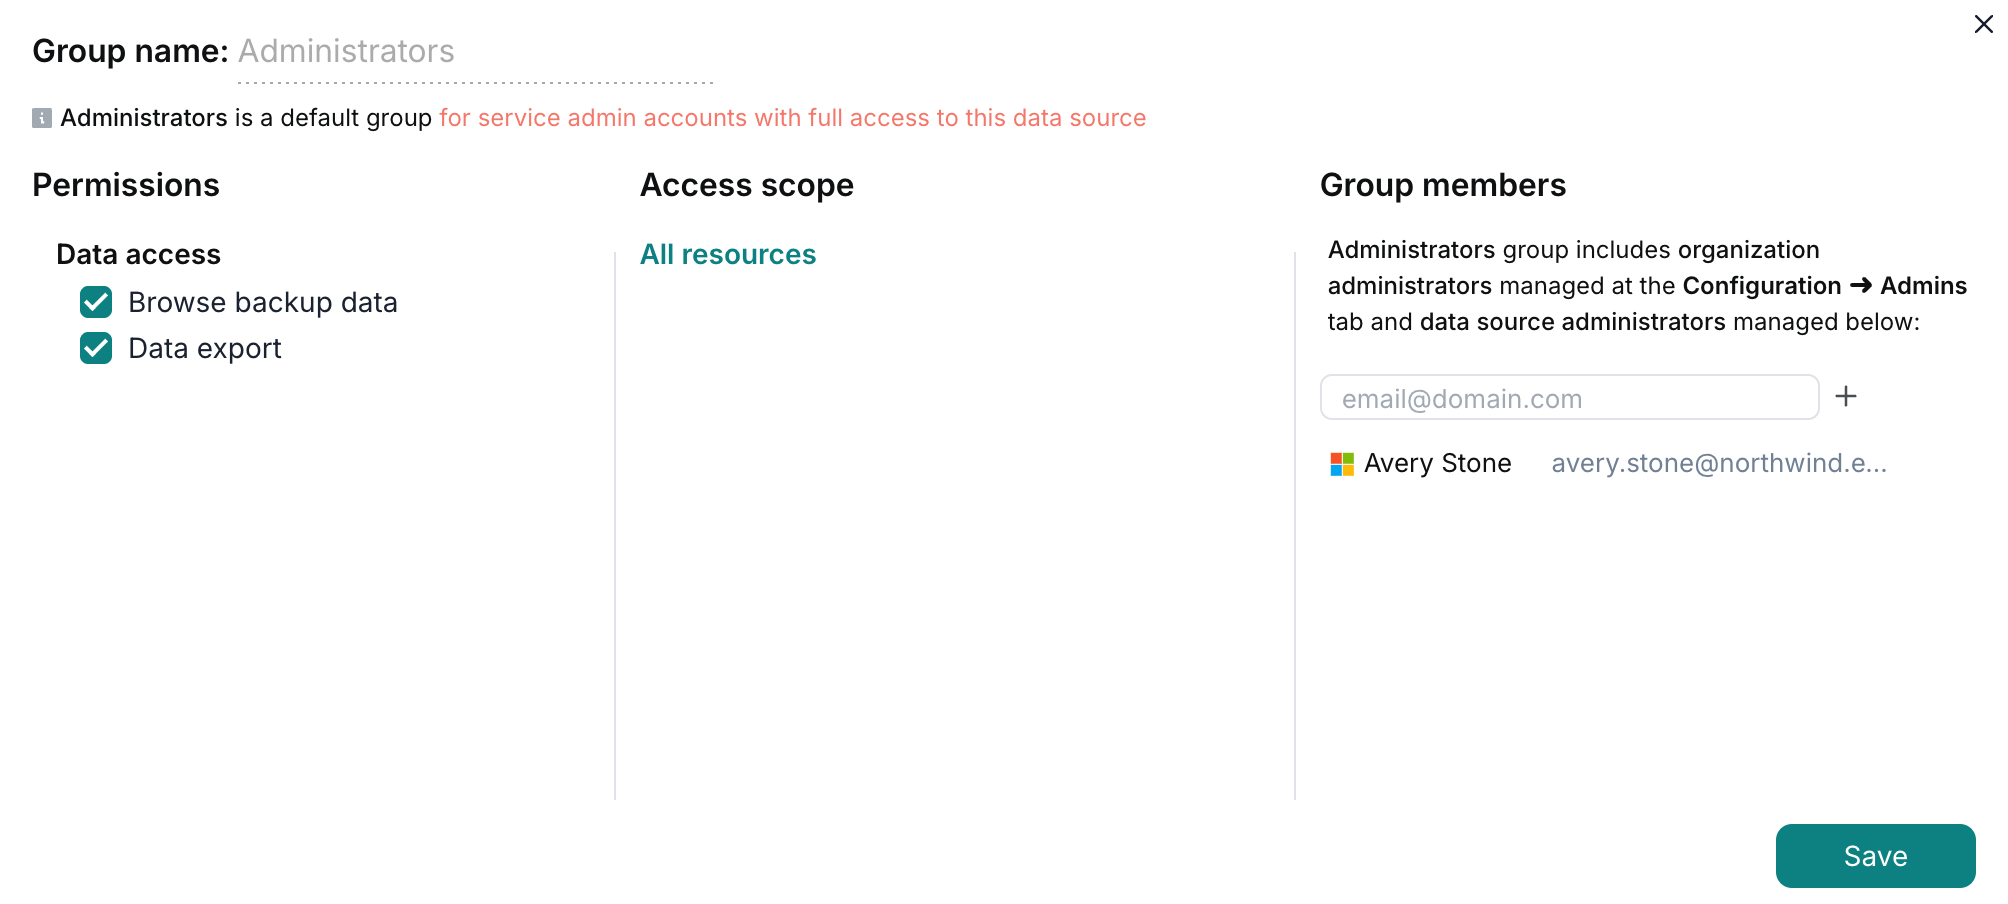
Grupo Administrators
Los Administrators del inquilino tienen acceso completo al inquilino de Salesforce. Este rol por sí solo no concede acceso a la configuración del ámbito de la organización, como las licencias, la administración del acceso de la organización o el registro de auditoría de Afi de la organización.
Información
El acceso de los administradores de la organización y del inquilino a los datos de copia de seguridad de Salesforce se puede restringir por completo deshabilitando el permiso Browse backup data, o parcialmente deshabilitando el permiso Data export, en el grupo Administrators del inquilino.
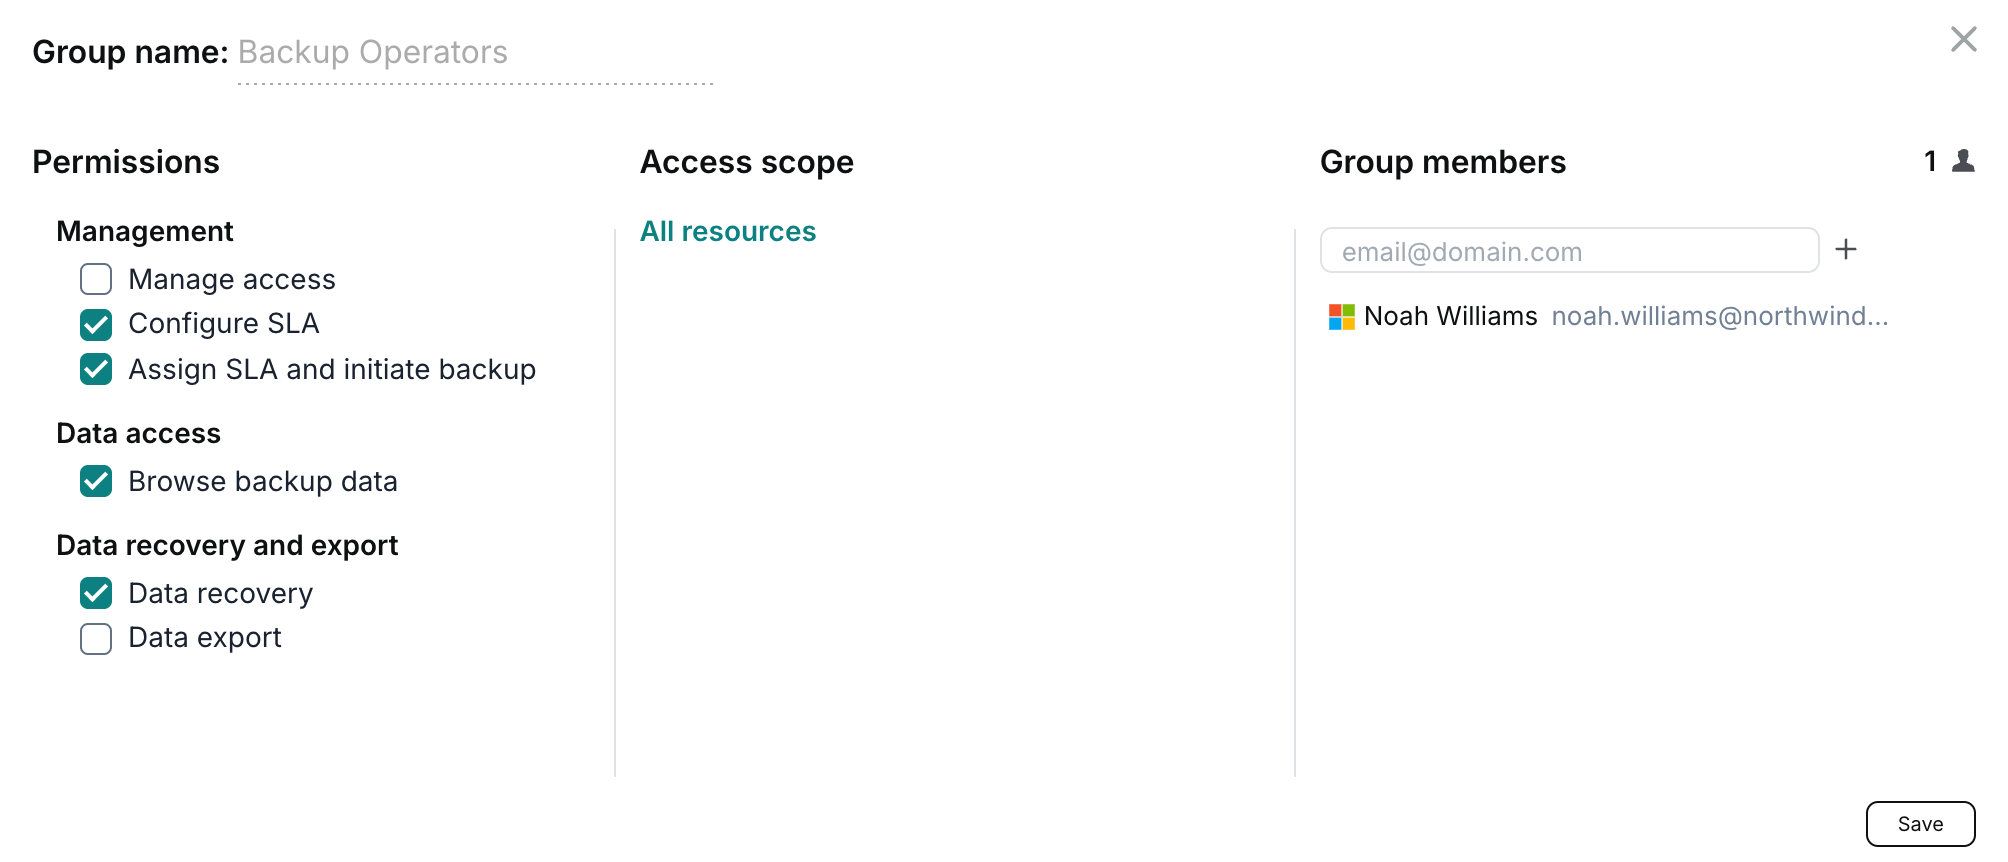
Grupo Backup Operators
El grupo Backup Operators es un grupo de acceso predeterminado de cada inquilino de Salesforce. Proporciona acceso configurable en todo el inquilino a la administración de copias de seguridad, la exploración de datos, la restauración y la exportación.
En el siguiente ejemplo se muestra un grupo con un miembro que puede configurar y asignar políticas de SLA de copia de seguridad, iniciar copias de seguridad, explorar los datos de copia de seguridad y ejecutar restauraciones.
Grupos de acceso personalizados
Los grupos de acceso personalizados permiten crear grupos de administradores adicionales con permisos limitados para un inquilino de Salesforce, ya sea en todo el inquilino o para recursos seleccionados. Los miembros se invitan por correo electrónico e inician sesión con sus cuentas de Microsoft 365 o Google. Los grupos personalizados también pueden tener una duración limitada; de forma predeterminada, no caducan.
Para configurar un grupo de acceso personalizado, siga estos pasos:
- Vaya a la pestaña Service → Settings → Access groups.
- Haga clic en + Group para añadir un grupo o seleccione uno existente para editarlo.
- Introduzca un nombre descriptivo en el campo Group name.
- Seleccione el ámbito de acceso en Access scope:
- All resources: concede acceso a la organización de Salesforce y a todos sus sandboxes conectados en el inquilino.
- Custom: concede acceso únicamente a los recursos que seleccione. Haga clic en + Resource y seleccione la organización de Salesforce o los sandboxes.
- Configure los permisos que se concederán a los miembros del grupo.
- En Group members, introduzca la dirección de correo electrónico de un miembro y haga clic en +. Repita la operación con cada persona que desee invitar.
- Si lo desea, configure una fecha de caducidad en Expiration date y, a continuación, haga clic en Save.
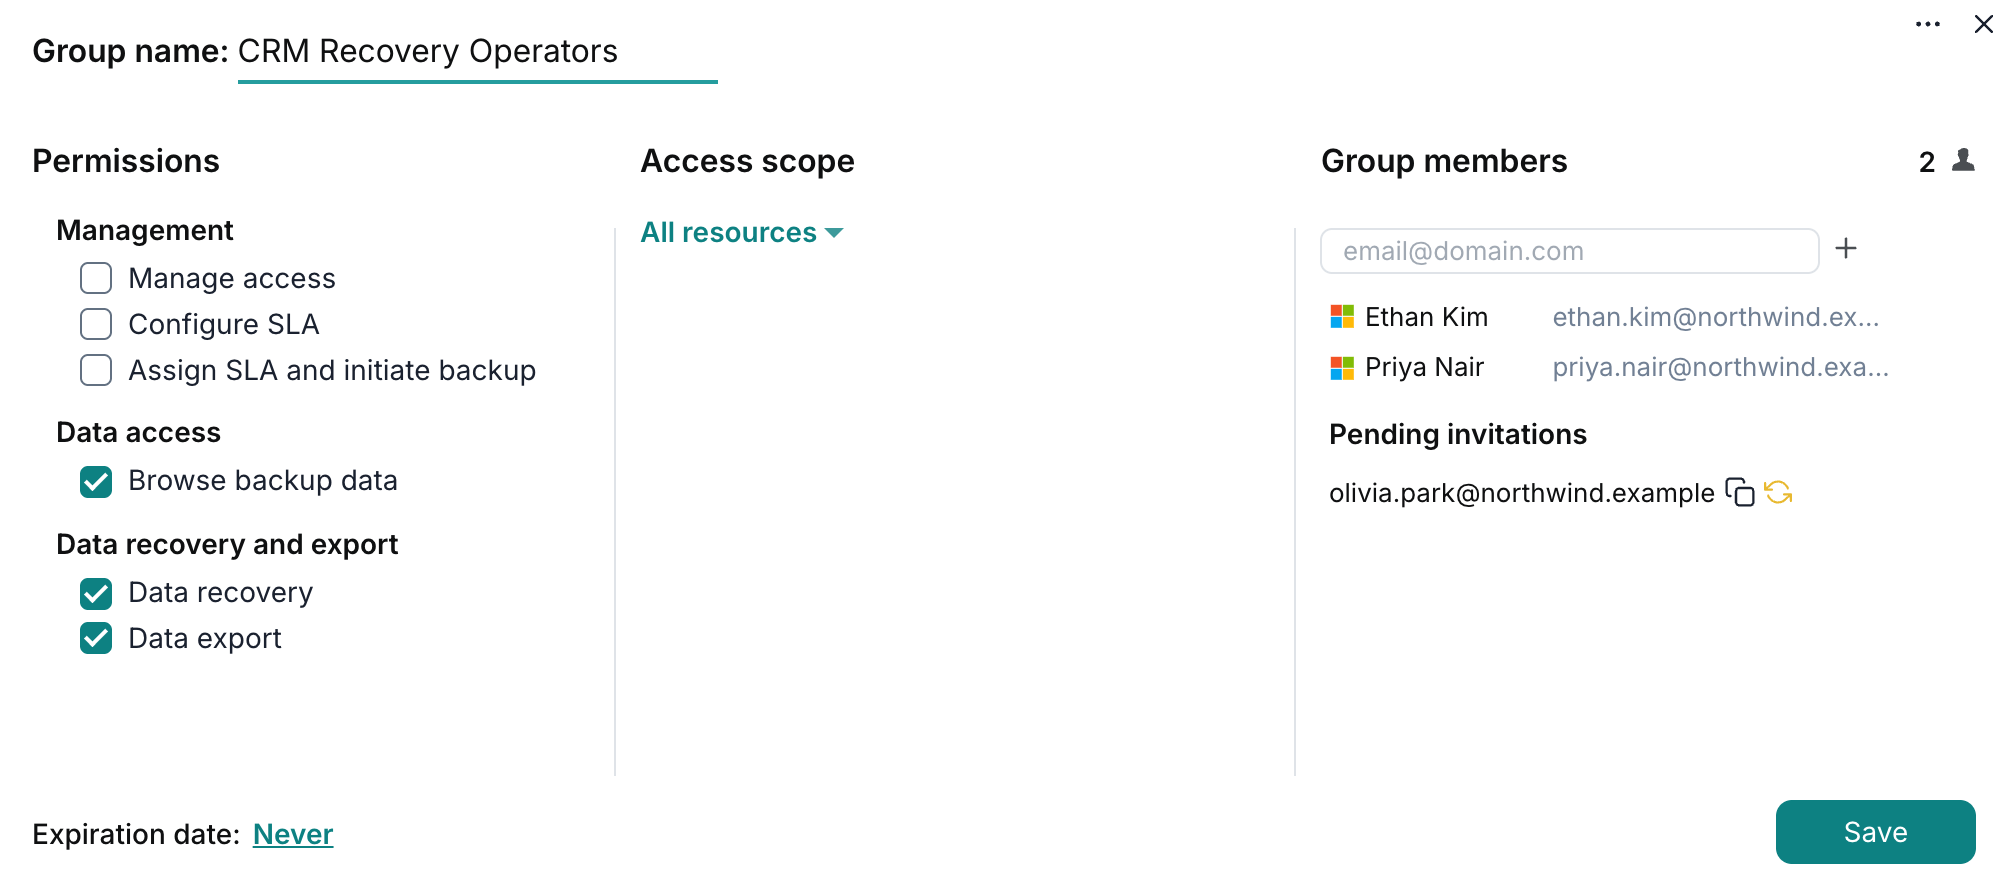
Las invitaciones se envían al guardar el grupo. Las invitaciones pendientes aparecen en Group members hasta que los destinatarios las aceptan. En el siguiente ejemplo, se concede al grupo CRM Recovery Operators, con el ámbito All resources, permiso para explorar, restaurar y exportar los datos de copia de seguridad de Salesforce.
Grupos de acceso con duración limitada
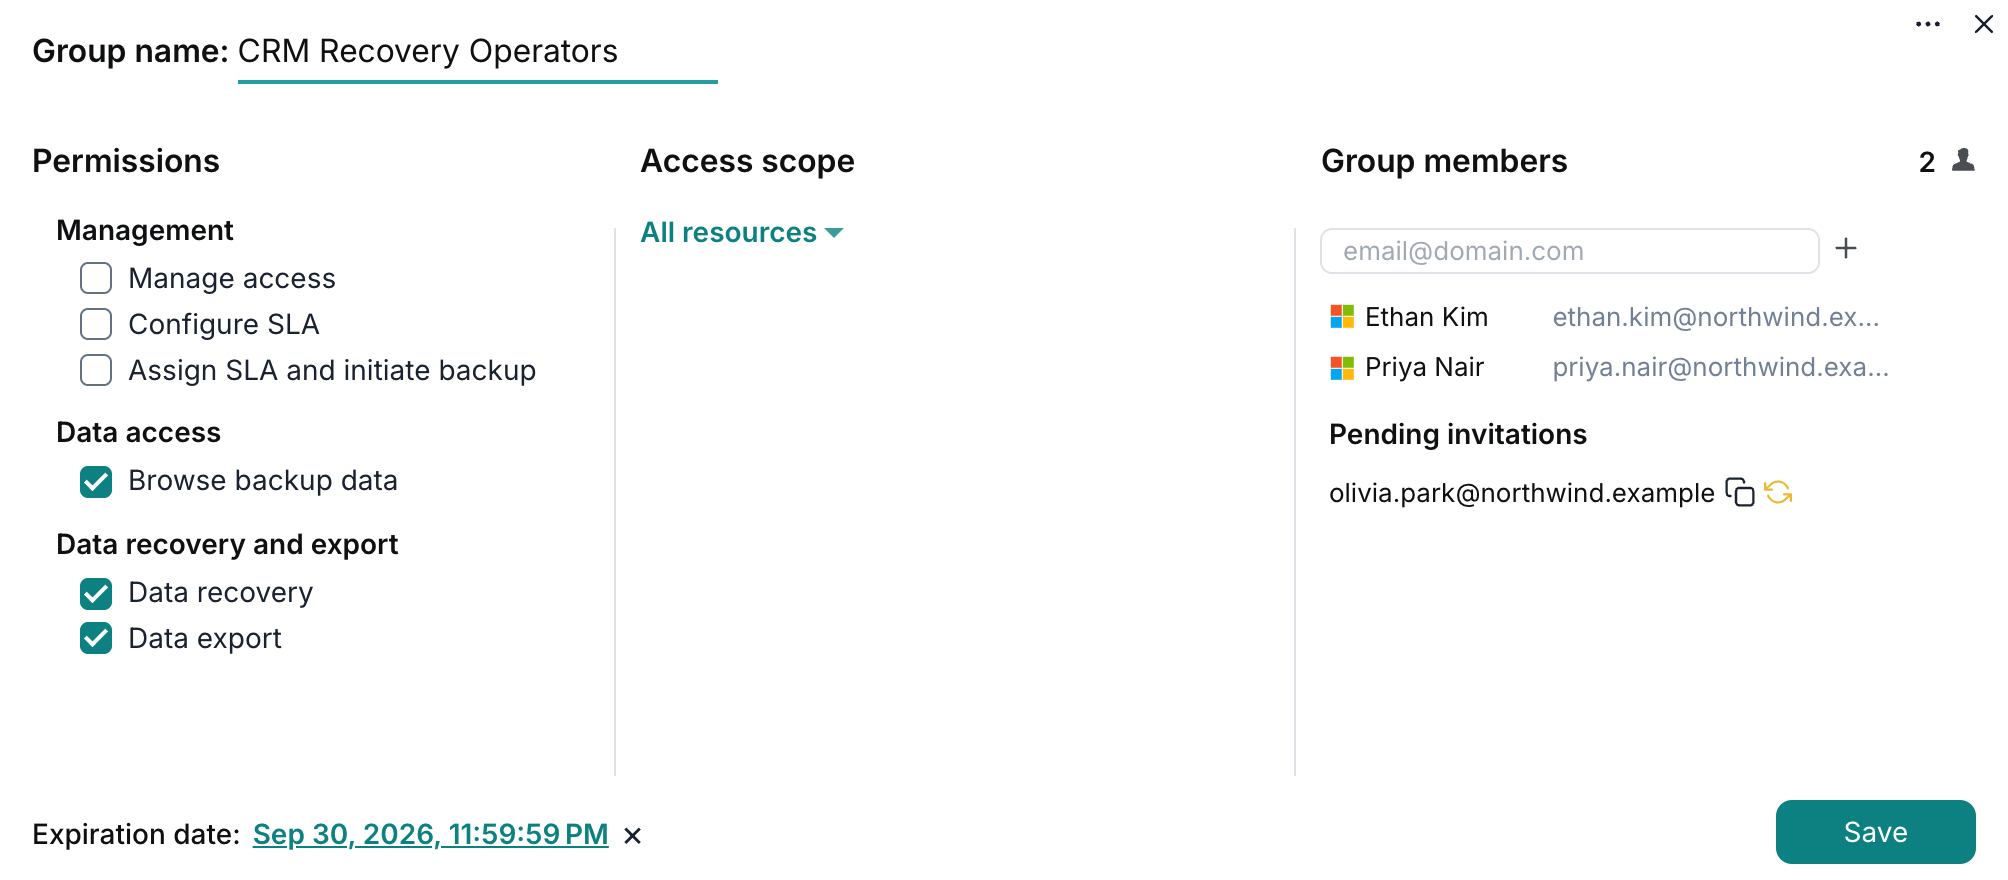
Utilice una duración limitada para conceder acceso durante un periodo concreto, por ejemplo, durante una auditoría, una investigación o un simulacro de restauración. Establezca el valor de Expiration date en la parte inferior del cuadro de diálogo del grupo de acceso personalizado y haga clic en Save. El acceso concedido mediante el grupo finaliza automáticamente cuando este caduca. La opción predeterminada, Never, deja el grupo sin fecha de caducidad.
Explicación de los permisos
Explicación de los permisos de los grupos de acceso
| Permiso | Descripción |
|---|---|
| Manage access | Cualquier miembro de un grupo de acceso puede cambiar la configuración de acceso del inquilino creando grupos de acceso nuevos o editando la configuración y los miembros de los existentes. |
| Configure SLA | Cualquier miembro de un grupo de acceso puede crear, modificar o eliminar políticas de SLA de copia de seguridad en el inquilino desde la pestaña Service → Settings → SLA. |
| Assign SLA and initiate backup | Un miembro de un grupo de acceso puede asignar políticas de SLA de copia de seguridad a la organización de Salesforce y a los sandboxes incluidos en el ámbito de acceso del grupo, e iniciar copias de seguridad. |
| Browse backup data | Un miembro de un grupo de acceso puede explorar los datos de todas las copias de seguridad incluidas en el ámbito de acceso del grupo, incluidos los SObjects, los registros y los valores de los campos, pero no puede restaurarlos ni exportarlos sin permisos adicionales. |
| Data recovery | Un miembro de un grupo de acceso puede restaurar los datos de copia de seguridad en su organización de Salesforce o sandbox original, o en otra organización o sandbox conectados. |
| Data export | Un miembro de un grupo de acceso puede descargar datos de todas las copias de seguridad incluidas en el ámbito de acceso del grupo, incluidas copias de seguridad completas o SObjects y registros seleccionados. |