Modèle d’accès et libre-service
La sauvegarde Microsoft 365 d’Afi repose sur un modèle de rôles souple et granulaire qui permet de :
- Déléguer l’administration des sauvegardes à un groupe d’utilisateurs de confiance (appelés Backup Operators) ;
- Attribuer à des administrateurs un périmètre d’accès limité pour gérer certains groupes de ressources et y accéder ;
- Activer un accès en libre-service limité pour les utilisateurs du locataire Microsoft 365.
La granularité du modèle de rôles permet à un administrateur de n’accorder qu’un ensemble restreint d’autorisations, adapté à ses besoins métier et de sécurité. Le groupe Backup Operators peut, par exemple, être configuré pour surveiller la progression et l’état des sauvegardes et effectuer des restaurations à la demande des utilisateurs, sans pouvoir exporter les données sauvegardées. Pour des raisons de sécurité, le libre-service est désactivé par défaut et doit être explicitement activé par les administrateurs si nécessaire.
Modèle d’accès Afi
Afi adopte un modèle d’organisation et d’accès multilocataire qui permet d’ajouter et de gérer plusieurs locataires (par exemple, Microsoft 365 ou Google Workspace) dans un même compte (organisation) Afi. Le modèle d’accès Afi exige que les autorisations soient accordées explicitement et permet de configurer les accès avec précision à tous les niveaux : organisation entière, locataires précis, groupes de ressources ou ressources sélectionnées dans un locataire, conformément au principe du moindre privilège.
Les paramètres d’accès de l’organisation sont gérés dans l’onglet Configuration → Admins et accordent l’accès à l’ensemble de l’organisation Afi et à tous ses locataires. Les paramètres propres à chaque locataire sont gérés dans l’onglet Service → Settings → Access groups.
Par défaut, un compte d’organisation Afi est créé avec un seul administrateur : l’utilisateur qui a configuré le compte. Les administrateurs de l’organisation peuvent être ajoutés ou supprimés dans l’onglet Configuration → Admins (consultez le groupe Organization Administrators) et disposent d’un accès complet à l’organisation et à tous ses locataires. Les paramètres d’accès de l’organisation sont décrits dans cet article. La suite porte sur les paramètres d’accès des locataires Microsoft 365.

Groupe Administrators
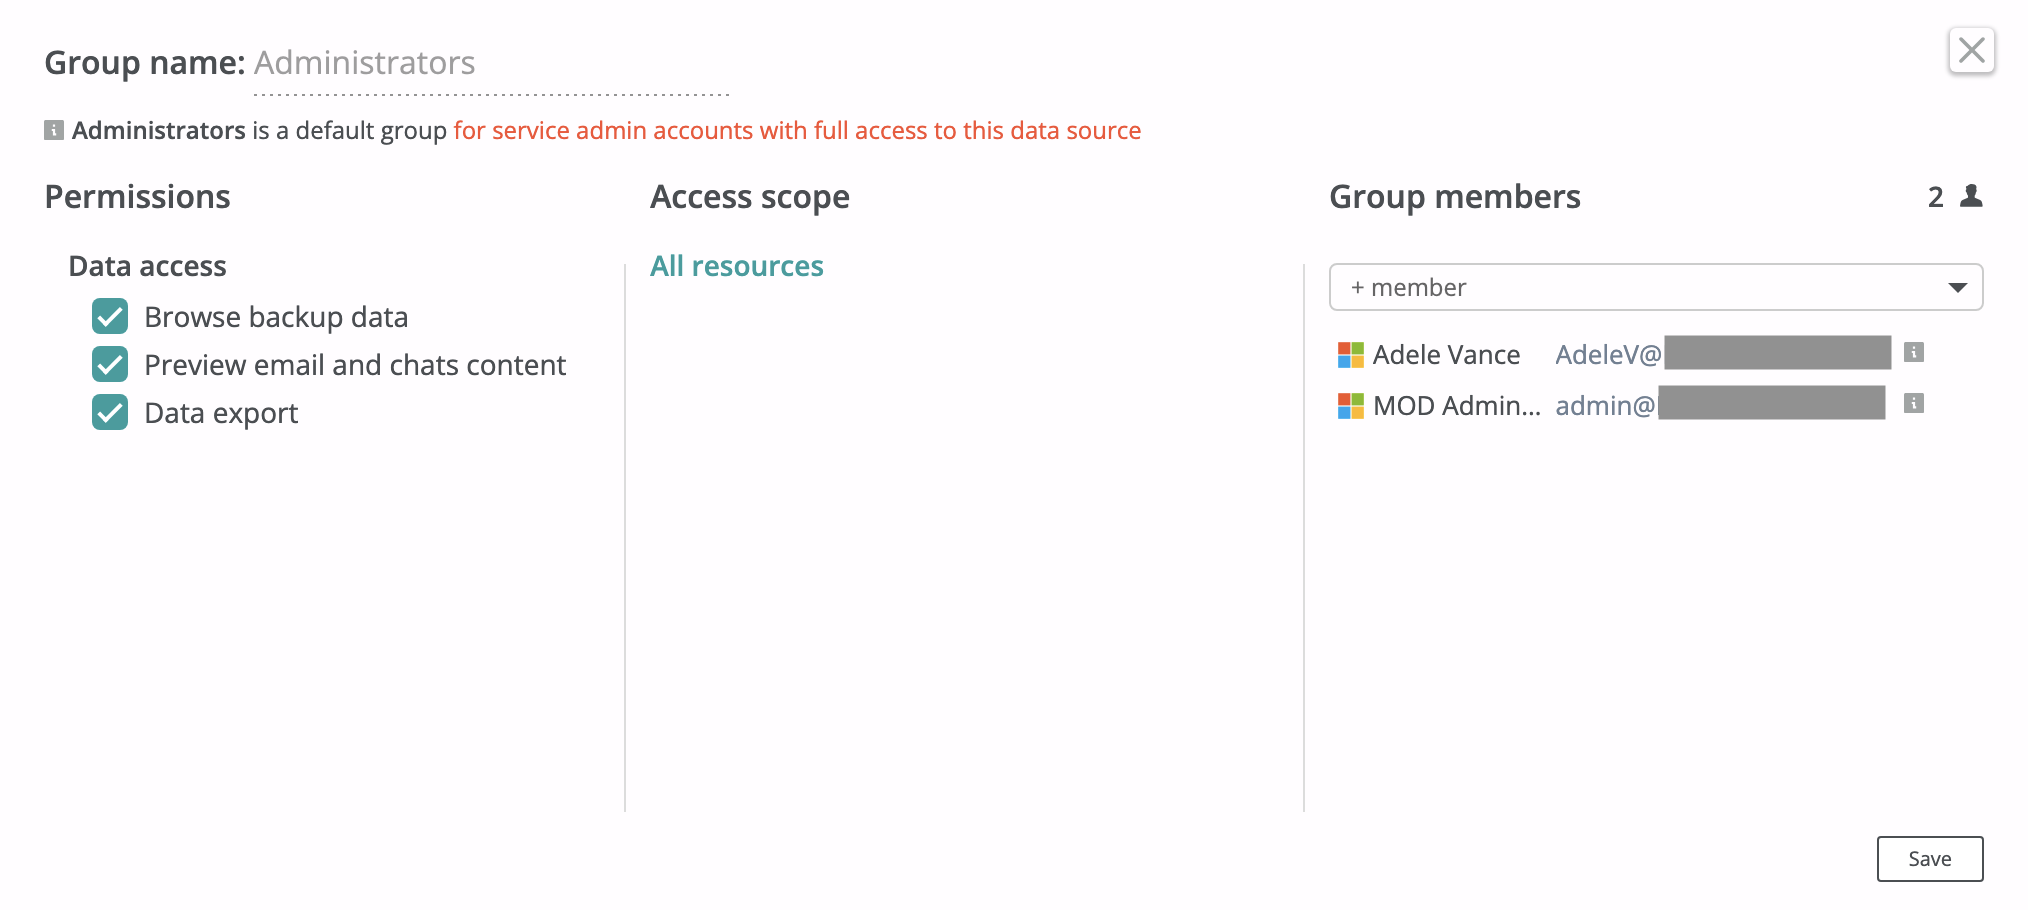
Les Administrators du locataire disposent d’un accès complet à celui-ci. Cependant, même dans une organisation Afi qui ne compte qu’un locataire, ils n’accèdent pas aux paramètres de l’organisation, tels que la gestion des licences et des accès au niveau de l’organisation ou le journal d’audit Afi de l’organisation.
Information
L’accès des administrateurs de l’organisation et du locataire aux données sauvegardées peut être entièrement restreint en désactivant l’autorisation de navigation dans les données du locataire, ou partiellement limité en restreignant l’aperçu du contenu des e-mails et des conversations et/ou le téléchargement des données.
Groupe Backup Operators
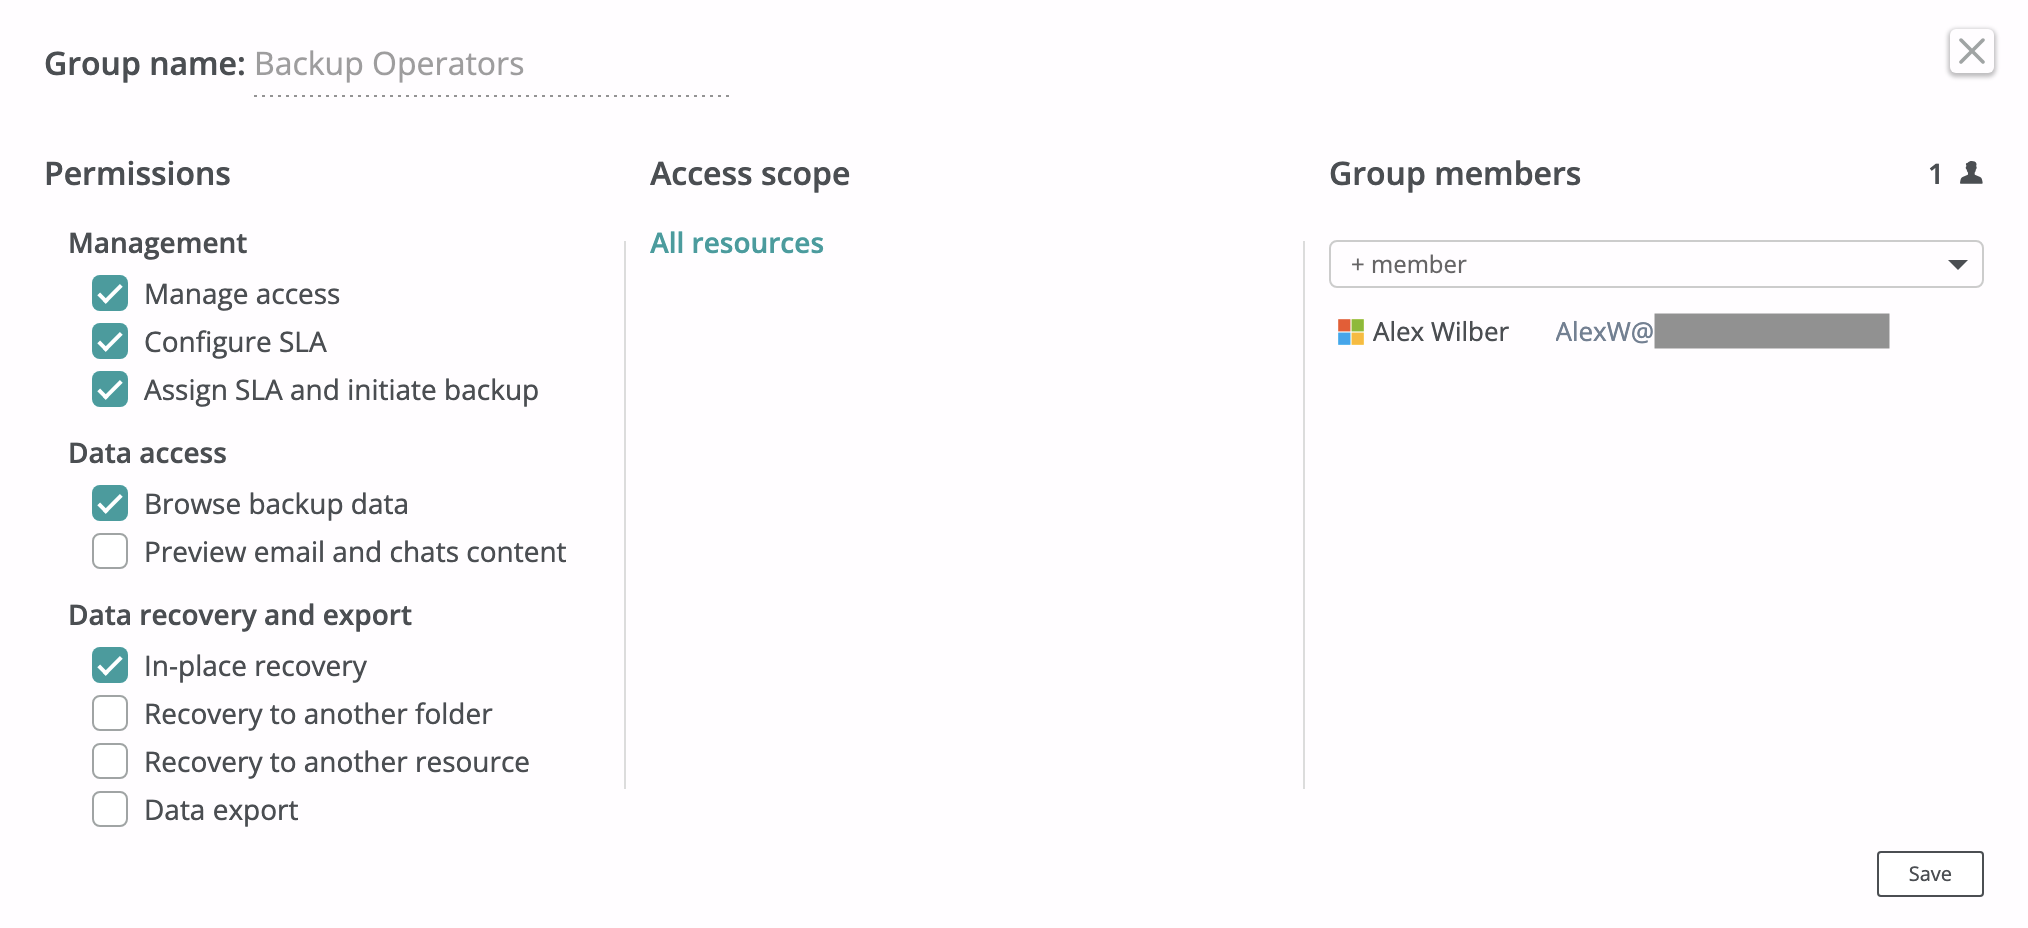
Le groupe Backup Operators est un groupe d’accès par défaut de chaque locataire Afi. Il permet d’accorder, à l’échelle du locataire, un accès limité à la gestion des sauvegardes, aux données, à la restauration et à l’export. La capture d’écran ci-dessous présente le groupe Backup Operators avec un seul membre, autorisé à gérer les sauvegardes et les stratégies SLA, à parcourir les données sauvegardées et à effectuer des restaurations sur place.
Groupes d’accès personnalisés
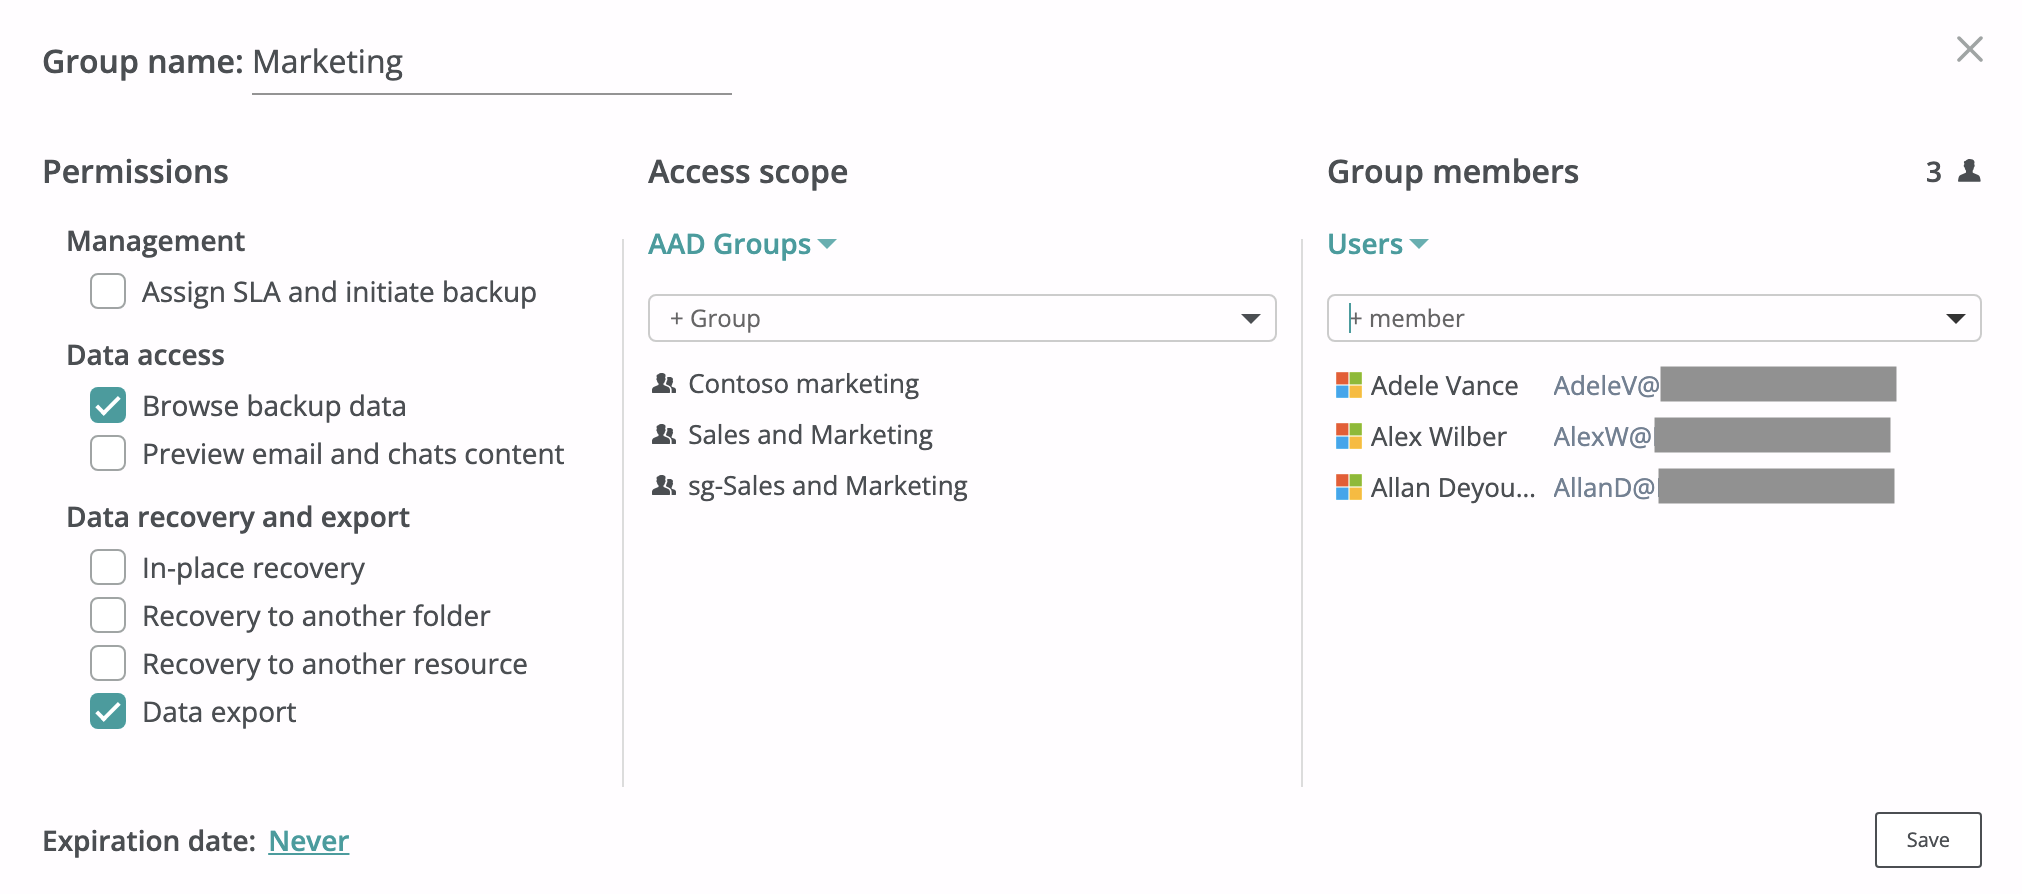
Les groupes d’accès personnalisés permettent de créer plusieurs groupes d’administrateurs dotés d’autorisations limitées pour un locataire, et d’accorder un accès granulaire aux ressources d’un groupe Microsoft Entra ID précis ou à un ensemble de ressources sélectionnées manuellement. Les membres d’un groupe d’accès (les utilisateurs qui reçoivent un accès par son intermédiaire) peuvent être configurés manuellement en sélectionnant des utilisateurs du locataire, ou synchronisés depuis un groupe Microsoft Entra ID du locataire. Les groupes personnalisés peuvent également être configurés avec une durée de vie limitée ; par défaut, elle est illimitée.
Pour configurer un groupe d’accès personnalisé, procédez comme suit :
- Accédez à l’onglet Service → Settings → Access groups.
- Cliquez sur + Group pour ajouter un groupe, ou sélectionnez un groupe existant afin de modifier ses paramètres.
- Dans la boîte de dialogue, choisissez le périmètre d’accès, c’est-à-dire les ressources auxquelles les membres du groupe peuvent accéder. Les périmètres suivants sont disponibles :
- All resources : accorde l’accès à toutes les ressources du locataire et à leurs paramètres.
- Entra ID groups : accorde l’accès aux ressources des groupes Microsoft Entra ID (anciennement Azure AD) sélectionnés.
- Dynamic groups : accorde l’accès aux ressources des groupes dynamiques sélectionnés, dont les membres sont déterminés selon les critères configurés (par exemple, nom, e-mail ou service).
- Self-service : accorde aux utilisateurs sélectionnés ou aux membres du groupe Entra ID choisi un accès en libre-service à leurs propres sauvegardes.
- Custom : accorde l’accès uniquement aux ressources précises que vous sélectionnez.
- Choisissez les membres du groupe qui doivent accéder aux ressources du périmètre sélectionné.
- Configurez les autorisations à leur accorder pour ces ressources.
Groupes d’accès à durée limitée
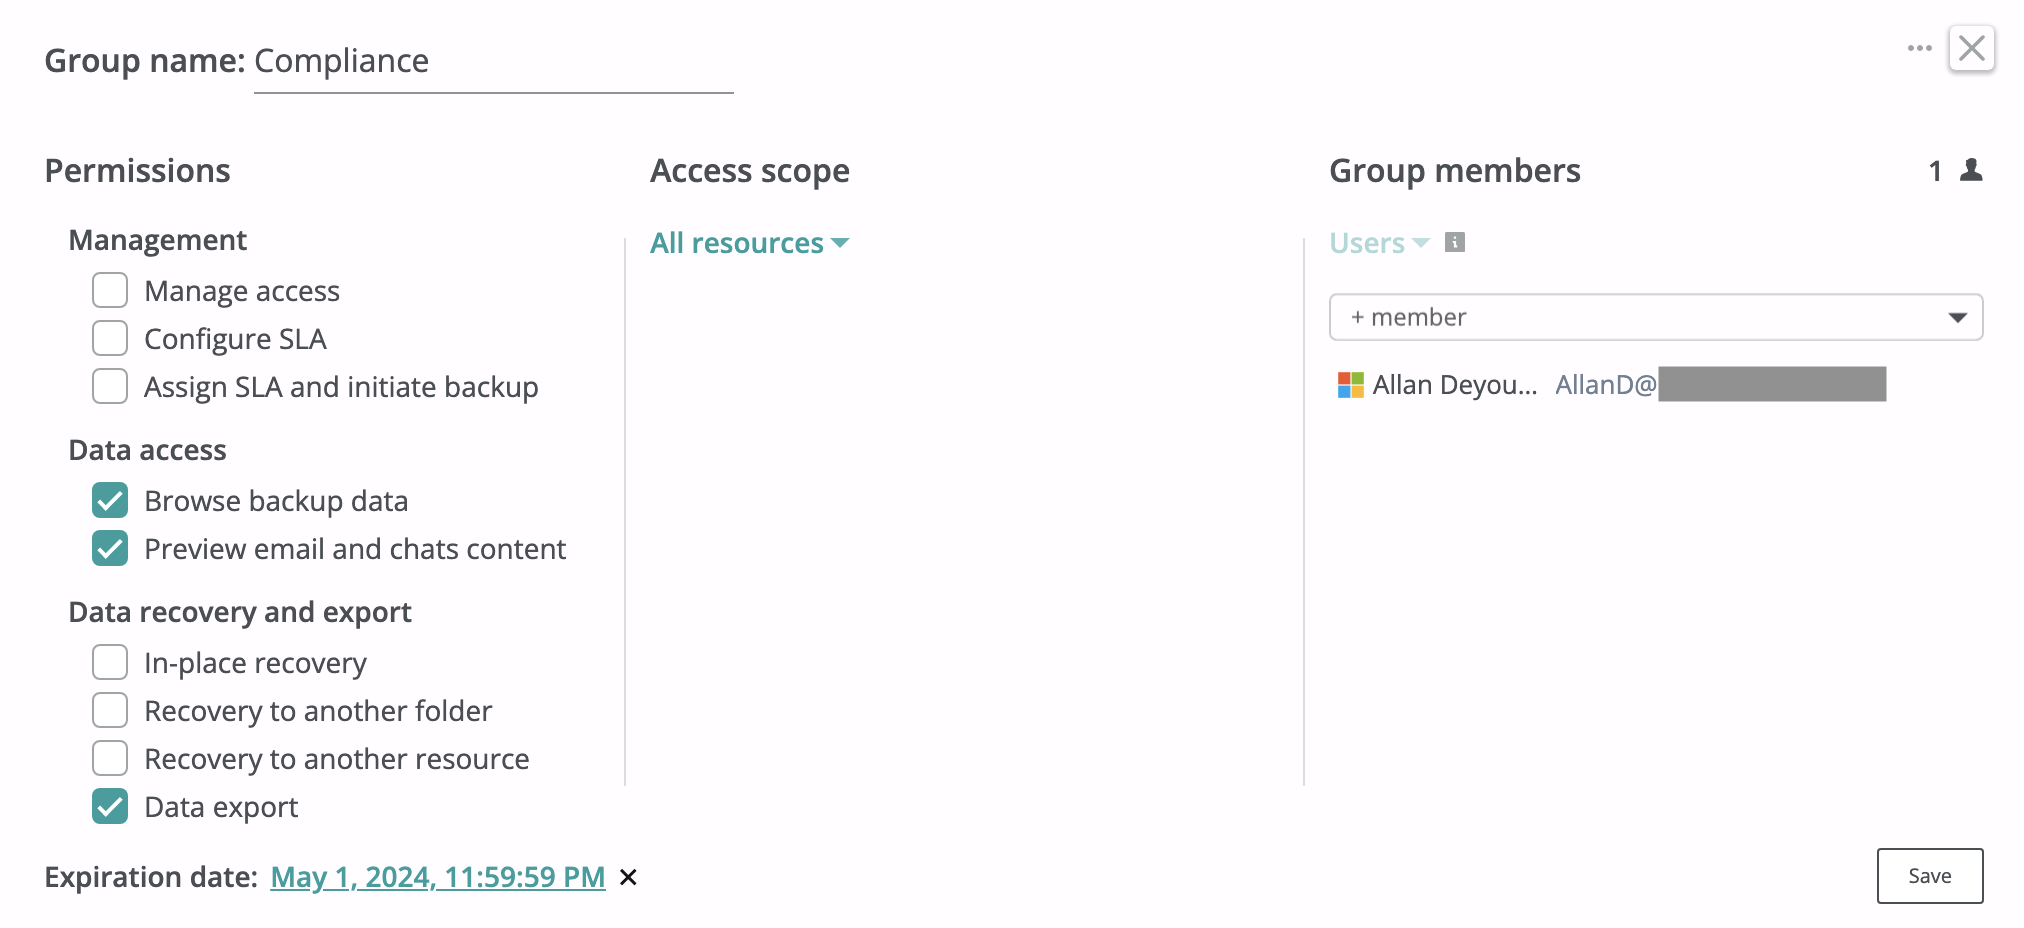
Dans certains cas, il est utile de limiter la durée de vie d’un groupe d’accès afin de n’accorder l’accès que pendant une période précise. Vous pouvez, par exemple, donner temporairement accès à un ensemble de ressources pendant une enquête interne ou un audit. La durée de vie du groupe se modifie au moyen du paramètre Expiration date, au bas de la boîte de dialogue de configuration.
Synchroniser les membres d’un groupe d’accès depuis un groupe Microsoft Entra ID
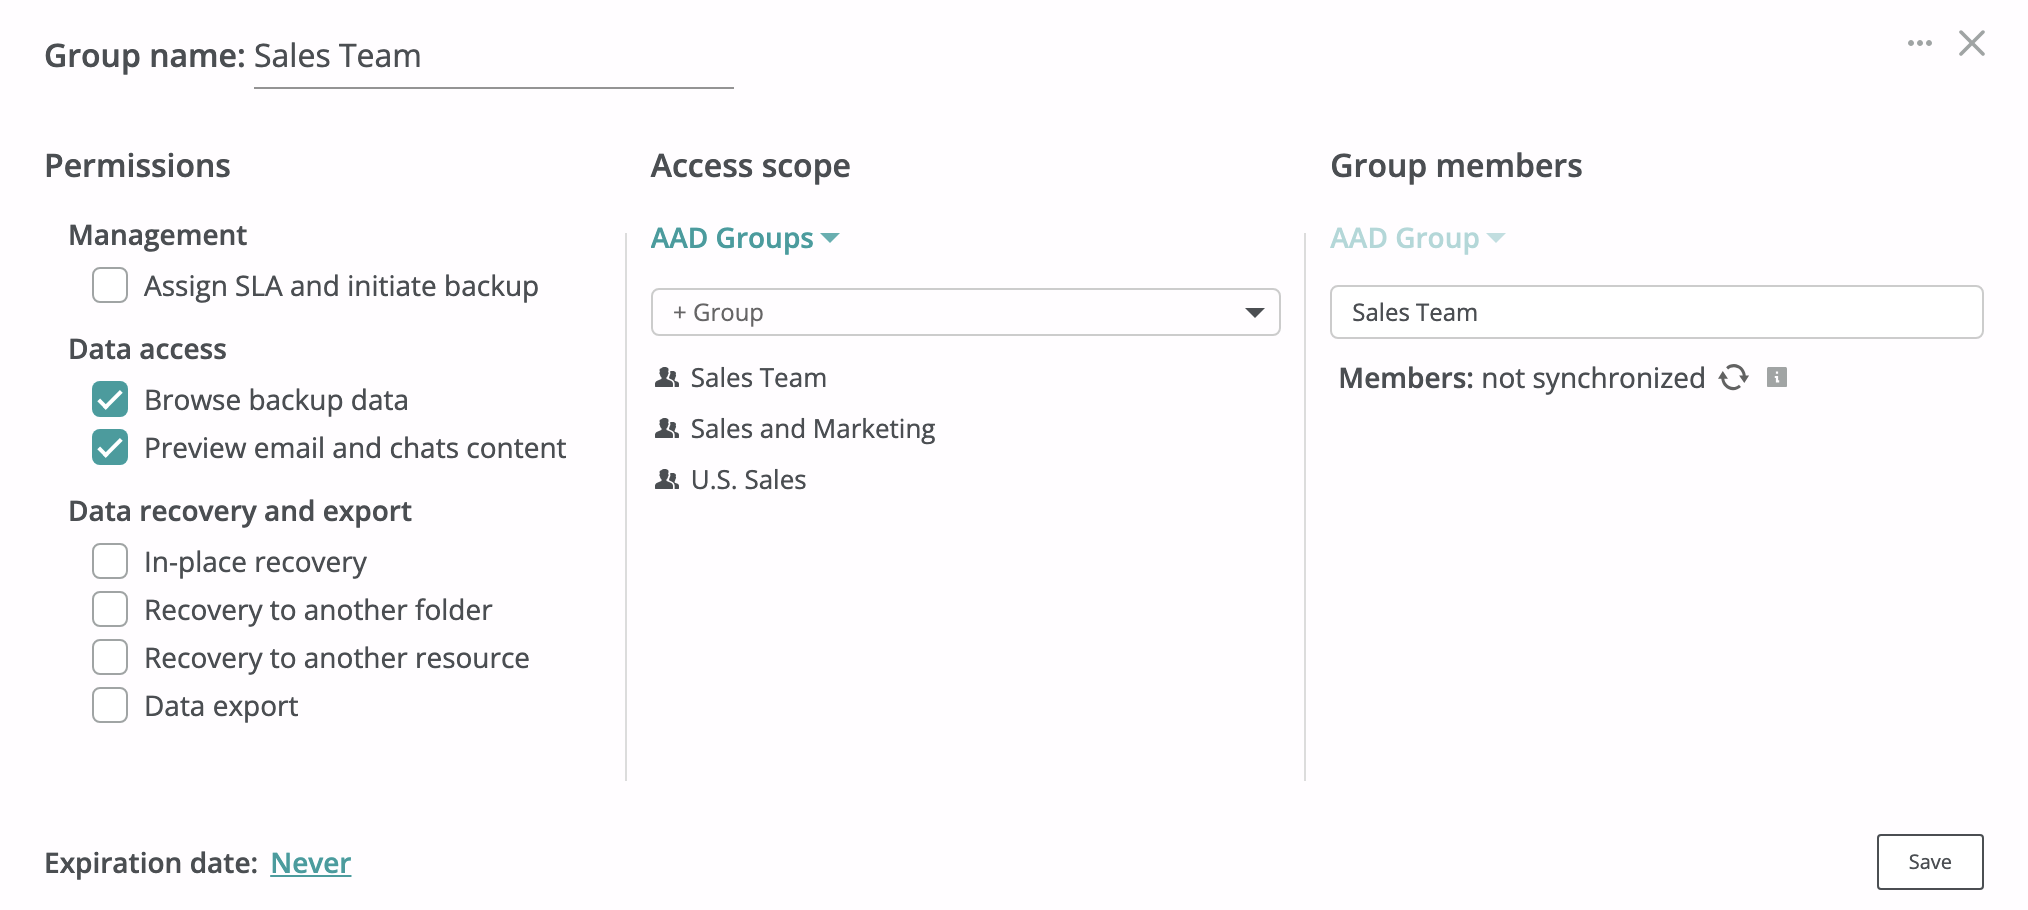
Les membres d’un groupe d’accès peuvent être synchronisés depuis un groupe Entra ID. Les autorisations d’accès sont ainsi gérées de manière centralisée côté Entra ID, puis les modifications sont propagées à Afi. Pour créer un groupe d’accès et accorder l’accès aux membres d’un groupe Microsoft Entra ID, sélectionnez l’option Entra ID (AAD) Group dans la liste déroulante de la section Group members, puis indiquez le nom du groupe. Après la création du groupe d’accès, vous devez déclencher la synchronisation de ses membres avec Microsoft 365 afin qu’Afi les découvre (sinon, ils seront ajoutés lors de la synchronisation périodique effectuée toutes les 24 heures) :
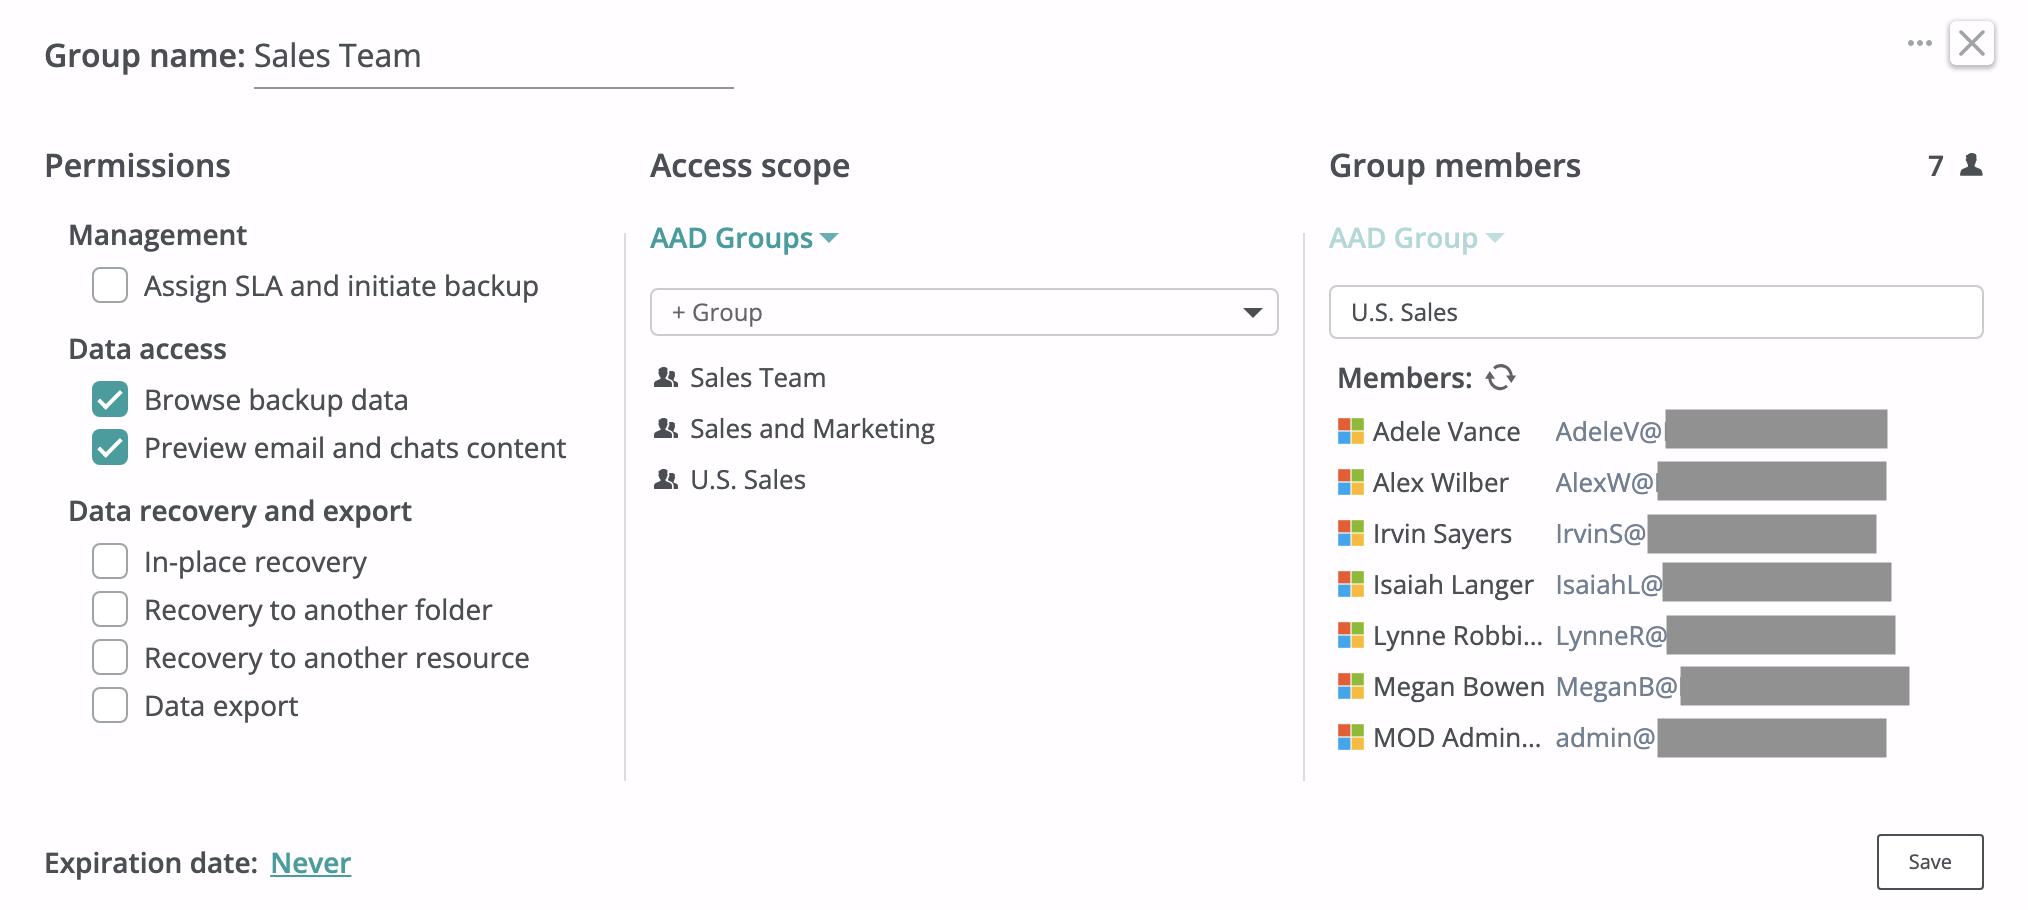
Une fois les membres du groupe synchronisés depuis Microsoft 365, ils apparaissent dans la section Group members. Les changements d’appartenance sont propagés à Afi une fois toutes les 24 heures lors des synchronisations périodiques avec Microsoft 365.
Accès en libre-service
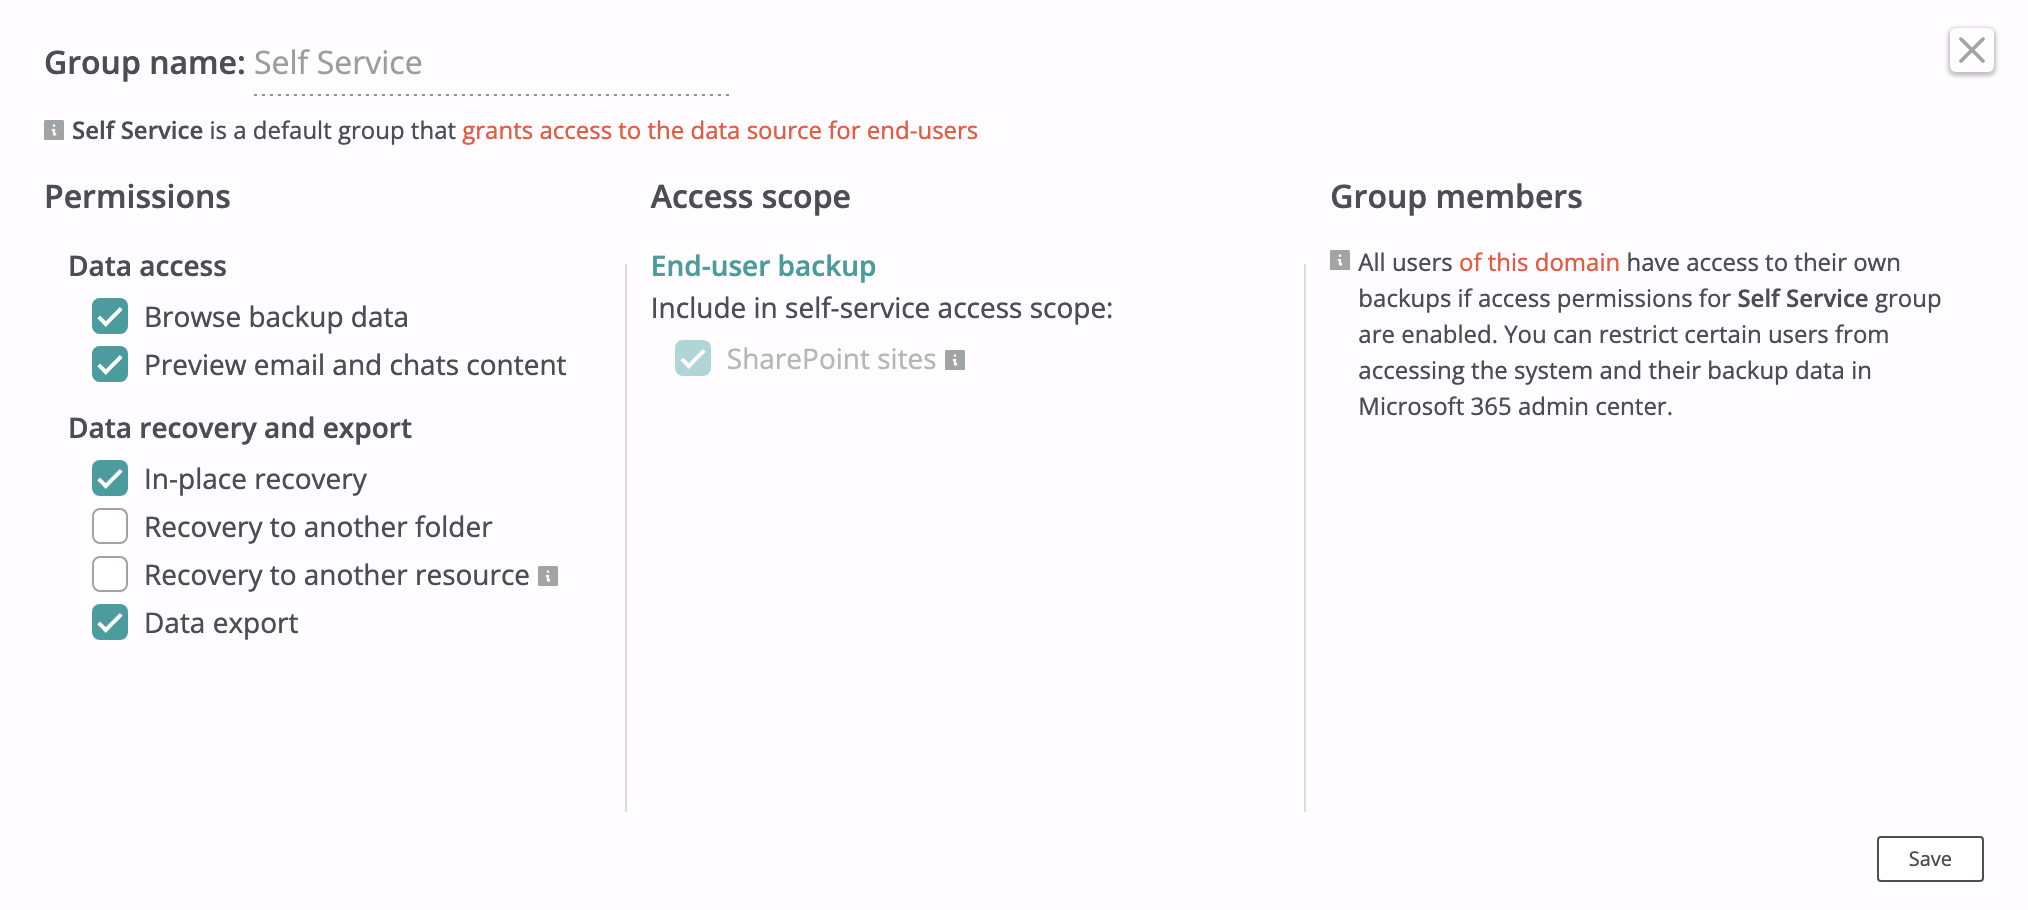
Afi permet aux administrateurs de l’organisation ou du locataire d’activer le libre-service pour les utilisateurs finaux. Ceux-ci peuvent ainsi accéder à leurs propres sauvegardes dans le portail Afi et exporter ou restaurer eux-mêmes leurs données, sans faire appel aux administrateurs. Ils accèdent au portail Afi par l’authentification unique Microsoft au moyen du compte utilisateur correspondant dans le locataire Microsoft 365. Leurs actions, notamment l’accès aux données sauvegardées, les requêtes de recherche et les tâches d’export et de restauration, sont consignées dans le journal d’audit de la même manière que celles des administrateurs et des opérateurs de groupes d’accès.
L’accès en libre-service peut également être étendu à SharePoint et aux sites de groupes ou d’équipes appartenant à l’utilisateur (les sites pour lesquels il détient le rôle d’administrateur de collection de sites (Site Collection Administrator) dans Microsoft 365).
Information
L’accès en libre-service est désactivé par défaut pour les locataires Afi.
Configurer l’accès en libre-service pour certains utilisateurs et groupes d’utilisateurs
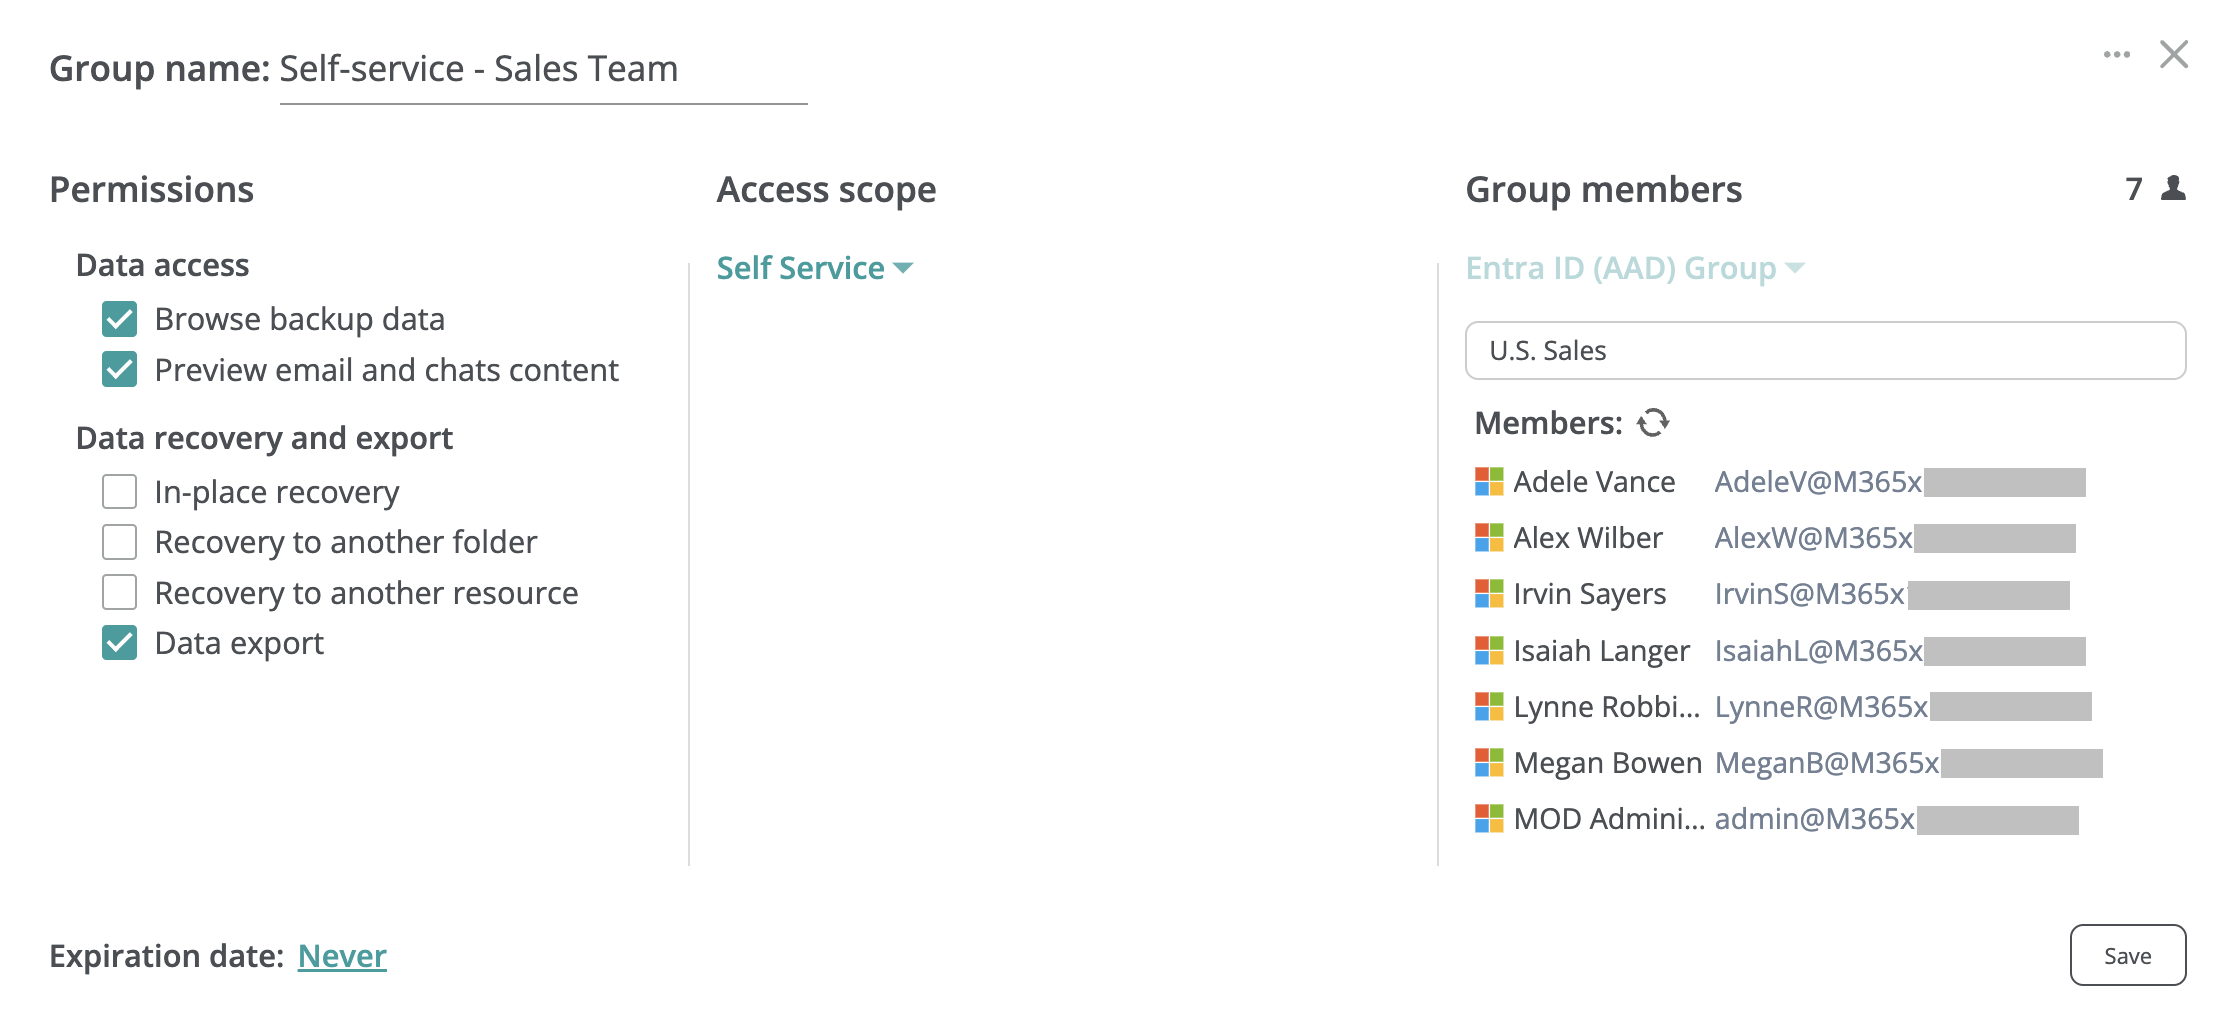
Vous pouvez réserver l’accès en libre-service à certains utilisateurs ou groupes d’utilisateurs du locataire Microsoft 365 en créant un groupe d’accès en libre-service personnalisé. Pour cela, sélectionnez l’option Self Service dans la section Access scope de la boîte de dialogue de configuration, puis ajoutez dans la section Group members les utilisateurs ou le groupe Entra ID qui bénéficieront de cet accès.
Information
Pour accorder l’accès en libre-service aux utilisateurs de plusieurs groupes Entra ID, créez un groupe d’accès pour chacun d’eux.
Lorsque vous accordez aux utilisateurs d’un groupe Entra ID un accès en libre-service à leurs propres sauvegardes, vous pouvez déclencher une synchronisation non planifiée des membres comme indiqué dans la section précédente.
Pour limiter également les utilisateurs Microsoft 365 qui peuvent voir l’application Afi dans le lanceur ou se connecter au portail Afi, suivez ce guide.
Explication des autorisations
Explication des autorisations des groupes d’accès
| Autorisation | Description |
|---|---|
| Manage access | Tout membre du groupe d’accès peut modifier les paramètres d’accès du locataire en créant des groupes ou en modifiant les paramètres et la composition des groupes existants. |
| Configure SLA | Tout membre du groupe d’accès peut créer, modifier ou supprimer des stratégies SLA de sauvegarde dans le locataire, sous l’onglet Service → Settings → SLA. |
| Assign SLA and initiate backup | Un membre du groupe d’accès peut attribuer des stratégies SLA de sauvegarde aux ressources comprises dans le périmètre du groupe et configurer les paramètres de protection automatique. |
| Browse backup data | Un membre du groupe d’accès peut parcourir les données de toutes les sauvegardes comprises dans le périmètre du groupe, mais ne peut ni les exporter ni prévisualiser le contenu des e-mails et des conversations sans autorisations supplémentaires. |
| Preview email and chats content | Un membre du groupe d’accès peut afficher un aperçu du contenu des e-mails, des conversations Teams, des canaux Teams et de Copilot dans toutes les sauvegardes comprises dans le périmètre du groupe. |
| In-place recovery | Un membre du groupe d’accès peut déclencher une restauration de tous les éléments sélectionnés (par exemple, des e-mails ou fichiers) vers la même ressource et les mêmes emplacements qu’au moment de la sauvegarde. Utilisez ce mode avec prudence, car il remplace les fichiers s’ils ont été modifiés depuis la sauvegarde. |
| Recovery to another folder | Un membre du groupe d’accès peut restaurer les données sauvegardées vers un dossier ou un emplacement distinct dans la ressource de destination. Il s’agit de l’option la plus sûre, qui garantit qu’aucune donnée ne sera remplacée accidentellement. |
| Recovery to another resource | Un membre du groupe d’accès peut restaurer les données sauvegardées vers une autre ressource. Cette option est activée avec l’une des options suivantes : Recovery to another folder (par défaut) ou In-place recovery. |
| Data export | Un membre du groupe d’accès peut télécharger les données de toutes les sauvegardes comprises dans le périmètre du groupe. |
Explication des autorisations du libre-service
| Autorisation | Description |
|---|---|
| Browse backup data | Tout utilisateur d’un locataire peut parcourir ses propres données sauvegardées, mais ne peut ni les exporter ni prévisualiser le contenu des e-mails et des conversations sans autorisations supplémentaires. |
| Preview email and chats content | Tout utilisateur d’un locataire peut afficher un aperçu du contenu des e-mails, des conversations Teams, des canaux Teams et de Copilot dans ses propres sauvegardes. |
| Data export | Tout utilisateur d’un locataire peut télécharger les données de sa propre sauvegarde. |
| In-place recovery | Tout utilisateur d’un locataire peut restaurer ses propres données à leur emplacement d’origine (l’opération reconstruit l’arborescence d’origine des dossiers). Utilisez ce mode avec prudence, car il remplace les fichiers s’ils ont été modifiés depuis la sauvegarde. |
| Recovery to another folder | Tout utilisateur d’un locataire peut restaurer ses propres données depuis n’importe quel instantané sélectionné (par exemple, celui d’il y a un mois) vers un dossier distinct de son compte. |
| Recovery to another resource | Tout utilisateur d’un locataire peut restaurer ses propres données depuis n’importe quel instantané sélectionné vers une autre ressource à laquelle il a accès côté Afi (ou vers une nouvelle ressource lorsqu’un site SharePoint est restauré vers un nouveau site). |