Zugriffsverwaltung
Afi Backup für Salesforce verfügt über ein flexibles und granulares Rollenmodell. Damit können Sie:
- vertrauenswürdige Benutzer als Administrators festlegen und die Sicherungsverwaltung an Backup Operators delegieren;
- benutzerdefinierte Zugriffsgruppen mit den Berechtigungen und dem Zugriffsbereich erstellen, die für bestimmte Aufgaben erforderlich sind;
- vorübergehenden Zugriff für ein Audit oder eine Untersuchung gewähren.
Administratoren können einen begrenzten Satz von Berechtigungen gewähren, der auf ihre Sicherheits- und Geschäftsanforderungen zugeschnitten ist. Beispielsweise kann die Gruppe Backup Operators Sicherungs-SLA-Richtlinien verwalten und auf Anfrage Wiederherstellungen durchführen, während der Datenexport deaktiviert bleibt.
Afi-Zugriffsmodell
Afi verwendet ein mandantenfähiges Organisations- und Zugriffsmodell. Sie können damit mehrere Mandanten (Datenquellen), darunter Salesforce, Microsoft 365, Google Workspace und weitere unterstützte Dienste, unter einem einzelnen Afi-Konto (einer Organisation) hinzufügen und verwalten. Der Zugriff wird explizit auf Organisations- und Mandantenebene konfiguriert. Die standardmäßigen Zugriffsgruppen eines Mandanten, Administrators und Backup Operators, gelten für den Zugriffsbereich All resources, der die Salesforce-Organisation und ihre verbundenen Sandboxes umfasst. Benutzerdefinierte Zugriffsgruppen können dagegen auf ausgewählte Ressourcen beschränkt werden, beispielsweise auf einzelne Sandboxes.
Der organisationsweite Zugriff wird auf der Registerkarte Configuration → Admins verwaltet und gewährt Zugriff auf die Afi-Organisation und ihre Datenquellen. Der mandantenspezifische Zugriff wird auf der Registerkarte Service → Settings → Access groups verwaltet.
Standardmäßig wird ein Afi-Organisationskonto mit einem einzelnen Administrator erstellt: dem Benutzer, der das Konto eingerichtet hat. Organisationsadministratoren können auf der Registerkarte Configuration → Admins in der Gruppe Organization Administrators hinzugefügt oder entfernt werden. Sie haben vollständigen Zugriff auf die Organisation und alle ihre Mandanten. Einstellungen auf Organisationsebene werden im folgenden Artikel beschrieben. Dieser Artikel behandelt die mandantenspezifischen Zugriffseinstellungen für Salesforce-Mandanten.
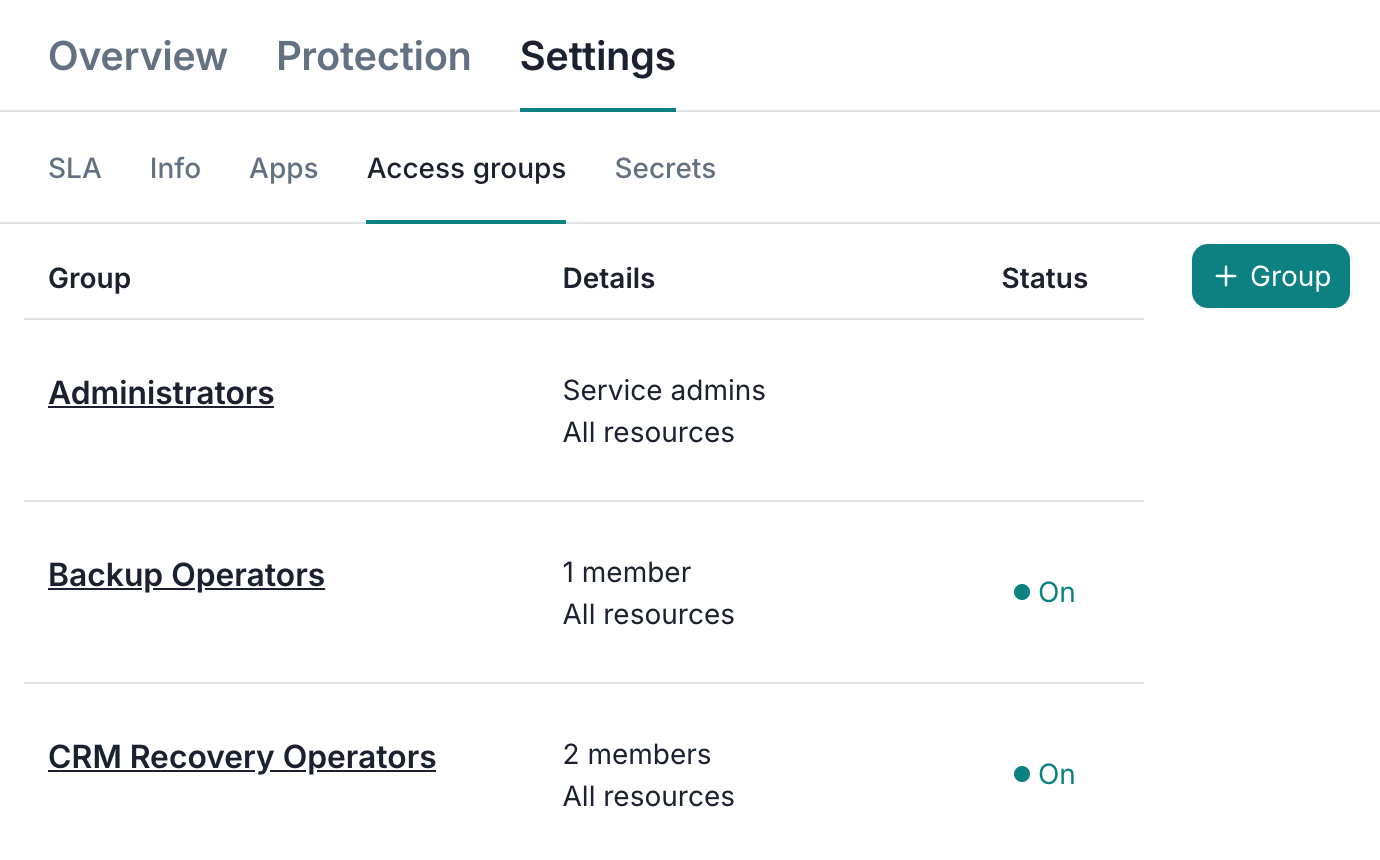
Zugriffsgruppen
Ein Mitglied zu einer Gruppe einladen
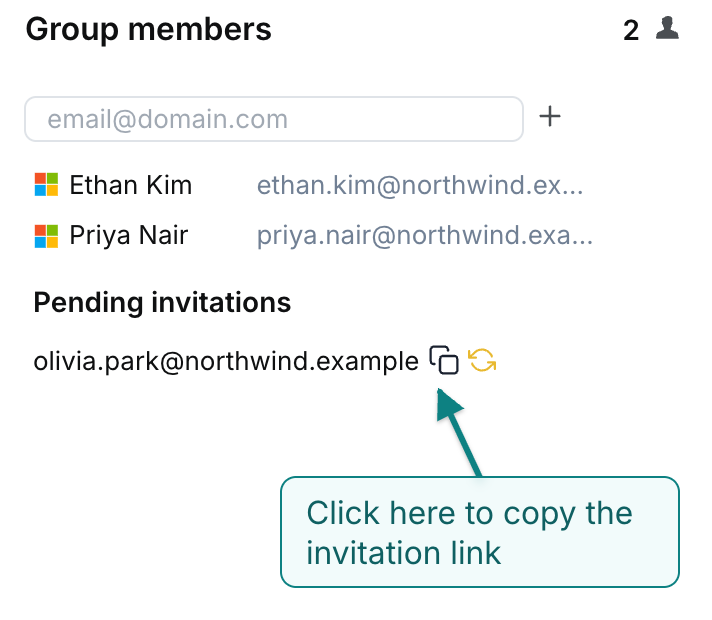
Ein Afi-Administrator mit der Berechtigung zur Zugriffsverwaltung kann einen Benutzer zu einer Zugriffsgruppe einladen. Klicken Sie dazu auf die Gruppenkachel, geben Sie im Abschnitt Group members die primäre E-Mail-Adresse des Benutzers in das Eingabefeld ein, klicken Sie auf das Symbol + und anschließend auf Save.
Nach der Einladung sendet der Afi-Dienst dem Benutzer eine E-Mail mit einem Link zum Beitritt zur entsprechenden Zugriffsgruppe. Jeder Link ist 7 Tage gültig. Wenn Sie einen Benutzer aus der Gruppe entfernen und erneut hinzufügen, wird der alte Einladungslink ungültig. Um der Gruppe beizutreten, muss der Benutzer dem Link folgen und sich mit dem in der Einladung angegebenen Konto beim Afi-Portal anmelden.
Information
Afi nutzt für die Authentifizierung die einmalige Anmeldung (SSO) von Google Workspace und Microsoft 365. Daher können Sie beliebige Google-Nutzer (mit privatem, geschäftlichem oder Bildungskonto) oder geschäftliche Microsoft 365-Benutzer in eine Zugriffsgruppe eines Salesforce-Mandanten einladen.
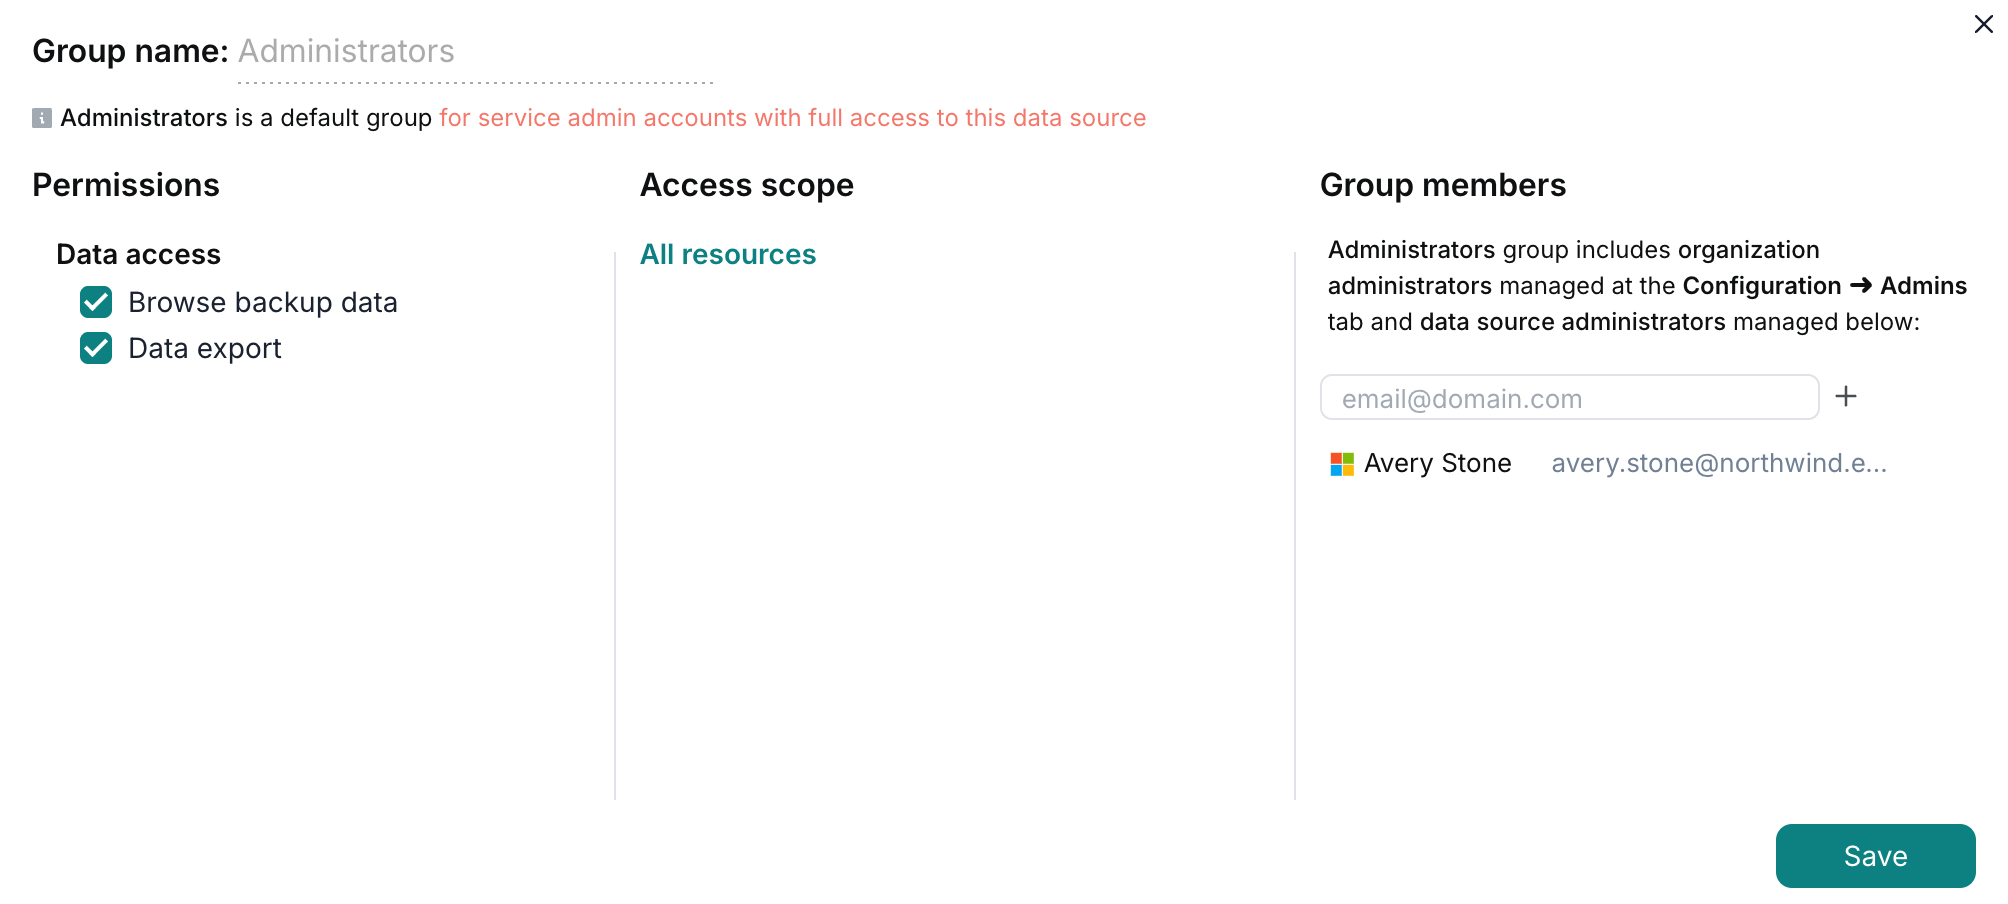
Gruppe Administrators
Mitglieder der Gruppe Administrators eines Mandanten haben vollständigen Zugriff auf den Salesforce-Mandanten. Diese Rolle allein gewährt jedoch keinen Zugriff auf Einstellungen auf Organisationsebene, etwa Lizenzierung, Zugriffsverwaltung der Organisation oder das Afi-Auditprotokoll auf Organisationsebene.
Information
Der Zugriff von Organisations- und Mandantenadministratoren auf Salesforce-Sicherungsdaten kann vollständig gesperrt werden, indem Sie in der Gruppe Administrators des Mandanten die Berechtigung Browse backup data deaktivieren, oder teilweise, indem Sie dort die Berechtigung Data export deaktivieren.
Gruppe Backup Operators
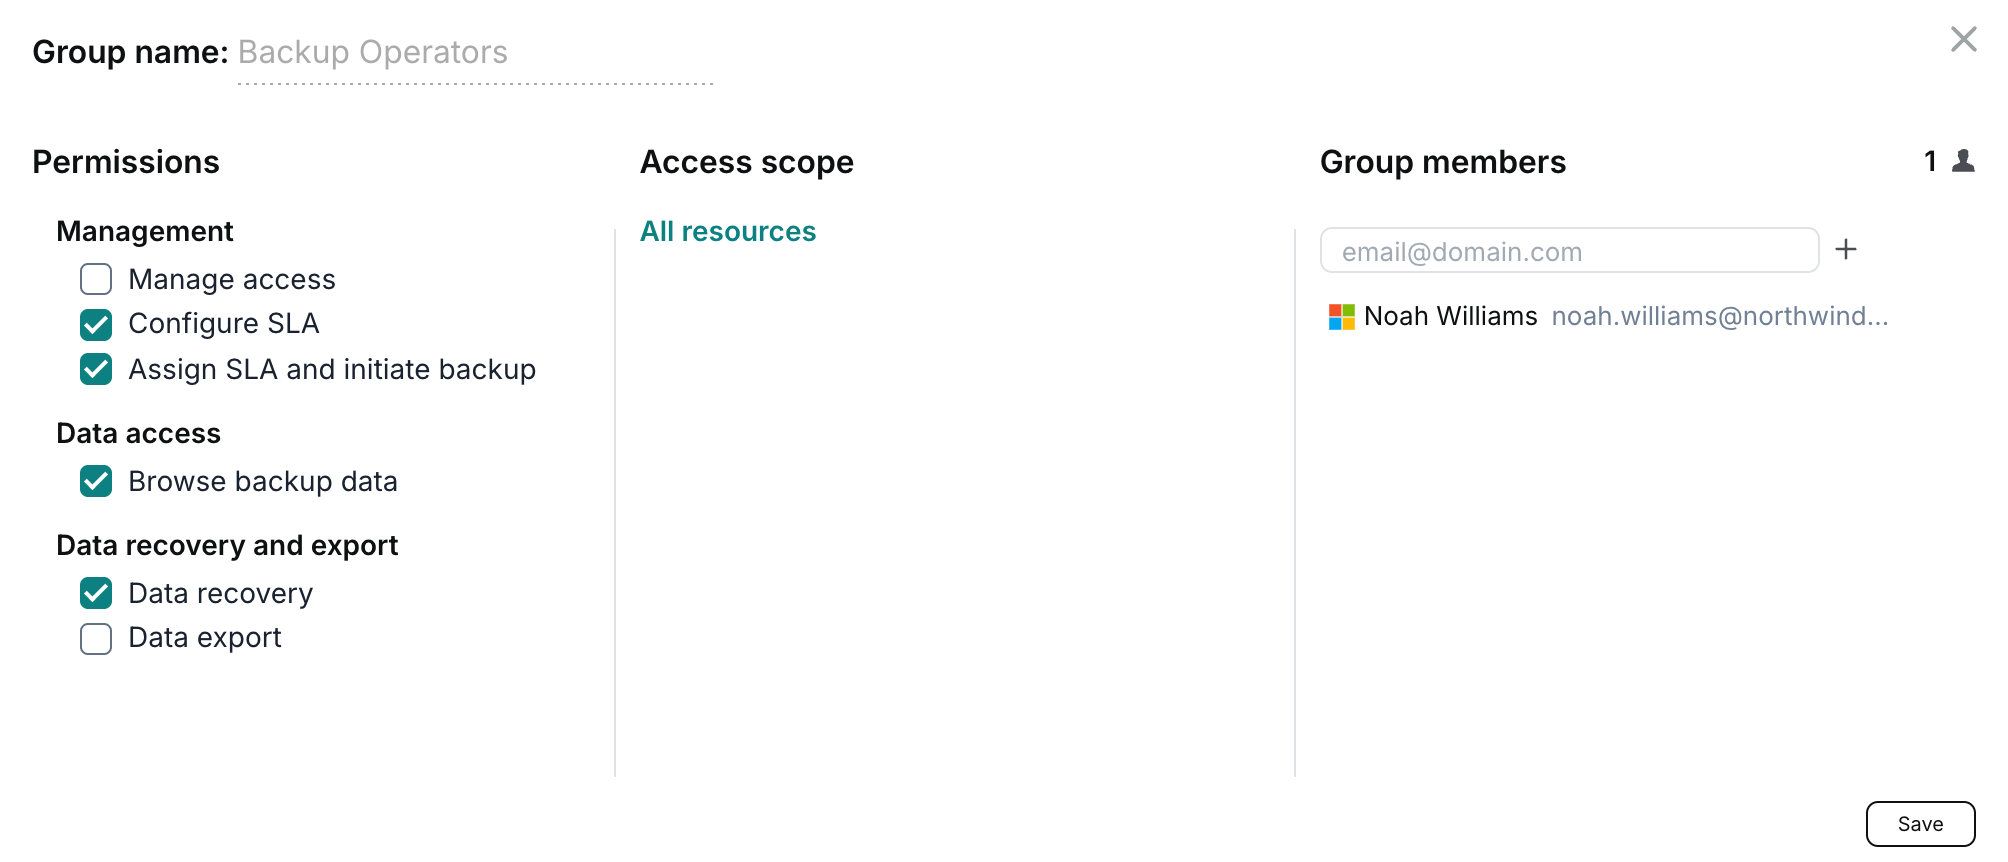
Die Gruppe Backup Operators ist eine standardmäßige Zugriffsgruppe jedes Salesforce-Mandanten. Sie gewährt konfigurierbaren mandantenweiten Zugriff auf Sicherungsverwaltung, Navigation in Sicherungsdaten, Wiederherstellung und Export.
Die folgende Abbildung zeigt eine Gruppe mit einem Mitglied, das Sicherungs-SLA-Richtlinien konfigurieren und zuweisen, Sicherungen starten, in Sicherungsdaten navigieren und Wiederherstellungen ausführen kann.
Benutzerdefinierte Zugriffsgruppen
Mit benutzerdefinierten Zugriffsgruppen können Sie zusätzliche Administratorgruppen mit eingeschränkten Berechtigungen für einen Salesforce-Mandanten erstellen, entweder für den gesamten Mandanten oder für ausgewählte Ressourcen. Mitglieder werden per E-Mail eingeladen und melden sich mit ihrem Microsoft 365- oder Google-Konto an. Benutzerdefinierte Zugriffsgruppen können auch eine begrenzte Gültigkeitsdauer haben; standardmäßig laufen sie nicht ab.
So konfigurieren Sie eine benutzerdefinierte Zugriffsgruppe:
- Wechseln Sie zur Registerkarte Service → Settings → Access groups.
- Klicken Sie auf + Group, um eine Gruppe hinzuzufügen, oder wählen Sie eine bestehende Gruppe aus, um sie zu bearbeiten.
- Geben Sie im Feld Group name einen aussagekräftigen Namen ein.
- Wählen Sie unter Access scope den Zugriffsbereich aus:
- All resources: Gewährt Zugriff auf die Salesforce-Organisation und alle ihre verbundenen Sandboxes im Mandanten.
- Custom: Gewährt nur Zugriff auf die von Ihnen ausgewählten Ressourcen. Klicken Sie auf + Resource und wählen Sie die Salesforce-Organisation oder Sandboxes aus.
- Konfigurieren Sie die Berechtigungen, die den Gruppenmitgliedern gewährt werden sollen.
- Geben Sie unter Group members die E-Mail-Adresse eines Mitglieds ein und klicken Sie auf +. Wiederholen Sie diesen Schritt für jede Person, die Sie einladen möchten.
- Legen Sie optional unter Expiration date ein Ablaufdatum fest und klicken Sie dann auf Save.
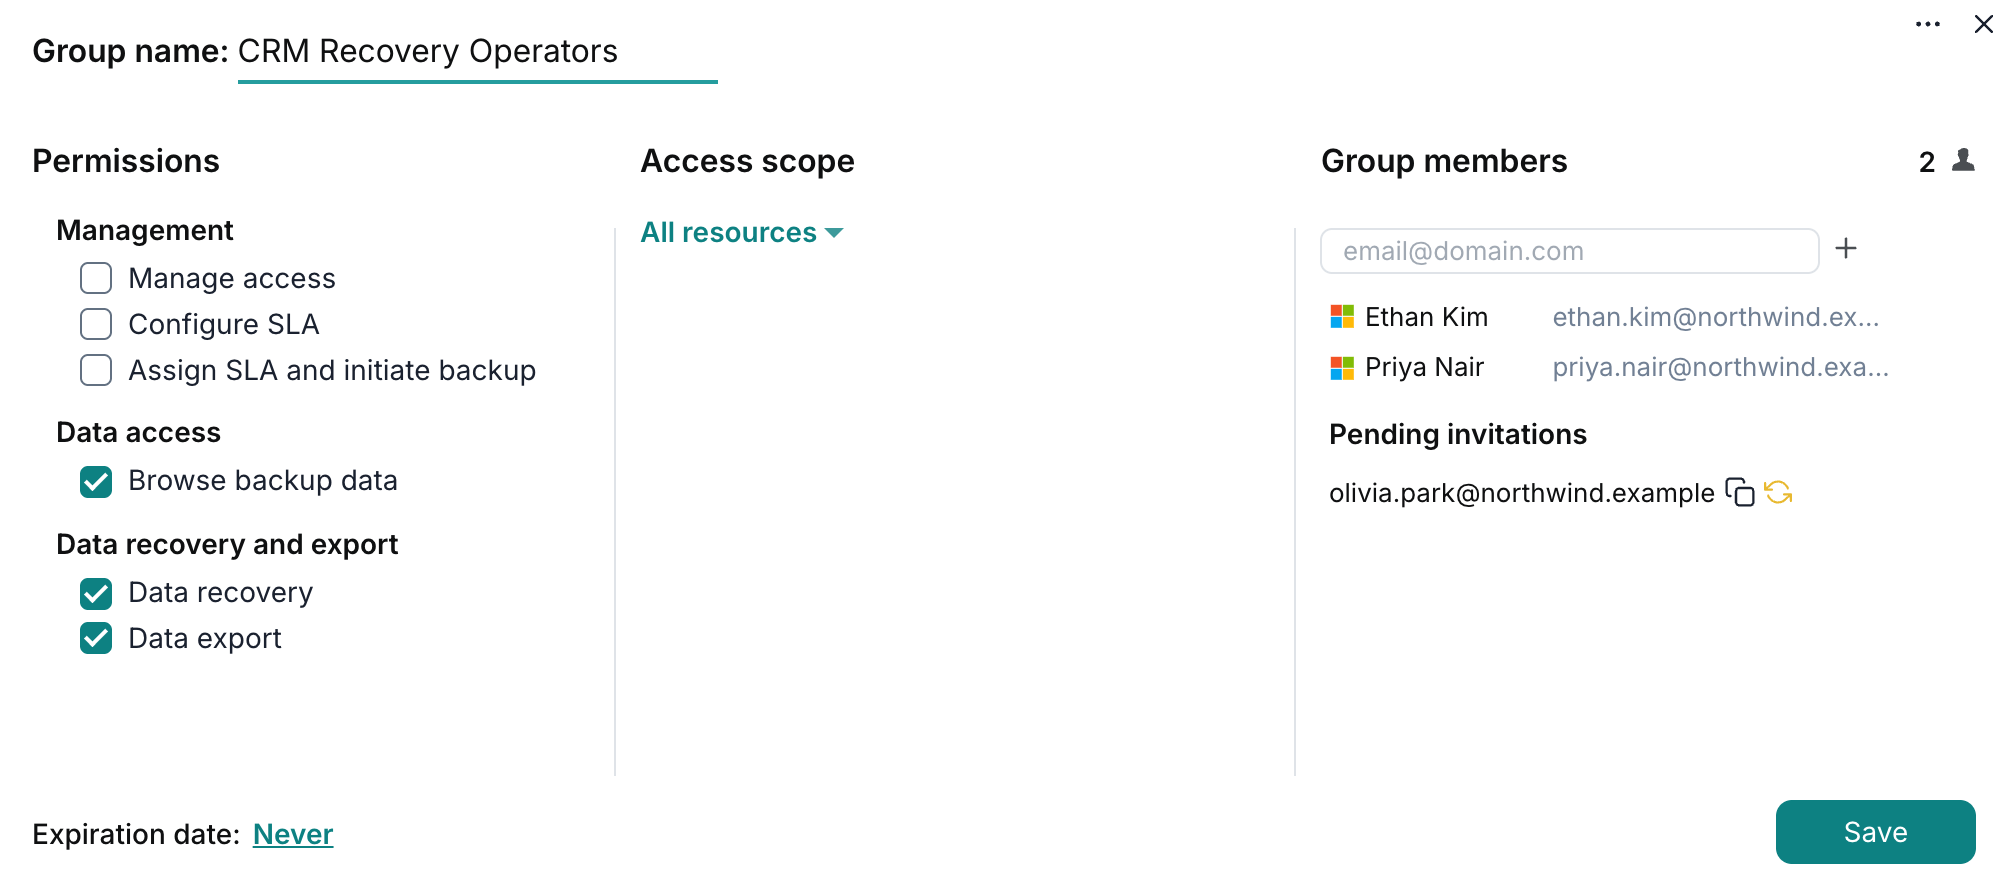
Die Einladungen werden beim Speichern der Gruppe versendet. Ausstehende Einladungen werden unter Group members angezeigt, bis die Empfänger sie annehmen. Im folgenden Beispiel erhält die Gruppe CRM Recovery Operators mit dem Zugriffsbereich All resources die Berechtigung, in Salesforce-Sicherungsdaten zu navigieren sowie diese wiederherzustellen und zu exportieren.
Zugriffsgruppen mit begrenzter Gültigkeitsdauer
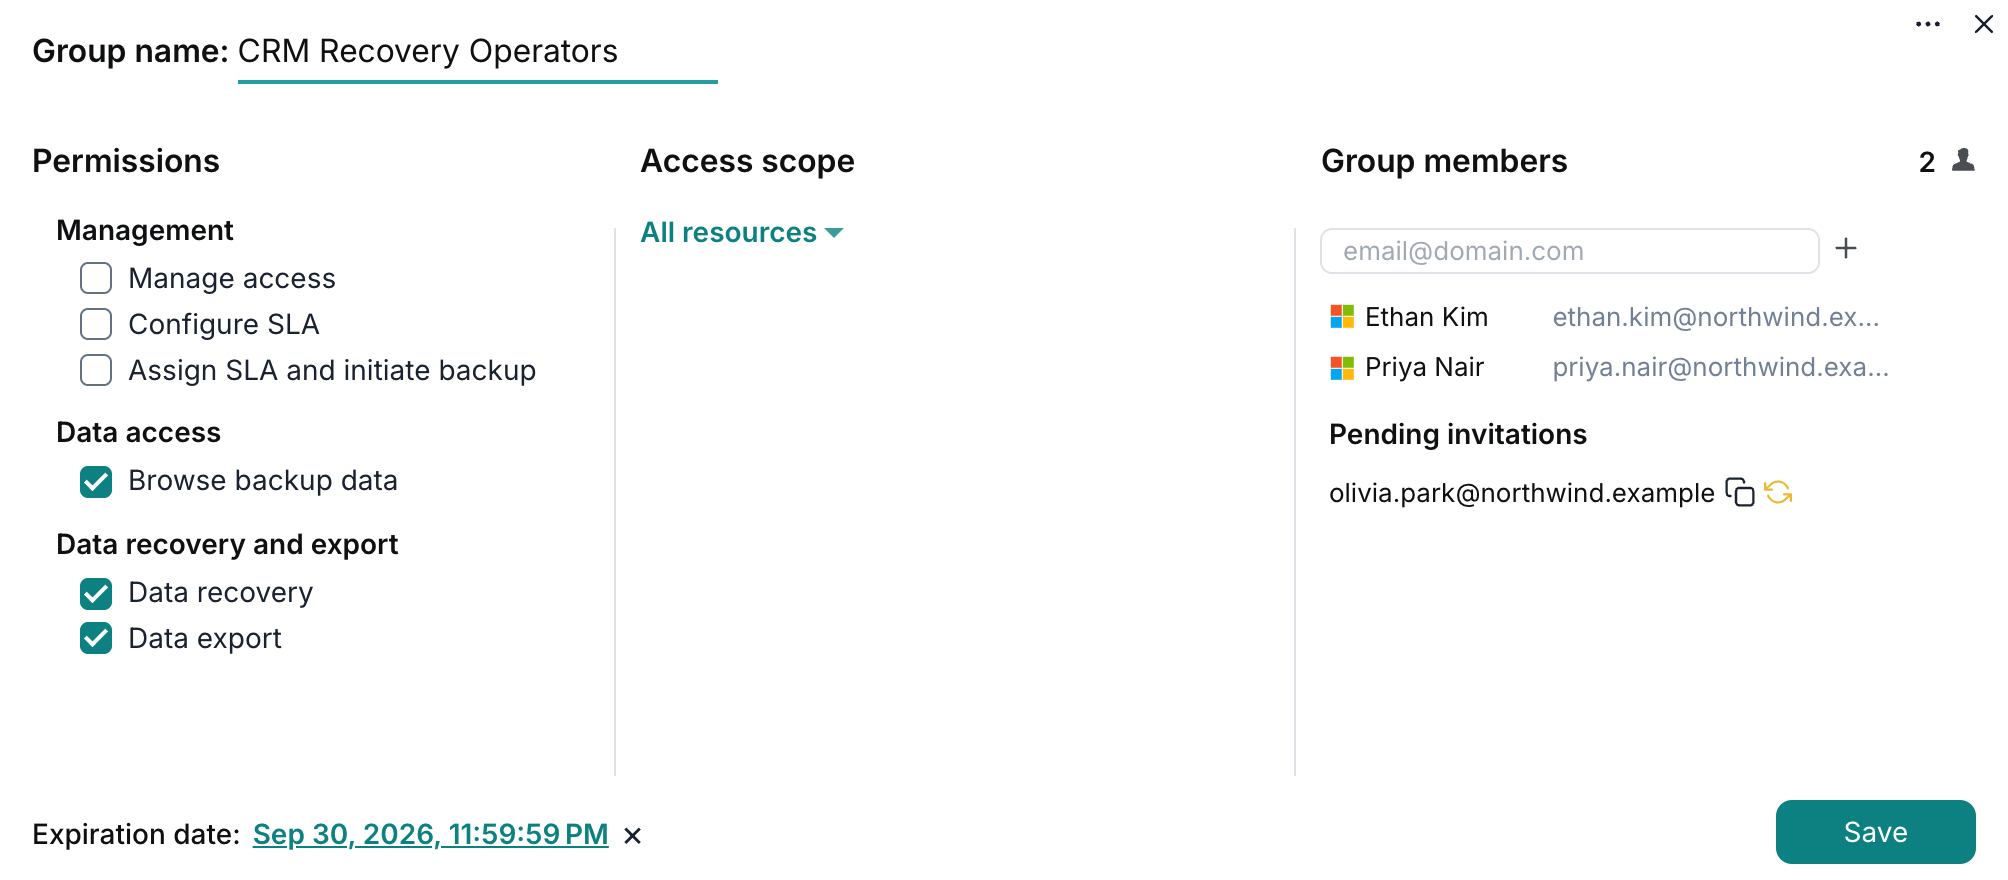
Mit einer begrenzten Gültigkeitsdauer können Sie Zugriff für einen bestimmten Zeitraum gewähren, etwa während eines Audits, einer Untersuchung oder einer Wiederherstellungsübung. Legen Sie unten im Dialog der benutzerdefinierten Zugriffsgruppe unter Expiration date ein Datum fest und klicken Sie auf Save. Der über die Gruppe gewährte Zugriff endet automatisch, sobald die Gruppe abläuft. Mit der Standardeinstellung Never hat die Gruppe kein Ablaufdatum.
Erläuterung der Berechtigungen
Erläuterung der Berechtigungen von Zugriffsgruppen
| Berechtigung | Beschreibung |
|---|---|
| Manage access | Ein Mitglied der Zugriffsgruppe kann die Zugriffseinstellungen innerhalb des Mandanten ändern, indem es neue Zugriffsgruppen erstellt oder Einstellungen und Mitglieder bestehender Gruppen bearbeitet. |
| Configure SLA | Ein Mitglied der Zugriffsgruppe kann auf der Registerkarte Service → Settings → SLA Sicherungs-SLA-Richtlinien im Mandanten erstellen, ändern oder löschen. |
| Assign SLA and initiate backup | Ein Mitglied der Zugriffsgruppe kann der Salesforce-Organisation und den Sandboxes im Zugriffsbereich der Gruppe Sicherungs-SLA-Richtlinien zuweisen und Sicherungen starten. |
| Browse backup data | Ein Mitglied der Zugriffsgruppe kann in den Sicherungsdaten aller Sicherungen im Zugriffsbereich der Gruppe navigieren, einschließlich SObjects, Datensätzen und Feldwerten, kann die Daten aber ohne zusätzliche Berechtigungen weder wiederherstellen noch exportieren. |
| Data recovery | Ein Mitglied der Zugriffsgruppe kann Sicherungsdaten in der ursprünglichen Salesforce-Organisation oder Sandbox oder in einer anderen verbundenen Organisation oder Sandbox wiederherstellen. |
| Data export | Ein Mitglied der Zugriffsgruppe kann Sicherungsdaten, einschließlich vollständiger Sicherungen oder ausgewählter SObjects und Datensätze, aus allen Sicherungen im Zugriffsbereich der Gruppe herunterladen. |