Políticas de SLA de copia de seguridad
Afi SaaS Backup para Salesforce utiliza políticas de SLA de copia de seguridad para proteger organizaciones de producción y sandboxes y configurar la frecuencia de las copias de seguridad, la retención, el archivado y las claves de cifrado. Una política se puede asignar a uno o varios recursos en la pantalla Service → Protection.
Las políticas de SLA de copia de seguridad se gestionan en la pestaña Service → Settings → SLA. Durante la incorporación, Afi crea las políticas predefinidas Gold, Silver, Bronze y Manual. Los administradores pueden modificar estas políticas o crear otras adicionales para distintos requisitos de negocio, recuperación y cumplimiento normativo. Las políticas de SLA utilizadas no afectan al coste del servicio, por lo que puede seleccionar o configurar las que mejor se adapten a sus casos de uso.
Administración de políticas de SLA de copia de seguridad
Las políticas de SLA de copia de seguridad de un inquilino se configuran y gestionan en la pestaña Service → Settings → SLA del portal de Afi.
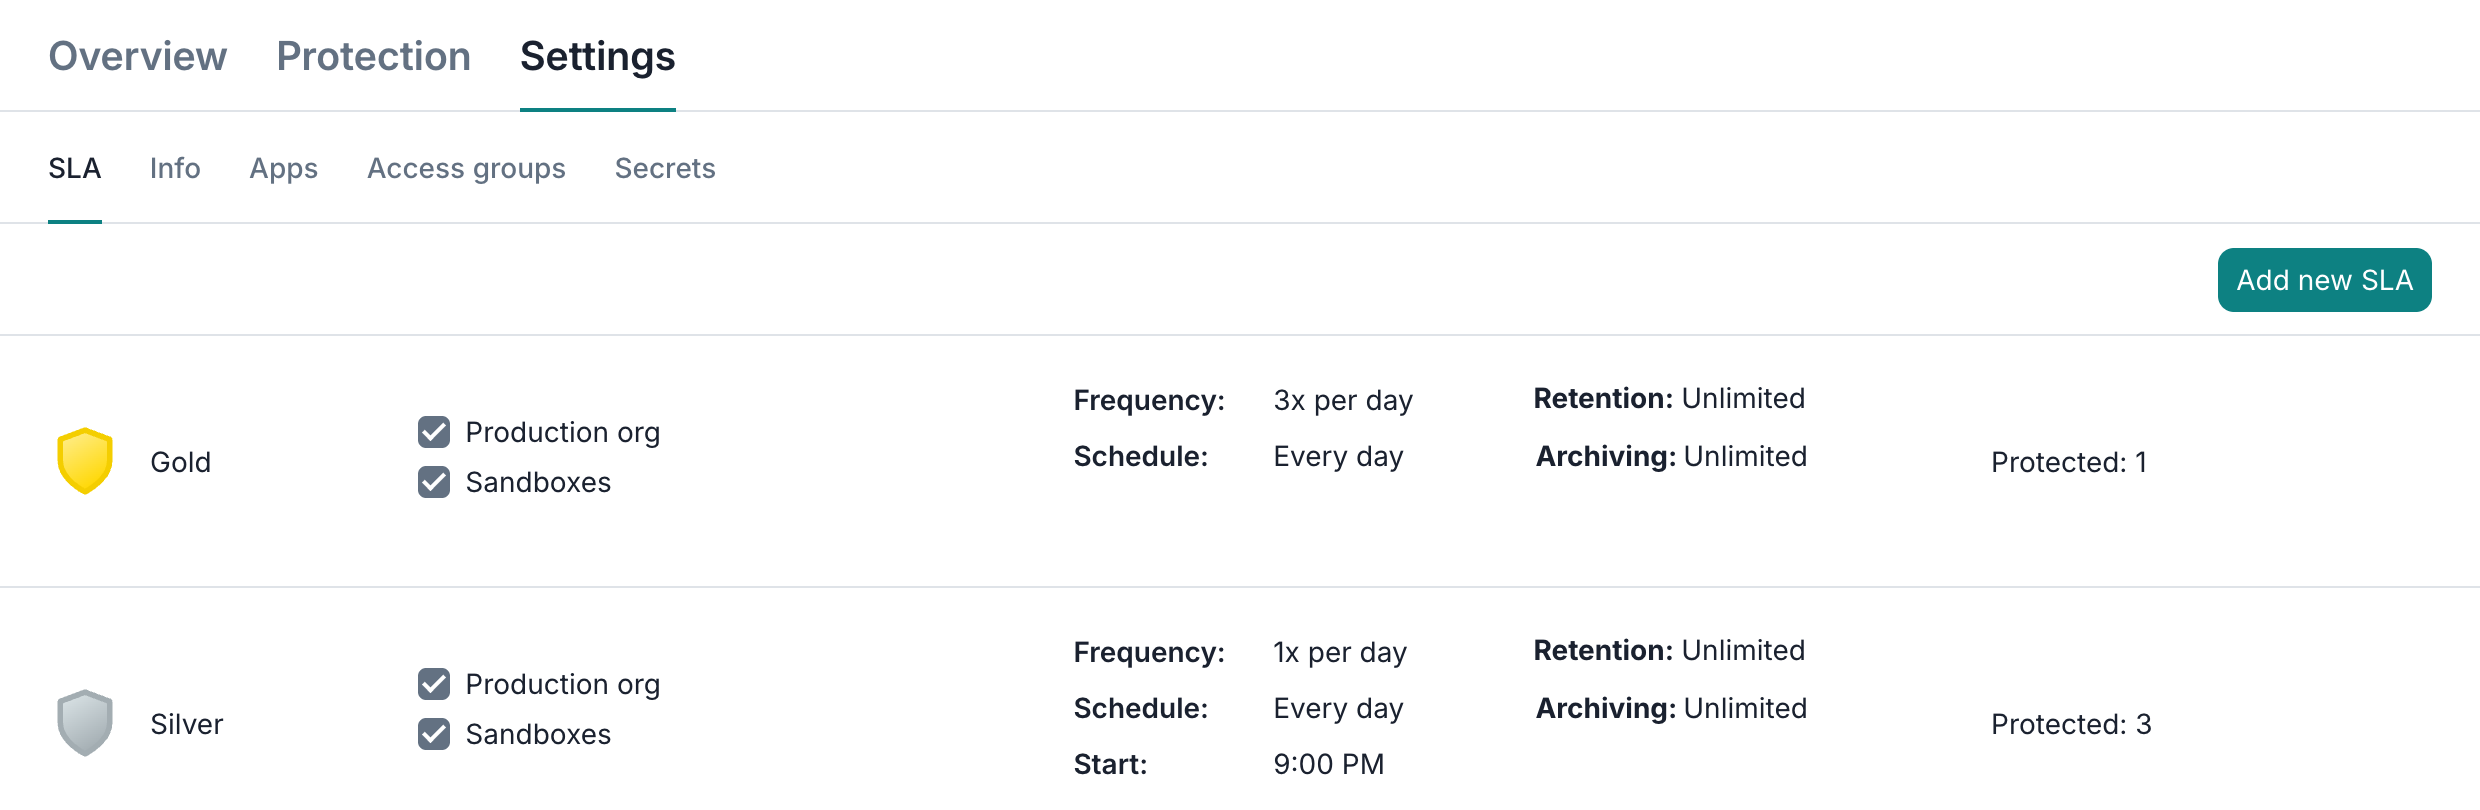
Puede ver y modificar la configuración de una política de SLA haciendo clic en su mosaico dentro de la lista de políticas, o crear una nueva haciendo clic en Add new SLA, en la esquina superior derecha de la pantalla.
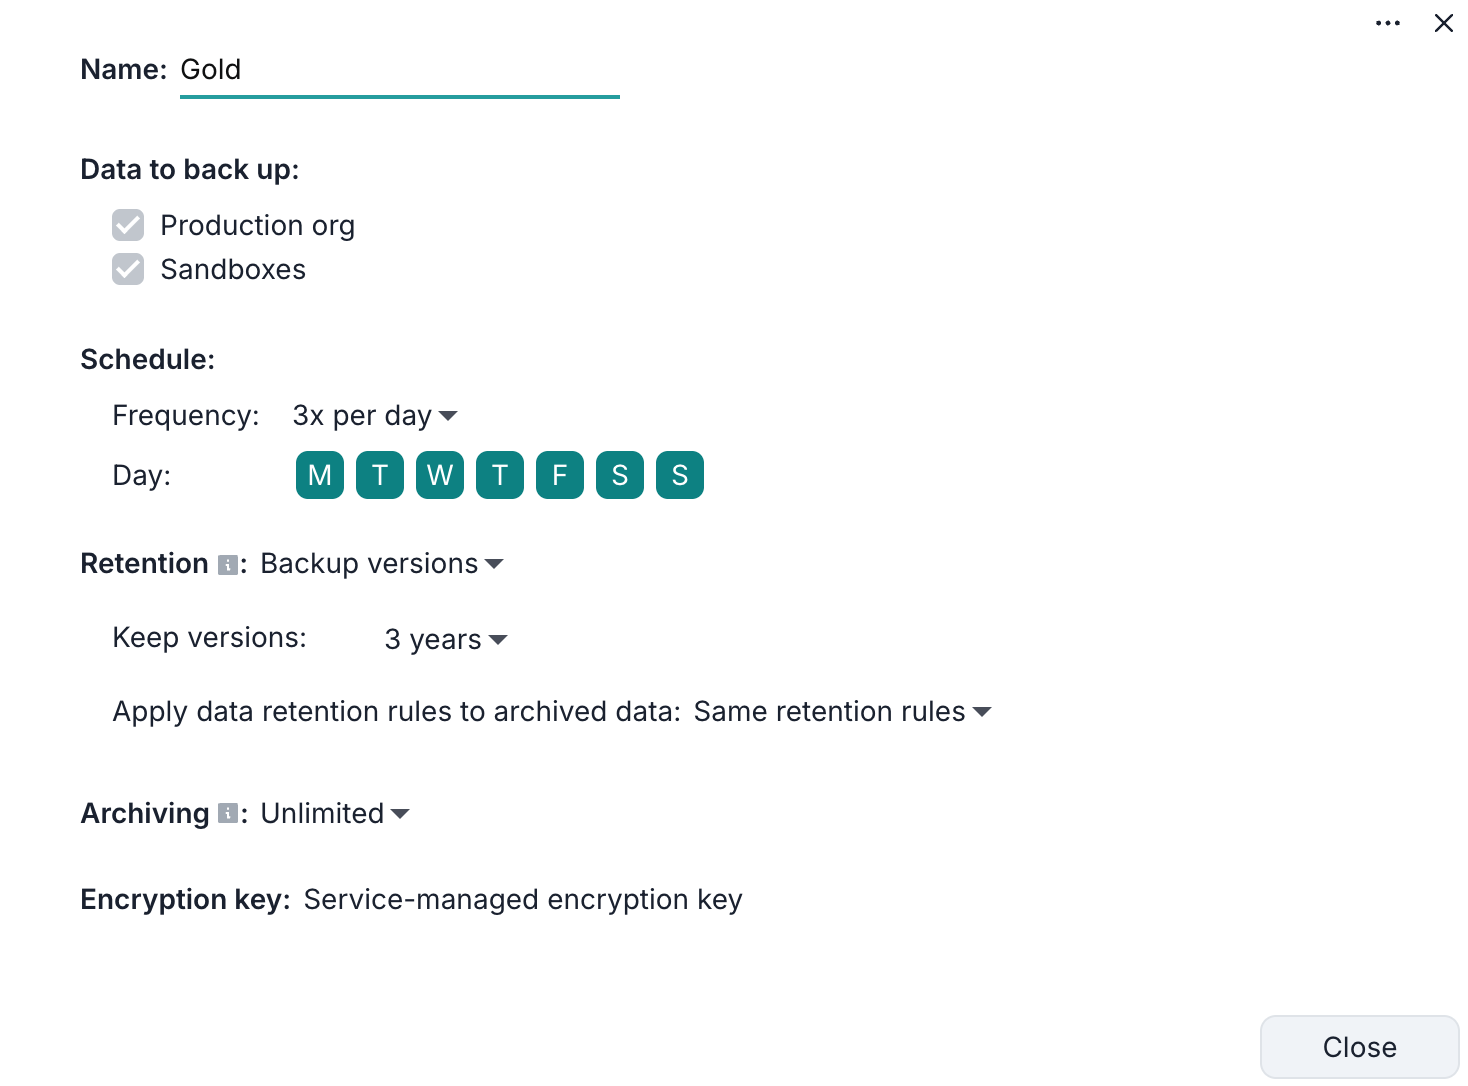
A continuación se explican las opciones disponibles en las políticas de SLA.
Datos incluidos en la copia de seguridad
Las políticas de Salesforce incluyen tanto la opción Production org como la opción Sandboxes en la sección Data to back up. La política crea copias de seguridad de los datos de producción o de sandbox según el recurso al que esté asignada. La protección incluye los SObjects estándar y personalizados, sus registros y campos, Salesforce Files y los archivos adjuntos, y los metadatos de los objetos.
Programación
La configuración de programación define con qué frecuencia crea Afi copias de seguridad de los recursos protegidos por la política. Elija copias de seguridad automáticas una o tres veces al día, o seleccione Manual para iniciar las copias de seguridad solo bajo demanda desde el portal de Afi. Si se selecciona la frecuencia Manual, el servicio Afi no iniciará automáticamente las copias de seguridad de los recursos asociados. Se recomienda utilizar las opciones automáticas (una o tres veces al día) para garantizar que se creen copias de seguridad de los datos periódicamente y a tiempo.
Las copias de seguridad automáticas se inician dentro de ventanas de copia de seguridad:
- Once per day: una única ventana de nueve horas. Configure su hora de inicio con Starts at, en la zona horaria que se muestra en el cuadro de diálogo.
- Three times per day: tres ventanas de seis horas distribuidas a lo largo del día.
Afi distribuye las horas de inicio de las copias de seguridad dentro de estas ventanas para reducir los picos de carga en Salesforce y la limitación de solicitudes de las API (throttling).
Retención
De forma predeterminada, Afi conserva indefinidamente todas las instantáneas de copia de seguridad y las versiones de elementos de cada recurso del que se crean copias de seguridad. Puede configurar reglas de retención Backup versions o GFS (abuelo-padre-hijo) para limitar el tiempo durante el cual se conservan las instantáneas. Las reglas de retención de datos disponibles se describen en el siguiente artículo.
Utilice la opción Apply data retention rules to archived data para elegir si se aplican las mismas reglas u otras distintas después de que se archive un recurso.
Las reglas de retención y archivado se aplican a los recursos protegidos por una política de SLA mediante trabajos periódicos de copia de seguridad. Si un recurso deja de estar protegido por una política de SLA de copia de seguridad, Afi conserva su historial de copias de seguridad existente, pero no aplica reglas personalizadas de retención ni de archivado.
Archivado
Las reglas de archivado definen durante cuánto tiempo conserva Afi la copia de seguridad de un sandbox protegido después de que este pase al estado Archived, por ejemplo, cuando se elimina o se retiran los permisos necesarios para su copia de seguridad. Estas reglas se aplican a la copia de seguridad del sandbox en su conjunto. Las reglas de archivado se describen detalladamente en el siguiente artículo.
Cifrado
De forma predeterminada, todas las copias de seguridad de Afi se cifran con claves administradas por Afi y específicas de cada inquilino. Afi también permite configurar claves de cifrado KMS en la nube administradas por el cliente, que ayudan a los administradores del servicio a cumplir los requisitos normativos y ofrecen un nivel adicional de control sobre los datos de las copias de seguridad. La configuración del cifrado con claves administradas por el cliente (CMK), también conocido como Bring Your Own Key (BYOK), se describe en este artículo.
Proteger recursos con una política de SLA de copia de seguridad
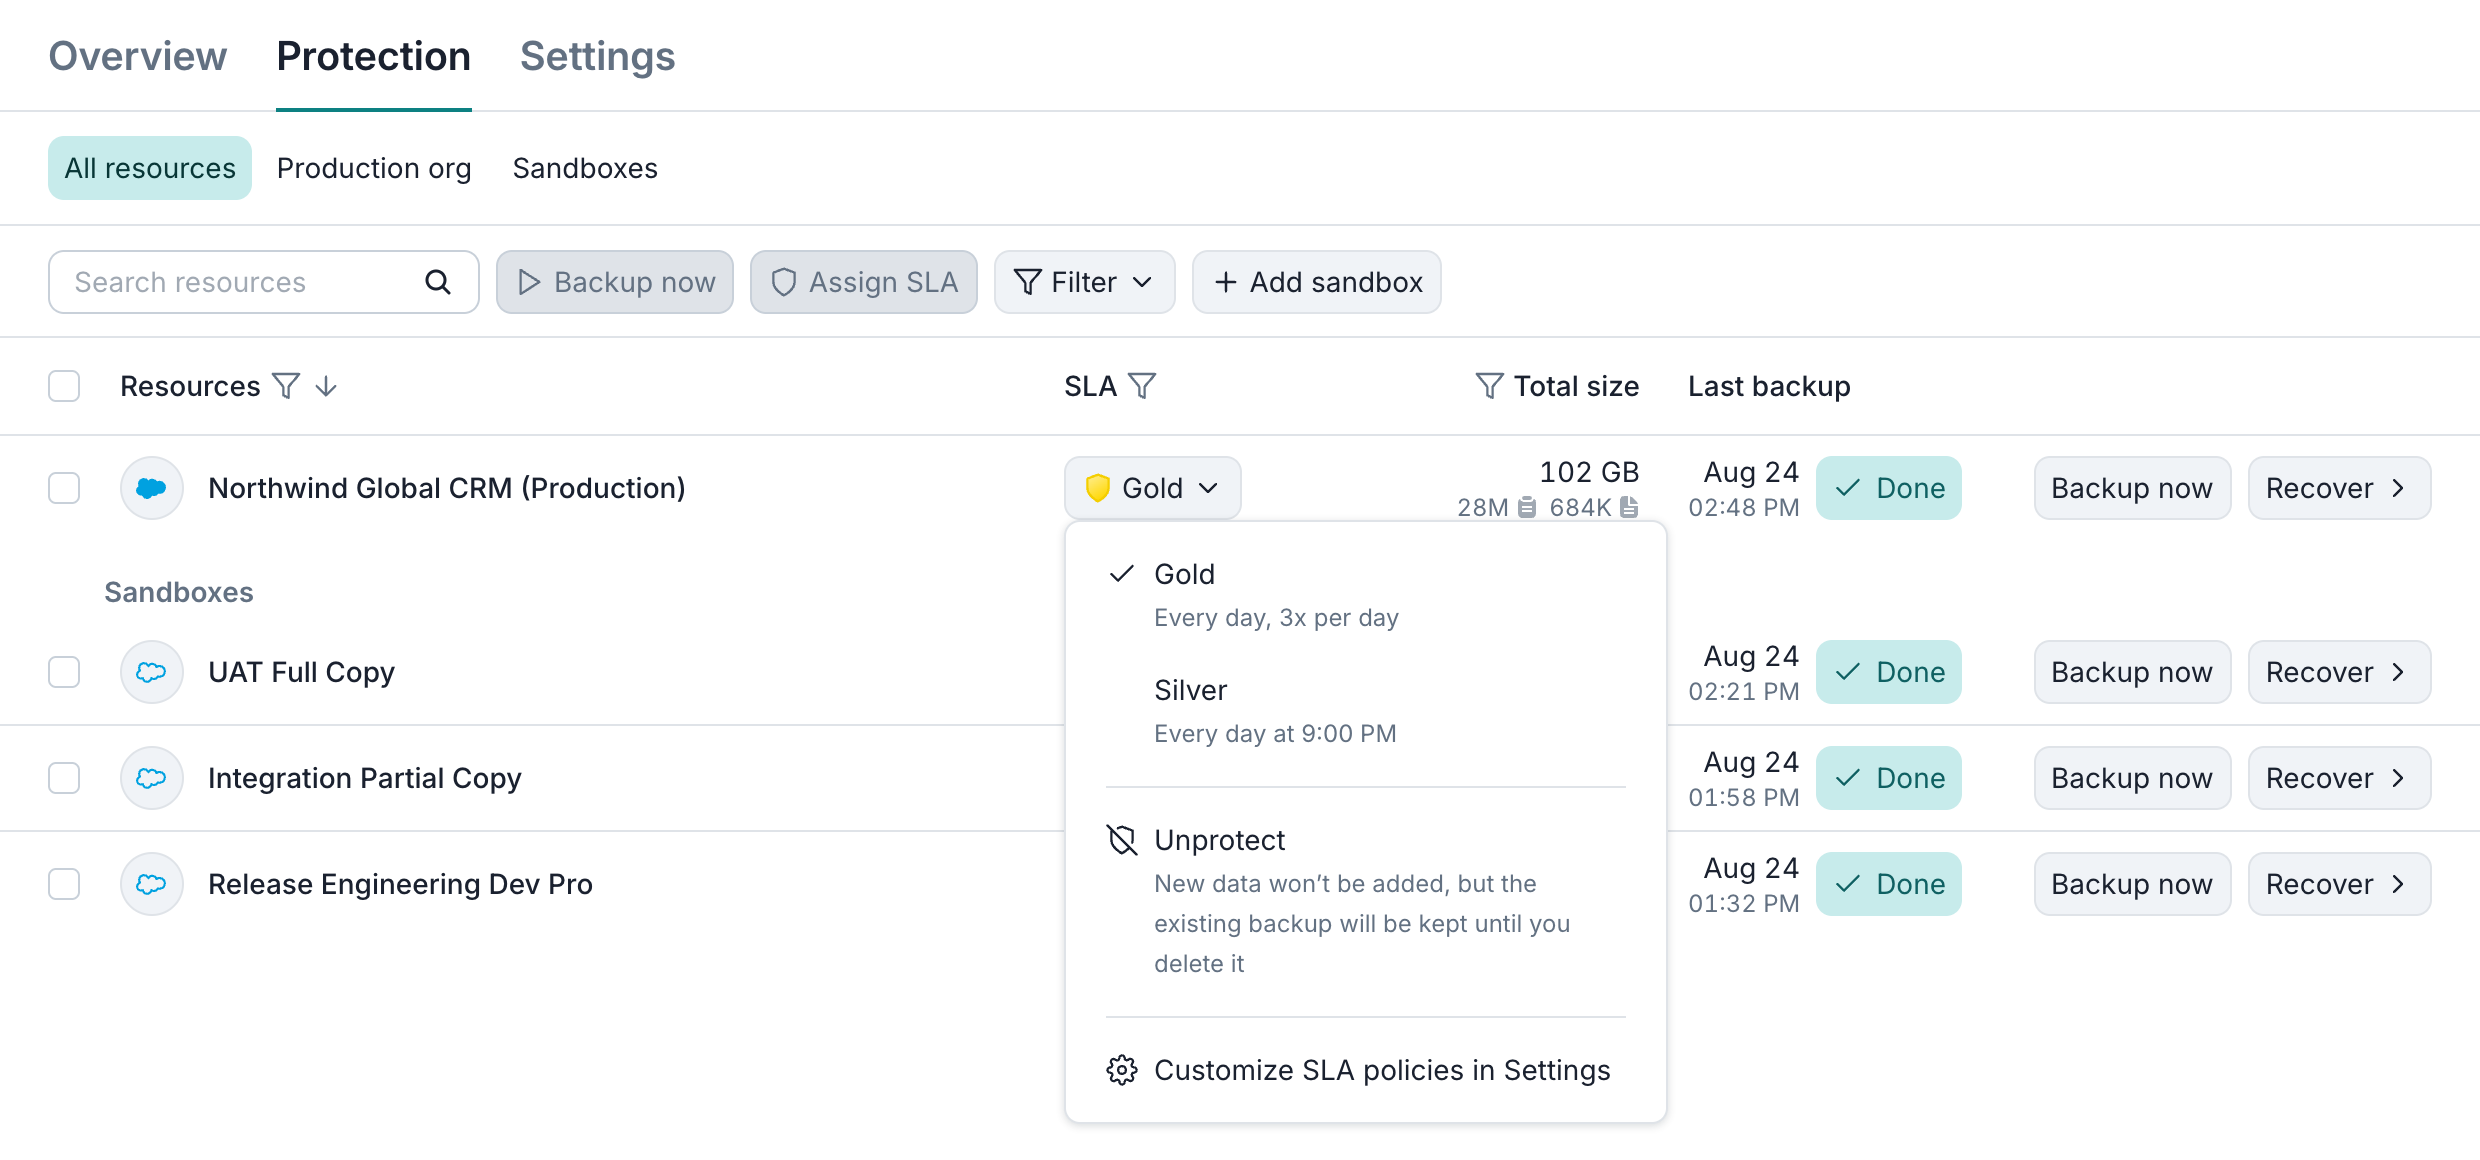
Una vez que haya seleccionado o configurado una política, asígnela a una organización de producción o a un sandbox de Salesforce en la pestaña Service → Protection. Para proteger varios recursos a la vez, selecciónelos y haga clic en Assign SLA. Cada organización de producción y cada sandbox necesitan su propia asignación de política.